Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
opensnitch — جدار نار تفاعلي لتطبيقات GNU/Linux يقوم بتصفية الاتصالات الصادرة، وحظر نطاقات الإعلانات والبرامج الضارة، وإدارة قواعد جدار نار النظام عبر واجهة رسومية، ويدعم الإدارة المركزية متعددة العُقد. | Kitploit
أدوات/GitHubGitHub/evilsocket/opensnitch
أدوات دفاعيةأمن الشبكاتكشف التسللتحليل DNS
GitHubevilsocket/opensnitch

opensnitch

جدار نار تفاعلي لتطبيقات GNU/Linux يقوم بتصفية الاتصالات الصادرة، وحظر نطاقات الإعلانات والبرامج الضارة، وإدارة قواعد جدار نار النظام عبر واجهة رسومية، ويدعم الإدارة المركزية متعددة العُقد.

عرض المستودع
14.0k653165منذ 3 أشهرتمت المراجعة من قبل Kitploit
مشاركة

انضم إلى مجتمع المشروع على خادمنا!


opensnitch

Release Software License Go Report Card Packaging status

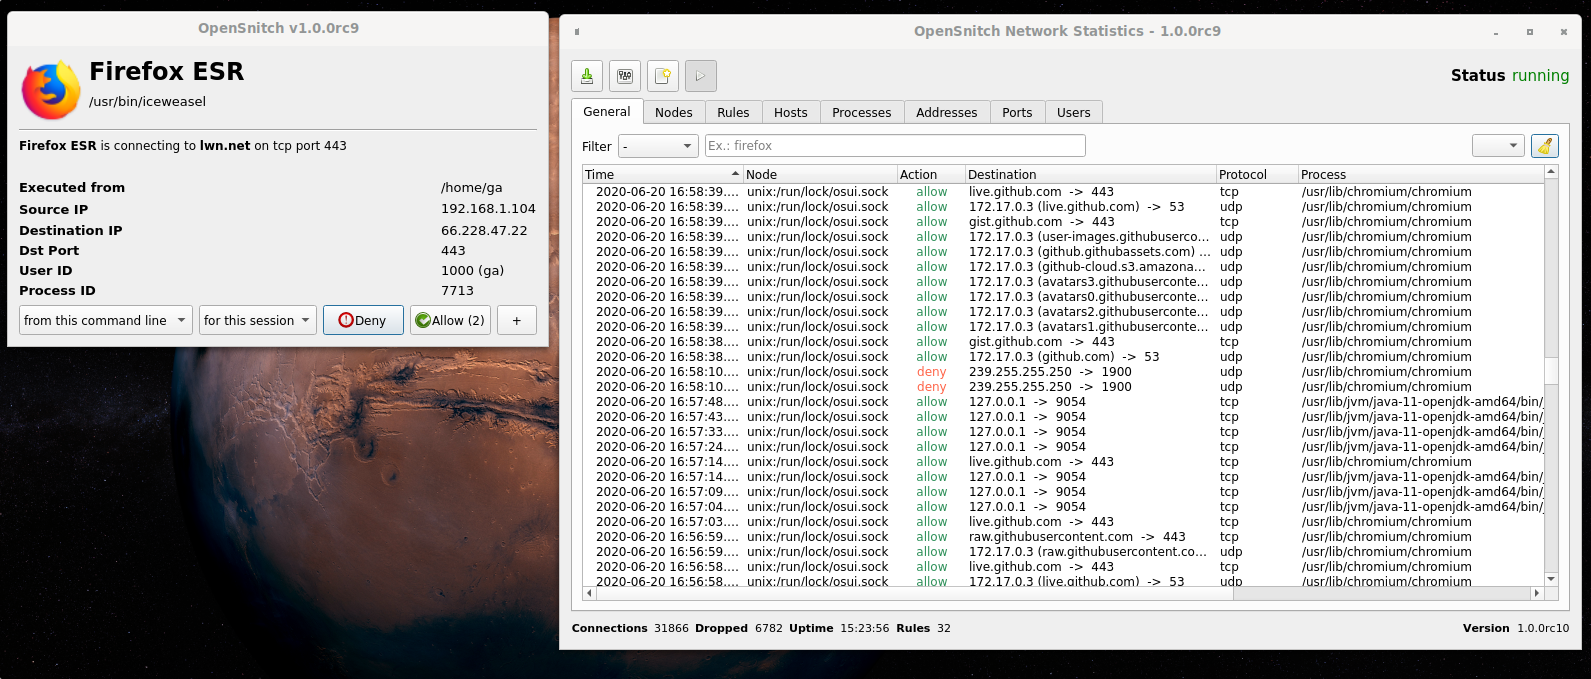
OpenSnitch هو جدار حماية لتطبيقات جنو/لينكس.

•• الميزات الرئيسية • التحميل • التثبيت • أمثلة الاستخدام • في الصحافة ••
OpenSnitch

الميزات الرئيسية

  • تصفية تفاعلية للاتصالات الصادرة.
  • حظر إعلانات، متتبعات أو نطاقات ضارة على مستوى النظام بأكمله.
  • القدرة على تكوين جدار حماية النظام من واجهة المستخدم الرسومية (nftables).
    • تكوين سياسة الإدخال، السماح بالخدمات الواردة، إلخ.
  • إدارة عقد متعددة من واجهة مستخدم رسومية مركزية.
  • تكامل SIEM

التحميل

حمِّل حزم deb/rpm لنظامك من https://github.com/evilsocket/opensnitch/releases

التثبيت

deb

$ sudo apt install ./opensnitch*.deb ./python3-opensnitch-ui*.deb

rpm

$ sudo dnf install opensnitch*.rpm

ثم شغّل: $ opensnitch-ui أو افتح الواجهة الرسومية من قائمة التطبيقات.

يرجى الرجوع إلى التوثيق للحصول على معلومات مفصلة.

OpenSnitch في العمل

أمثلة على اعتراض OpenSnitch للاتصالات غير المتوقعة:

https://github.com/evilsocket/opensnitch/discussions/categories/show-and-tell

هل رأيت اتصالاً غير متوقع؟ أرسله!

في الصحافة

  • 2017 PenTest Magazine
  • 11/2019 It's Foss
  • 03/2020 Linux Format #232
  • 08/2020 Linux Magazine Polska #194
  • 08/2021 Linux Format #280
  • 02/2022 Linux User
  • 06/2022 Linux Magazine #259

التبرعات

إذا وجدت OpenSnitch مفيدًا وتريد التبرع للمطورين المخصصين، يمكنك القيام بذلك من قسم ادعم هذا المشروع على الجانب الأيمن من هذا المستودع.

يمكنك رؤية من هم المطورون الحاليون لـ OpenSnitch هنا: https://github.com/evilsocket/opensnitch/commits/master


المساهمون

اطّلع على القائمة

الترجمة

حالة الترجمة
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    871
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    383
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    361
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    305
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    280

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →