Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/ethancunt/cve-2022-45599
هجمات كلمات المرورتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالمصادقة
GitHubethancunt/cve-2022-45599

CVE-2022-45599

إثبات المفهوم لـ CVE-2022-45599: ثغرة التلاعب بأنواع PHP في ملف login.php لجهاز التوجيه Aztech WMB250AC، مما يسمح بتجاوز مصادقة المسؤول عبر تجزئات MD5 مصممة خصيصًا.

عرض المستودع
29منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2022-45599

رابط CVE:https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2022-45599
المُبلغ:TanYeeTat
المنتج:موجّهات Aztech WMB250AC اللاسلكية من نوع Mesh
البرنامج الثابت المتأثر:إصدار 2020 (topaz-linux.lzma.img)
تنزيل البرنامج الثابت:مغلق المصدر

aztech-wmb250ac

product-aztech-kylaconnect-site

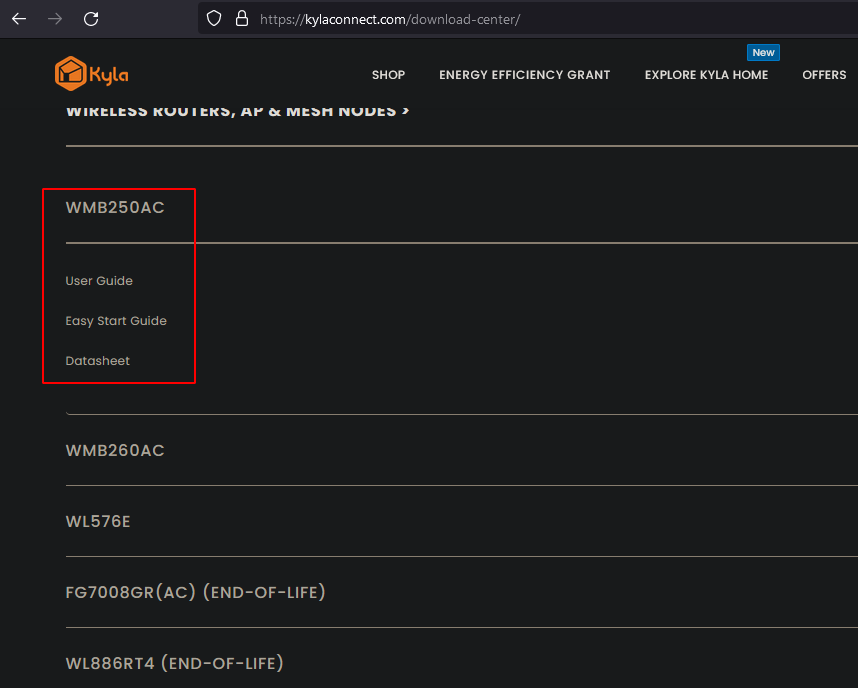
دليل المنتج: https://kylaconnect.com/download-center/

تم إبلاغ فريق أمن Aztech بالثغرة عبر [email protected] في 7 يونيو 2022، وحتى 21 فبراير 2023 لم يتم تلقي أي رد.

  • إفصاح Kylaconnect عن الثغرات

تفاصيل الثغرة

توجد ثغرة Type Juggling في PHP في صفحة الويب login.php على المنفذ 80، في حقل المصادقة password، وتسمح للمهاجم بالمصادقة دون معرفة كلمة مرور المسؤول. ومع ذلك، فإن احتمال حدوثها منخفض جدًا، إذ يجب أن تبدأ كلمة مرور المسؤول المشفّرة باستخدام MD5 بالرمز 0e متبوعًا بأرقام. فيما يلي قائمة شاملة بكلمات المرور النصية وترميزات MD5 المقابلة لها المعرّضة لهجوم PHP Type Juggling، بالإضافة إلى مدونة مرجعية تشرح ذلك بالتفصيل.

قائمة MD5 Type Juggling

مدونة Whitehatsec: Magic Hashes

باختصار: تستخدم شفرة PHP المصدرية في login.php التي تعالج عمليات التحقق من المصادقة المقارنة المرنة (==، علامتا تساوٍ)، بدلاً من المقارنة الصارمة (===، ثلاث علامات تساوٍ).

login-php-loose-comparison

إثبات المفهوم

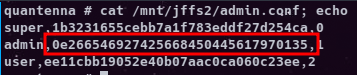
  1. اضبط كلمة مرور مستخدم المسؤول لتكون قيمة نصية، بحيث ينتج عن ترميزها بخوارزمية MD5 قيمة تبدأ بـ 0e متبوعة بأرقام

    • على سبيل المثال، النص الصريح: PJNPDWY، MD5: 0e291529052894702774557631701704

    modified-admin-conf

    ملاحظة: التجزئة غير الصالحة 0e123456789012345678901234567890 ستعمل أيضًا.

  2. قم بالمصادقة كمستخدم مسؤول على خدمة الويب باستخدام اسم المستخدم admin وأي كلمة مرور نصية موجودة في قائمة MD5 Type Juggling (على سبيل المثال، 240610708)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    936
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    555
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    353
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    348
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    336
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    288

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →