 elizeuopain/poc-cve-2024-24034
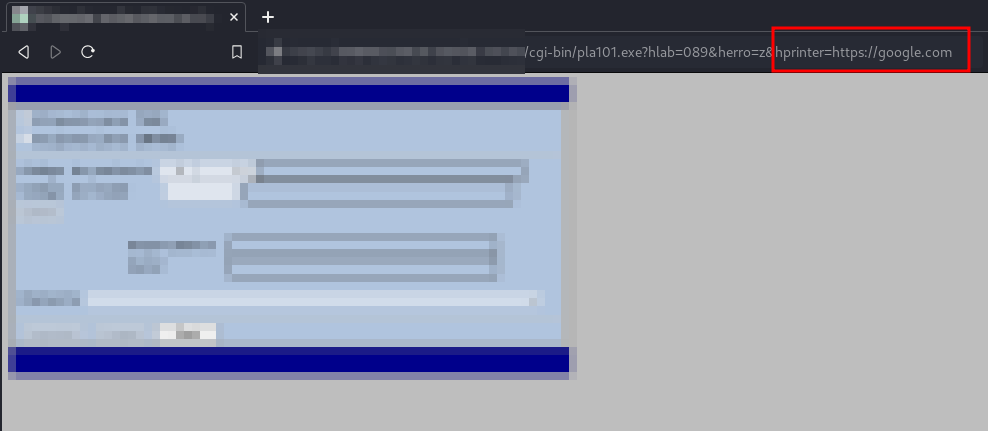
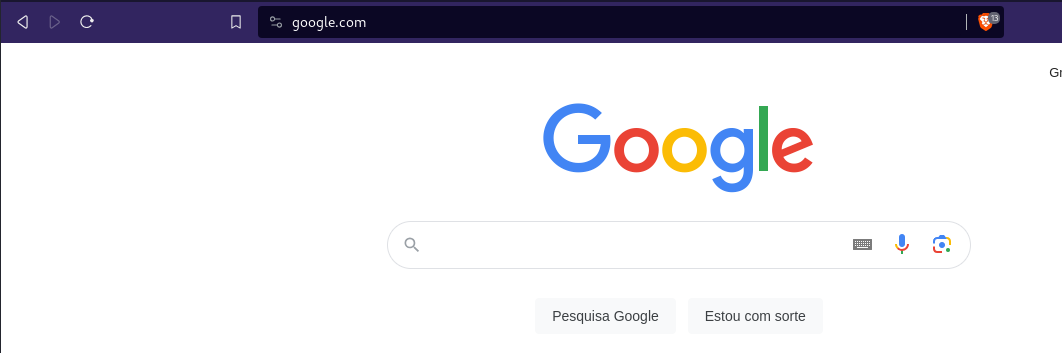
إثبات مفهوم استغلال لـ CVE-2024-24034، ثغرة إعادة توجيه مفتوحة في S.I.L 3.0 عبر معلمة 'hprinter'، تتيح التلاعب بإعادة توجيه URL.

العنوان: S.I.L 3.0 عرضة لإعادة التوجيه المفتوحة عبر معامل "hprinter".
التاريخ: 2024-01-11
المؤلف: Elizeu Das Dores
الصفحة الرئيسية للبائع: https://www.setorinformatica.com/
الإصدار: 3.0
يقوم معامل "hprinter" بإعادة توجيه المستخدم عند حدوث خطأ في التطبيق، ولكن من خلال التلاعب به يمكن إعادة توجيه المستخدم إلى أي عنوان URL.