 edsonjt81/cve-2023-22515-scan.
ماسح خفيف لـ CVE-2023-22515 يكتشف المثيلات المعرضة للخطر من أتلاسيان كونفلونس عن طريق استجواب نقطة النهاية /server-info.action وتحليل رموز استجابة HTTP.

هذا ماسح ضوئي بسيط لـ CVE-2023-22515، وهي ثغرة أمنية خطيرة في Atlassian Confluence Data Center و Server يتم استغلالها بنشاط في البرية من قبل الجهات الخبيثة بهدف "إنشاء حسابات مسؤول غير مصرح بها في Confluence والوصول إلى مثيلات Confluence". تم وصف الثغرة في البداية على أنها مشكلة "تصعيد صلاحيات"، لكن Atlassian غيرت التصنيف لاحقًا إلى "التحكم المكسور في الوصول" في نشرة الأمان الخاصة بهم.
/server-info.action لإثارة المشكلة، والتي تختلف عن نقاط النهاية المذكورة في نشرة Atlassian.هذا ماسح ضوئي بسيط سيحاول تحديد حالة الثغرة الأمنية في Atlassian Confluence عن طريق إجراء ما يصل إلى طلبين HTTP GET لكل مضيف وتحليل الاستجابات:
/server-info.action للتحقق من رمز الاستجابة. أظهرت مقارنة التصحيحات أن التصحيح لـ CVE-2023-22515 يزيل نقطة النهاية /server-info.action بالكامل. أثناء الاختبار، لوحظ السلوك التالي لنقطة النهاية هذه:
تم اختبار الماسح الضوئي بنجاح ضد الإصدارات التالية من Atlassian Confluence Server:
نظرًا لأنه تم اختبار البرنامج النصي ضد عدد محدود من إصدارات Atlassian Confluence Server، قد لا يكون الماسح الضوئي موثوقًا به تمامًا، خاصةً لـ Confluence Data Center أو للإصدارات غير المختبرة من Confluence Server.
git clone https://github.com/ErikWynter/CVE-2023-22515-Scan.git
cd CVE-2023-22515-Scan
pip install -r requirements.txt
أو:
pip3 install -r requirements.txt
usage: cve_2023_22515_scan.py [-h] [-f FILE] [-t TARGETS] [-o OUTPUT_DIR]

فحص مثيلات Atlassian Confluence على الويب لـ CVE-2023-22515

خيارات:
  -h, --help     إظهار رسالة المساعدة هذه والخروج
  -f FILE        ملف يحتوي على قائمة عناوين URL للمسح الضوئي
  -t TARGETS     قائمة عناوين URL مفصولة بفواصل للمسح الضوئي
  -o OUTPUT_DIR  دليل الإخراج
مثال:
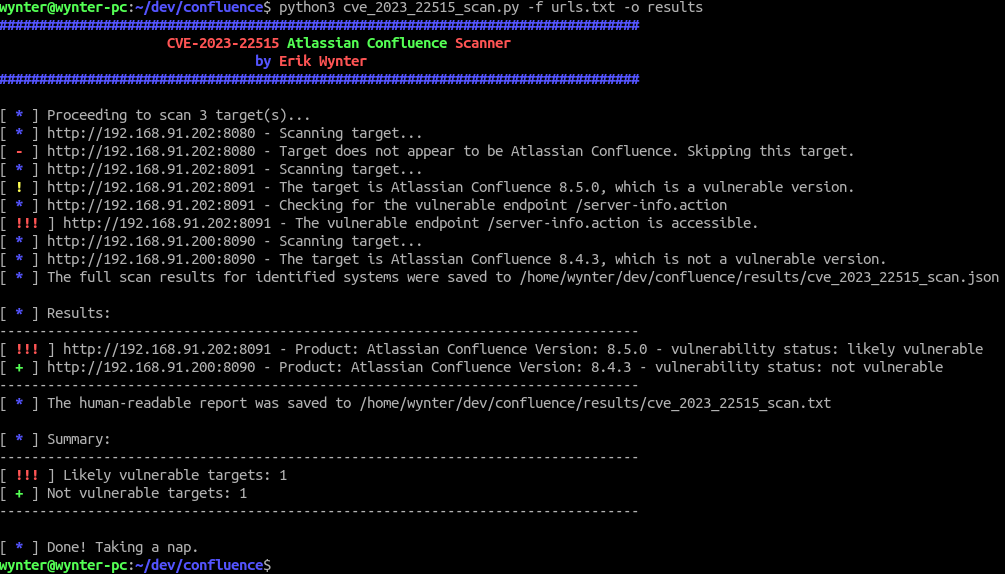
python cve_2023_22515_scan.py -f urls.txt -o results
python cve_2023_22515_scan.py -t http://192.168.10.10,http://192.168.10.11 -o results`
likely vulnerable: الهدف يعمل بإصدار معرض للخطر (أو لم يتم اكتشاف الإصدار) ولديه نقطة النهاية المعرضة /server-info.action متاحة.likely not exploitable: الهدف يعمل بإصدار معرض للخطر، ولكن نقطة النهاية /server-info.action غير قابلة للوصول، مما يعني أنه على الأرجح مصحح.not vulnerable: الهدف لا يعمل بإصدار معرض للخطر، أو لم يتم اكتشاف الإصدار ولم تكن نقطة النهاية /server-info.action قابلة للوصول.unknown: لم يمكن تحديد حالة الثغرة بسبب مواجهة خطأ أثناء محاولة الوصول إلى نقطة النهاية /server-info.action.cve_2023_22515_scan.json - ملف JSON يحتوي على إصدار المنتج وحالة الثغرة وغيرها من المعلومات ذات الصلة لأي أنظمة تم التعرف عليها بواسطة البرنامج النصي. مثال المحتويات:[
{
"target_url": "http://192.168.91.202:8091",
"product": "Atlassian Confluence",
"version": "8.5.0",
"vulnerability_status": "likely vulnerable"
},
{
"target_url": "http://192.168.91.200:8090",
"product": "Atlassian Confluence",
"version": "8.4.3",
"vulnerability_status": "not vulnerable"
}
]
cve_2023_22515_scan.txt - ملف نصي يحتوي على تحليل مقروء للنتائج. وهو مطابق للتقرير المطبوع على وحدة التحكم (بدون ألوان ANSI). مثال المحتويات:http://192.168.91.202:8091 - Product: Atlassian Confluence Version: 8.5.0 - vulnerability status: likely vulnerable
http://192.168.91.200:8090 - Product: Atlassian Confluence Version: 8.4.3 - vulnerability status: not vulnerable
يرجى الرجوع إلى نشرة الأمان الرسمية للحصول على معلومات حول الإصدارات المتأثرة والإصدارات المصححة.