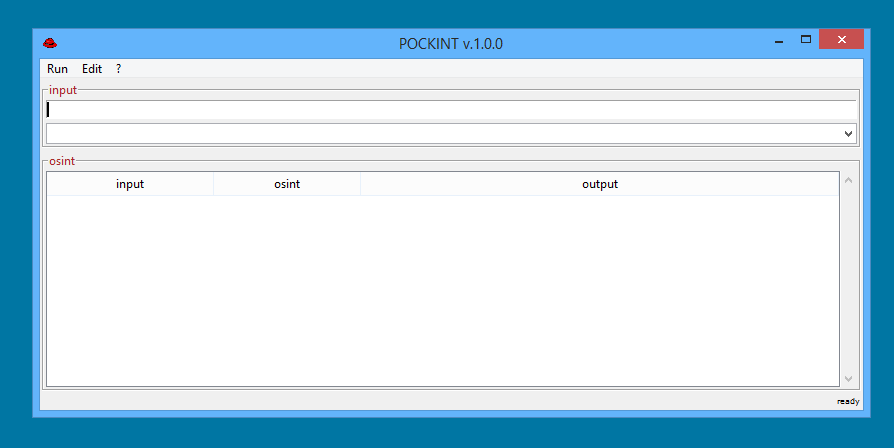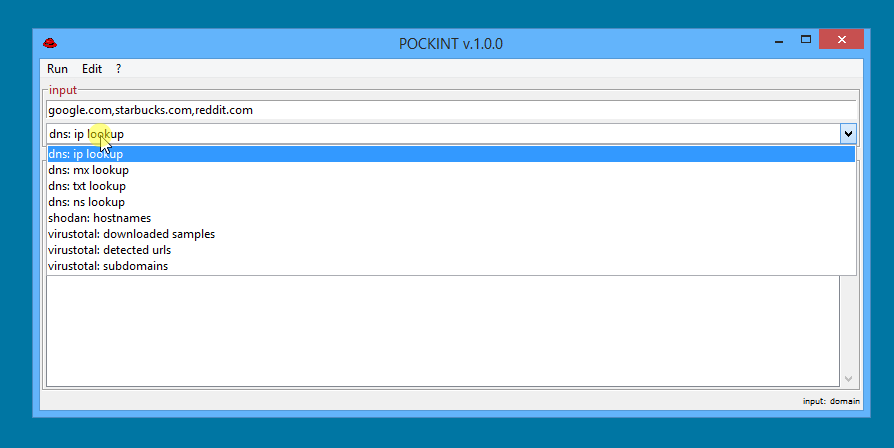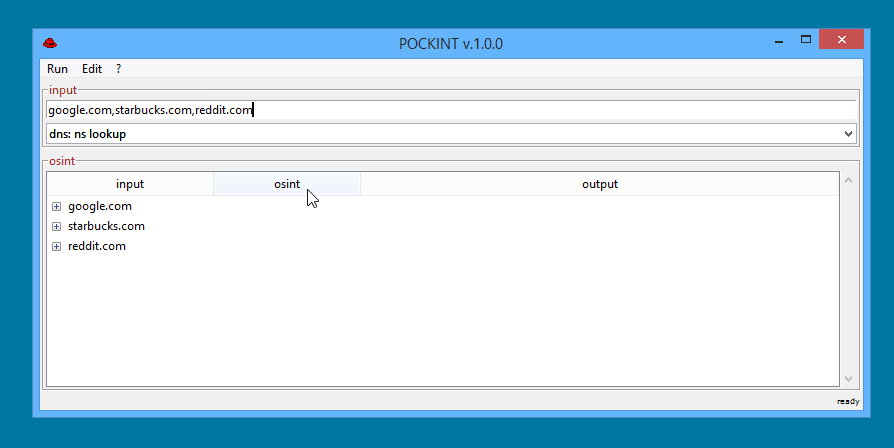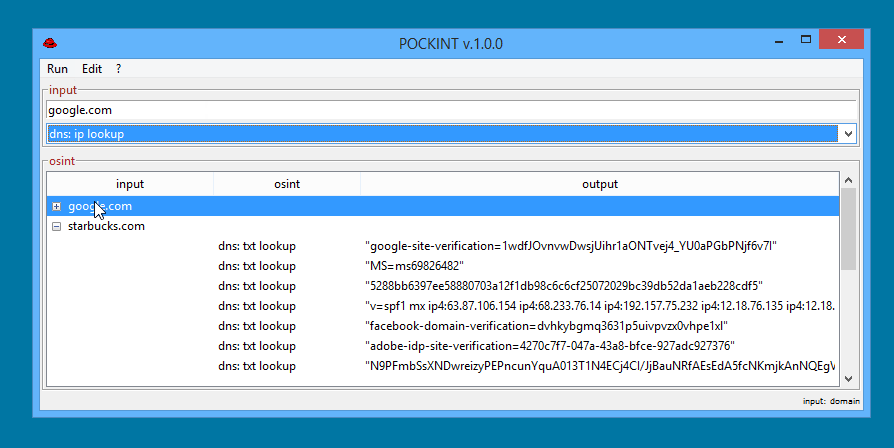
 edoardogerosa/pockint
أداة OSINT محمولة تشبه سكين الجيش السويسري لمحترفي DFIR/OSINT 🕵️ 🕵️ 🕵️


POCKINT (المعروف أيضًا باسم Pocket Intelligence) هو سكين الجيش السويسري لـ OSINT لمحترفي DFIR/OSINT. برنامج واجهة رسومية خفيف ومحمول، يوفر للمستخدمين قدرات OSINT أساسية بعامل شكل مضغوط: يقبل صندوق الإدخال في POCKINT المؤشرات النموذجية (URL، IP، MD5) ويمنح المستخدمين القدرة على أداء مهام التنقيب عن البيانات الأساسية لـ OSINT بطريقة قابلة للتكرار.

يمكنك الحصول على أحدث إصدار من صفحة الإصدارات. يتم توفير POCKINT كملف تنفيذي واحد يمكن تخزينه وتشغيله في أي مكان على أجهزة الكمبيوتر. POCKINT متاح لنظام Windows فقط.
لماذا تستخدمه؟ تم تصميم POCKINT ليكون بسيطًا وقابلاً للنقل وقويًا.
⭐ بسيط: هناك الكثير من أدوات OSINT الرائعة المتاحة. المشكلة هي أنها إما تتطلب من المحللين أن يكونوا مرتاحين بشكل معقول لسطر الأوامر (فكر في pOSINT) أو تمنحك الكثير من الميزات (فكر في Maltego). يركز POCKINT على البساطة: إدخال > تشغيل تحويل > إخراج ... كرر وكرر. إنها الأداة المثالية للحصول على النتائج بسرعة وسهولة من خلال واجهة بسيطة.
📦 قابل للنقل: معظم الأدوات تتطلب إما تثبيتًا أو ترخيصًا أو تكوينًا. POCKINT جاهز للاستخدام في أي وقت وفي أي مكان. ضعه في USB مجموعة القفز الخاصة بك، أو جهاز VM للتحقيق، أو الكمبيوتر المحمول وسيعمل فورًا.
🚀 قوي: يجمع POCKINT بين مصادر OSINT الرخيصة (whois/DNS) وقوة واجهات برمجة التطبيقات المتخصصة. من البداية يمكنك استخدام مجموعة من التحويلات المضمنة. أضف بضعة مفاتيح API ويمكنك فتح المزيد من قدرات التنقيب عن البيانات المتخصصة.
الإصدار الأحدث قادر على تشغيل مهام التنقيب عن البيانات التالية:
| المصدر | التحويل | هل تحتاج مفتاح API؟ |
|---|---|---|
| DNS | البحث عن IP | ❌ |
| DNS | البحث عن MX | ❌ |
| DNS | البحث عن NS | ❌ |
| DNS | البحث عن TXT | ❌ |
| WHOIS | حالة DNSSEC للنطاق | ❌ |
| WHOIS | إنشاء النطاق | ❌ |
| WHOIS | انتهاء صلاحية النطاق | ❌ |
| WHOIS | بريد النطاق | ❌ |
| WHOIS | مسجل النطاق | ❌ |
| WHOIS | موقع المسجِل | ❌ |
| WHOIS | مؤسسة المسجِل | ❌ |
| WHOIS | اسم المسجِل | ❌ |
| WHOIS | عنوان المسجِل | ❌ |
| WHOIS | الرمز البريدي للمسجِل | ❌ |
| crt.sh | النطاقات الفرعية | ❌ |
| Virustotal | العينات التي تم تنزيلها | ✔️ |
| Virustotal | عناوين URL المكتشفة | ✔️ |
| Virustotal | النطاقات الفرعية | ✔️ |
| OTX | DNS السلبي | ✔️ |
| OTX | فحص ضار | ✔️ |
| OTX | نوع البرامج الضارة | ✔️ |
| OTX | تجزئة البرامج الضارة | ✔️ |
| OTX | عناوين URL المرصودة | ✔️ |
| OTX | تحديد الموقع الجغرافي | ✔️ |
ملاحظة: يتم دعم عناوين IPv4 فقط
| المصدر | التحويل | هل تحتاج مفتاح API؟ |
|---|---|---|
| DNS | البحث العكسي | ❌ |
| Shodan | المنافذ | ✔️ |
| Shodan | تحديد الموقع الجغرافي | ✔️ |
| Shodan | الإحداثيات | ✔️ |
| Shodan | ثغرات CVE | ✔️ |
| Shodan | مزود خدمة الإنترنت | ✔️ |
| Shodan | المدينة | ✔️ |
| Shodan | ASN | ✔️ |
| Virustotal | تقرير الشبكة | ✔️ |
| Virustotal | العينات المتصلة | ✔️ |
| Virustotal | العينات التي تم تنزيلها | ✔️ |
| Virustotal | عناوين URL المكتشفة | ✔️ |
| OTX | DNS السلبي | ✔️ |
| OTX | فحص ضار | ✔️ |
| OTX | نوع البرامج الضارة | ✔️ |
| OTX | تجزئة البرامج الضارة | ✔️ |
| OTX | عناوين URL المرصودة | ✔️ |
| OTX | تحديد الموقع الجغرافي | ✔️ |
| المصدر | التحويل | هل تحتاج مفتاح API؟ |
|---|---|---|
| DNS | استخراج اسم المضيف | ❌ |
| Virustotal | فحص ضار | ✔️ |
| Virustotal | الاكتشافات المُبلغ عنها | ✔️ |
| OTX | تحديد الموقع الجغرافي | ✔️ |
| OTX | تحليل عنوان URL | ✔️ |
| OTX | فحص ضار | ✔️ |
| OTX | تحليل استجابة HTTP | ✔️ |
ملاحظة: يتم دعم كلاً من تجزئات MD5 و SHA256
