Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag — تم إجراء تقييم للثغرات على جهاز افتراضي يعمل بنظام Kali Linux باستخدام سكربت كاشف لثغرة Dirty Frag المرتبطة بـ CVE-2026-43284 و CVE-2026-43500. بعد ذلك، تم تنفيذ إثبات مفهوم (PoC) عام مكتوب بلغة C للتحقق من إمكانية القيام بتصعيد محلي للصلاحيات. | Kitploit
أدوات/
GitHubGitHub
/dylanclaudio
/reporte-de-escalada-de-privilegios-local-dirty-frag
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالاختبار الاختراقالتعلم والتعليماستغلال الملفات الثنائيةمختبرات وتدريب عملي
GitHubdylanclaudio/reporte-de-escalada-de-privilegios-local-dirty-frag

Reporte-de-Escalada-de-Privilegios-Local-Dirty-Frag

تم إجراء تقييم للثغرات على جهاز افتراضي يعمل بنظام Kali Linux باستخدام سكربت كاشف لثغرة Dirty Frag المرتبطة بـ CVE-2026-43284 و CVE-2026-43500. بعد ذلك، تم تنفيذ إثبات مفهوم (PoC) عام مكتوب بلغة C للتحقق من إمكانية القيام بتصعيد محلي للصلاحيات.

عرض المستودع
56منذ 6 أشهرلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    977
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    564
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    352
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    344
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    322
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    308

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

تقرير تصعيد الامتيازات المحلي — Dirty Frag

الطالب: Jonatan Claudio


1. المتطلبات

ملخص المنهجية

تم إجراء تقييم للثغرات على آلة افتراضية تعمل بنظام Kali Linux باستخدام سكربت كاشف لثغرة Dirty Frag، المرتبطة بالـ CVE التالية:

  • CVE-2026-43284
  • CVE-2026-43500

بعد ذلك تم تنفيذ إثبات مفهوم (PoC) عام مكتوب بلغة C للتحقق من إمكانية تنفيذ تصعيد محلي للامتيازات من مستخدم غير مميز إلى root.

تم تنفيذ الاستغلال محلياً داخل الآلة الافتراضية المعرّضة للثغرة.

النتائج مع لقطات الشاشة والكود

لقطات الشاشة

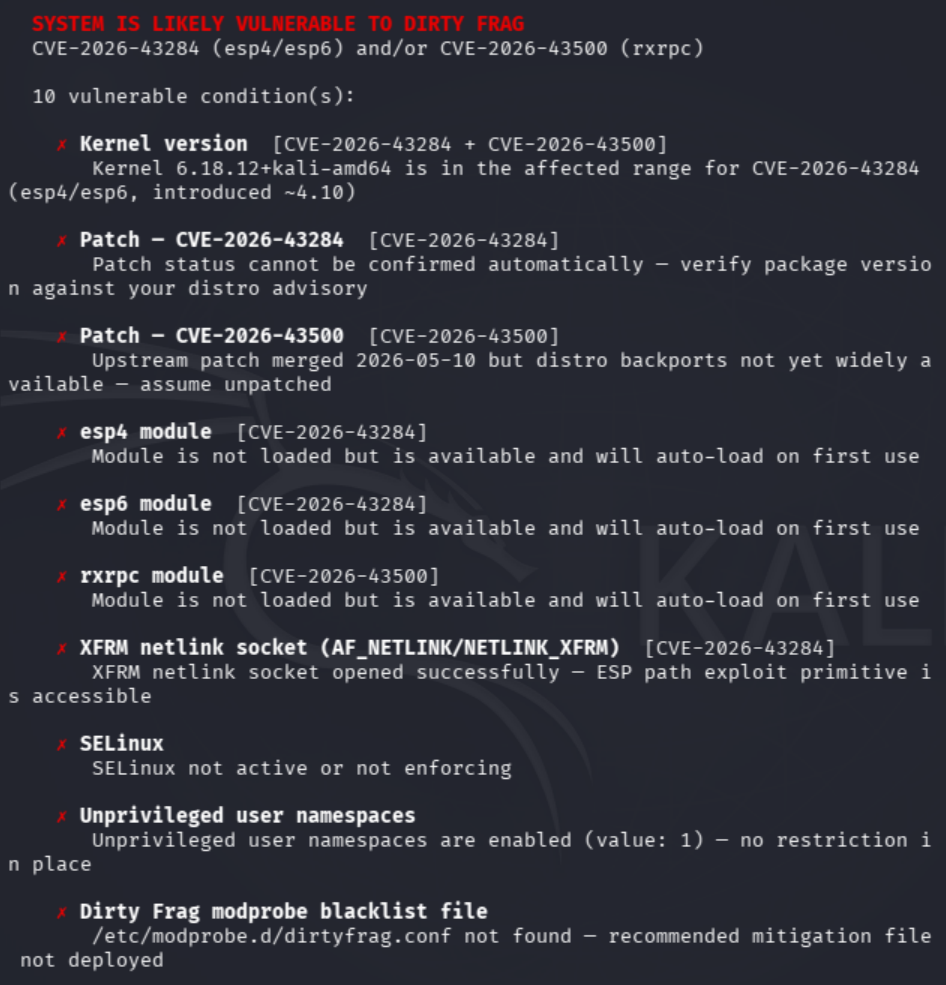
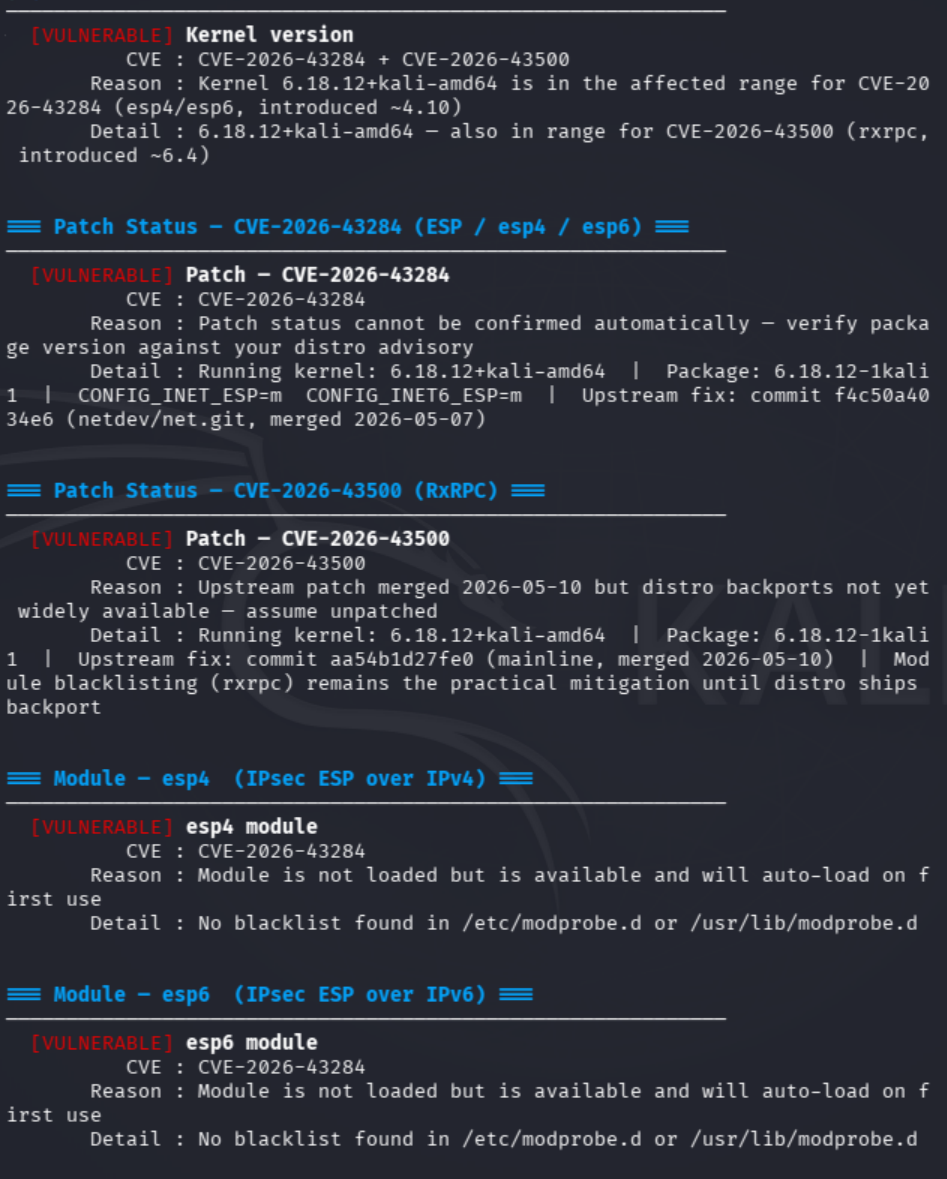
  1. نتيجة كاشف Dirty Frag image
image
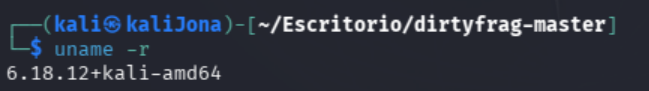
  1. نتيجة uname -r

    image
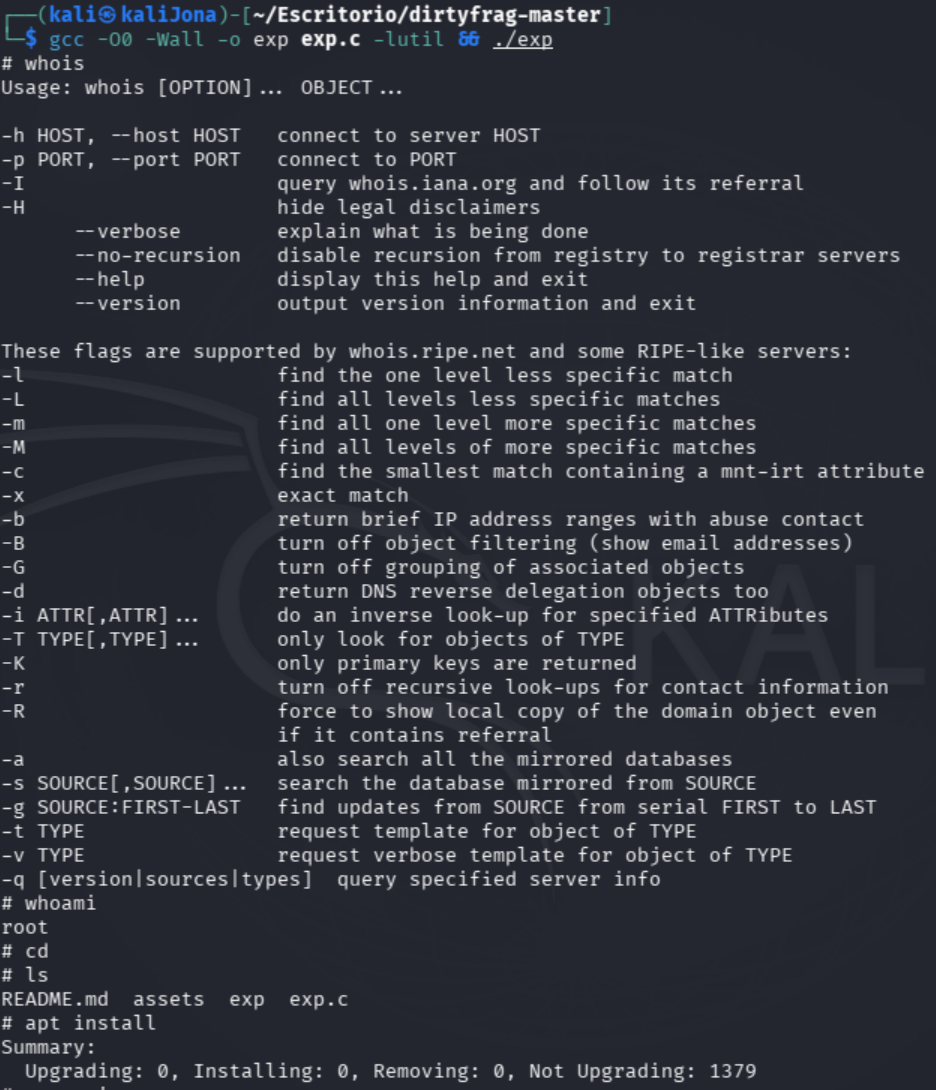
  2. تنفيذ الاستغلال

    image

ملاحظات إضافية

  • تم تنفيذ الاستغلال في بيئة مختبرية خاضعة للتحكم.
  • كان الهدف هو التحقق من الثغرة وفهم تأثير تصعيد الامتيازات المحلي.
  • لم يتم إجراء اختبارات ضد أنظمة خارجية أو غير مصرح بها.

2. الهدف: [127.0.0.1]

مثال:

127.0.0.1

2.1 الثغرة 1 — CVE-2026-43284

الوصف

تؤثر الثغرة CVE-2026-43284 على النظام الفرعي IPsec ESP في نواة Linux من خلال تلف مرتبط بـ Page-Cache Write.

تسمح هذه الثغرة لمستخدم محلي غير مميز بتعديل ذاكرة مرتبطة بالنواة، وربما تصعيد الامتيازات حتى الحصول على وصول root.

تؤثر هذه الثغرة على نوى Linux من يناير 2017 حتى مايو 2026.


عملية الاستغلال

  1. تم تنزيل كاشف Dirty Frag.
  2. تم تنفيذ سكربت Python:
python3 dirty_frag_detect.py
  1. أشار الكاشف إلى أن النظام معرّض للثغرة.
  2. تم تنزيل وتجميع الـ PoC العام:
gcc -O0 -Wall -o exp exp.c -lutil
  1. تم تنفيذ الاستغلال:
./exp
  1. منح الاستغلال صلاحيات root بنجاح.

الكود

راجع المستودع.

2.2 الثغرة 2 — CVE-2026-43500

الوصف

تؤثر الثغرة CVE-2026-43500 على النظام الفرعي RxRPC في نواة Linux.

تسمح الثغرة بتعديل الهياكل الداخلية المرتبطة بـ Page-Cache Write وتسهّل الحصول على امتيازات مرتفعة.

يجمع استغلال Dirty Frag بين هذه الثغرة وCVE-2026-43284 لزيادة توافق وفعالية الاستغلال.


عملية الاستغلال

استخدم الاستغلال سلسلة من الثغرات لتغطية قيود توزيعات Linux المختلفة.

في الأنظمة التي يقيد فيها AppArmor مساحات الأسماء (namespaces)، تتيح ثغرة RxRPC إبقاء الاستغلال قابلاً للتطبيق.

كانت النتيجة النهائية الحصول على وصول root من مستخدم غير مميز.


2.3 الخطوات (المنهجية)

1. التعداد

تم تحديد:

  • إصدار النواة
  • الوحدات المحملة
  • صلاحيات المستخدم
  • التخفيفات النشطة

الأوامر المستخدمة

uname -r

2. اكتشاف الثغرات

تم تنفيذ كاشف Dirty Frag:

python3 dirty_frag_detect.py

أكد السكربت:

  • نواة معرّضة للثغرة
  • وجود الوحدات المتأثرة
  • إمكانية الاستغلال المحلي

3. الاستغلال

تم تجميع وتنفيذ الاستغلال العام:

gcc -O0 -Wall -o exp exp.c -lutil
./exp

4. تصعيد الامتيازات

مكّن الاستغلال من الحصول على:

uid=0(root)

التحقق

whoami

3. عناصر إضافية

نتائج ذات صلة

  • لم يظهر Kali Linux صراحةً في القائمة الرسمية للتوزيعات المختبرة؛ ومع ذلك، ظلت النواة المستخدمة معرّضة للثغرة.
  • كان الاستغلال مستقراً للغاية ولم يعتمد على ظروف السباق (race conditions).
  • عمل الاستغلال من مستخدم غير مميز.
  • يمثل Dirty Frag تطوراً مفاهيمياً لثغرات مثل Dirty Pipe.

التخفيف الموصى به

تحديث نواة Linux إلى إصدار مصحح.

كتخفيف مؤقت:

sh -c "printf 'install esp4 /bin/false\ninstall esp6 /bin/false\ninstall rxrpc /bin/false\n' > /etc/modprobe.d/dirtyfrag.conf; rmmod esp4 esp6 rxrpc 2>/dev/null; echo 3 > /proc/sys/vm/drop_caches; true"

معلومات تقنية

CVEالنظام الفرعيالحالة
CVE-2026-43284IPsec ESPمعرّضة للثغرة
CVE-2026-43500RxRPCمعرّضة للثغرة

التأثير

تتيح الثغرة لمستخدم محلي غير مميز الحصول على وصول root كامل إلى النظام المتأثر.

قد يتيح ذلك:

  • تنفيذ أوامر بصلاحيات مرتفعة
  • تعديل ملفات النظام
  • الثبات (persistence)
  • تجاوز الضوابط
  • السيطرة الكاملة على نظام التشغيل

الخلاصة

أظهرت الآلة التي تم تقييمها ثغرة حرجة لتصعيد الامتيازات المحلي عبر سلسلة استغلال Dirty Frag.

كان الاستغلال ناجحاً وسمح بالحصول على وصول root من مستخدم غير مميز، مما يوضح التأثير الحرج للاحتفاظ بنوى Linux غير محدثة.


ملاحظة ختامية

تم استخراج الكود بلغة Python من المستودع: https://github.com/liamromanis101/DirtyFrag-Detector

تم استخراج الكود بلغة C للاستغلال من المستودع: https://github.com/V4bel/dirtyfrag/tree/master

تنزيل الأداة