
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/dustblessnotdust/cve-2024-53677-s2-067-thread
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالفريق الأحمر
GitHubdustblessnotdust/cve-2024-53677-s2-067-thread

CVE-2024-53677-S2-067-thread

مشاركة

استغلال متعدد الخيوط لـ CVE-2024-53677 (Apache Struts S2-067) مع استهداف نقطة نهاية رفع الملفات واختبار تجاوز المسار وحقن حمولة JSP مخصصة.

عرض المستودع
220منذ سنة واحدةلم تتم المراجعة بعد

إخلاء المسؤولية

لا تستخدم التقنيات المذكورة في المقالة لاختبار غير قانوني. أي عواقب أو خسائر مباشرة أو غير مباشرة ناتجة عن نشر أو استخدام المعلومات أو الأدوات المقدمة في هذه المقالة تقع على عاتق المستخدم وحده، وجميع النتائج السيئة لا علاقة لها بمؤلف المقال. هذا المقال للأغراض التعليمية فقط.

CVE-2024-53677-S2-067-thread

التحقق من PoC، https://github.com/TAM-K592/CVE-2024-53677-S2-067/ الإصدارات التالية من Apache Struts متأثرة: 2.0.0 إلى 2.5.33، 6.0.0 إلى 6.3.0.2

وفقًا لتاريخ الأيام الأخيرة من PoC، الإصدار النهائي على الإنترنت حاليًا هو إخفاء base64، وقد صدر بالأمس بالصينية (ظهر 2024.12.18) image
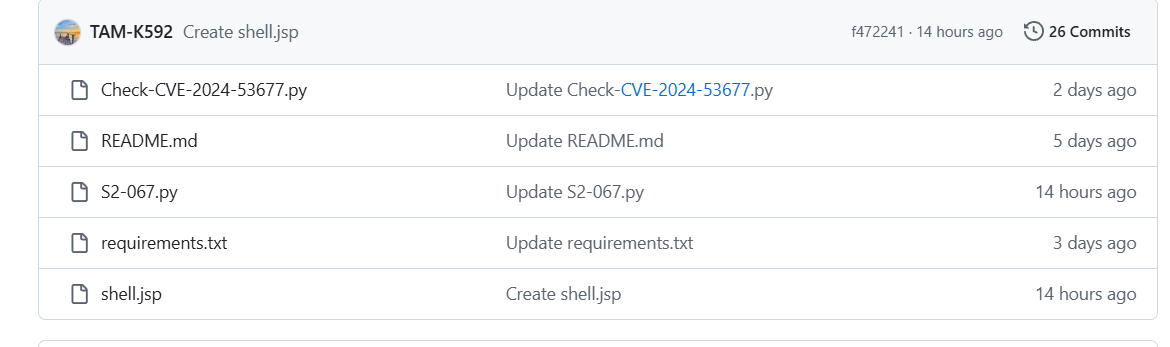
قمت ببعض التعديلات على أساس عمل الخبير

  • أصبح متعدد الخيوط
  • أصبحت التفسيرات بالصينية
usage: CVE-2024-53677-S2-067-thread.py [-h] (-u URL | -f FILE) --upload_endpoint UPLOAD_ENDPOINT [--paths PATHS [PATHS ...]]
                                       [--filenames FILENAMES [FILENAMES ...]] [--payload PAYLOAD] [-s THREADS] [-o OUTPUT]

S2-067 Exploit - دعم تحميل الملفات متعدد الخيوط وقراءة عناوين URL من ملف

options:
  -h, --help            show this help message and exit
  -u URL, --url URL     عنوان URL الأساسي الهدف (مثال: http://example.com)
  -f FILE, --file FILE  مسار ملف يحتوي على عناوين URL الأساسية الهدف، عنوان URL واحد لكل سطر
  --upload_endpoint UPLOAD_ENDPOINT
                        مسار نقطة نهاية التحميل (مثال: /uploads.action)
  --paths PATHS [PATHS ...]
                        مسارات اختبار اجتياز المسار
  --filenames FILENAMES [FILENAMES ...]
                        أسماء ملفات الحمولة المخصصة
  --payload PAYLOAD     محتوى حمولة JSP المخصصة
  -s THREADS, --threads THREADS
                        عدد الخيوط المستخدمة (الافتراضي: 5)
  -o OUTPUT, --output OUTPUT
                        مسار ملف إخراج عناوين URL الناجحة (الافتراضي: success.txt)

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    968
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    556
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    347
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    319
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    297

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





