
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
polychrome-rs — برهان مفهوم حول كيفية استخدام Compute Shader كحمولة | Kitploit
أدوات/GitHubGitHub/dovelus/polychrome-rs
أدوات دفاعيةأدوات التشفير/فك التشفيرتوليد الحمولةالاستغلالشيل كودتحليل البرمجيات الخبيثةالفريق الأحمرتطوير الحمولات
GitHubdovelus/polychrome-rs

polychrome-rs

برهان مفهوم حول كيفية استخدام Compute Shader كحمولة

عرض المستودع
4212منذ 4 أياملم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Polychrome

هذا مثال على كيفية تضمين حمولة (payload) داخل compute shader. يتم تشفير الحمولة وفك تشفيرها على وحدة معالجة الرسومات (GPU).

هذا ليس بأي حال من الأحوال تنفيذًا كاملاً، فهو يفتقر إلى اعتبارات OPSEC الحاسمة.

الاستخدام

قم بإنشاء حمولة باستخدام الطريقة المفضلة لديك، استخدمت calc.exe الكلاسيكي كمثال. ثم استخدم سكربت بايثون polychrome.py لإنشاء كود الـ shader.

root@kitploit:~
python3 polychrome.py <path_to_payload> -t both --meta -n payload

بعد ذلك يجب أن يكون لديك ملف shader مثل .hlsl لاستخدامه نحتاج إلى تصنيعه (compile) أولاً.

root@kitploit:~
fxc /T cs_5_0 /E CSMain /O3 /Fo payload.cso payload.hlsl

انقل ملف payload.cso وملف payload.meta.json إلى مجلد resources.

ثم قم بتصنيع مشروع rust، حيث يتم تضمين الحمولة داخل الملف التنفيذي:

root@kitploit:~
cargo build --release

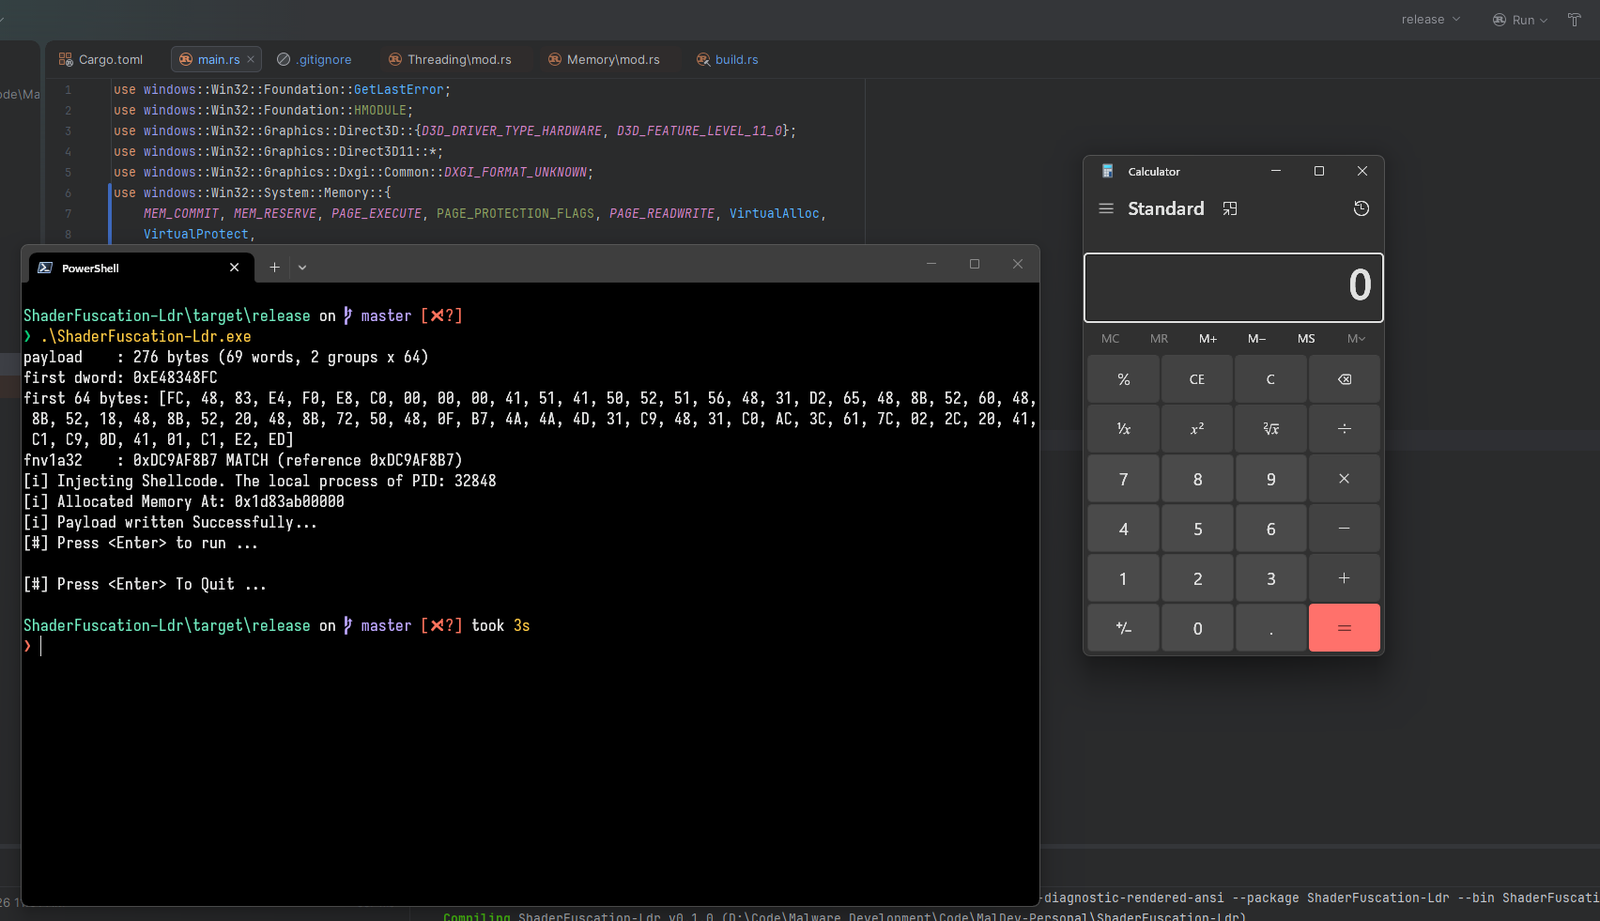
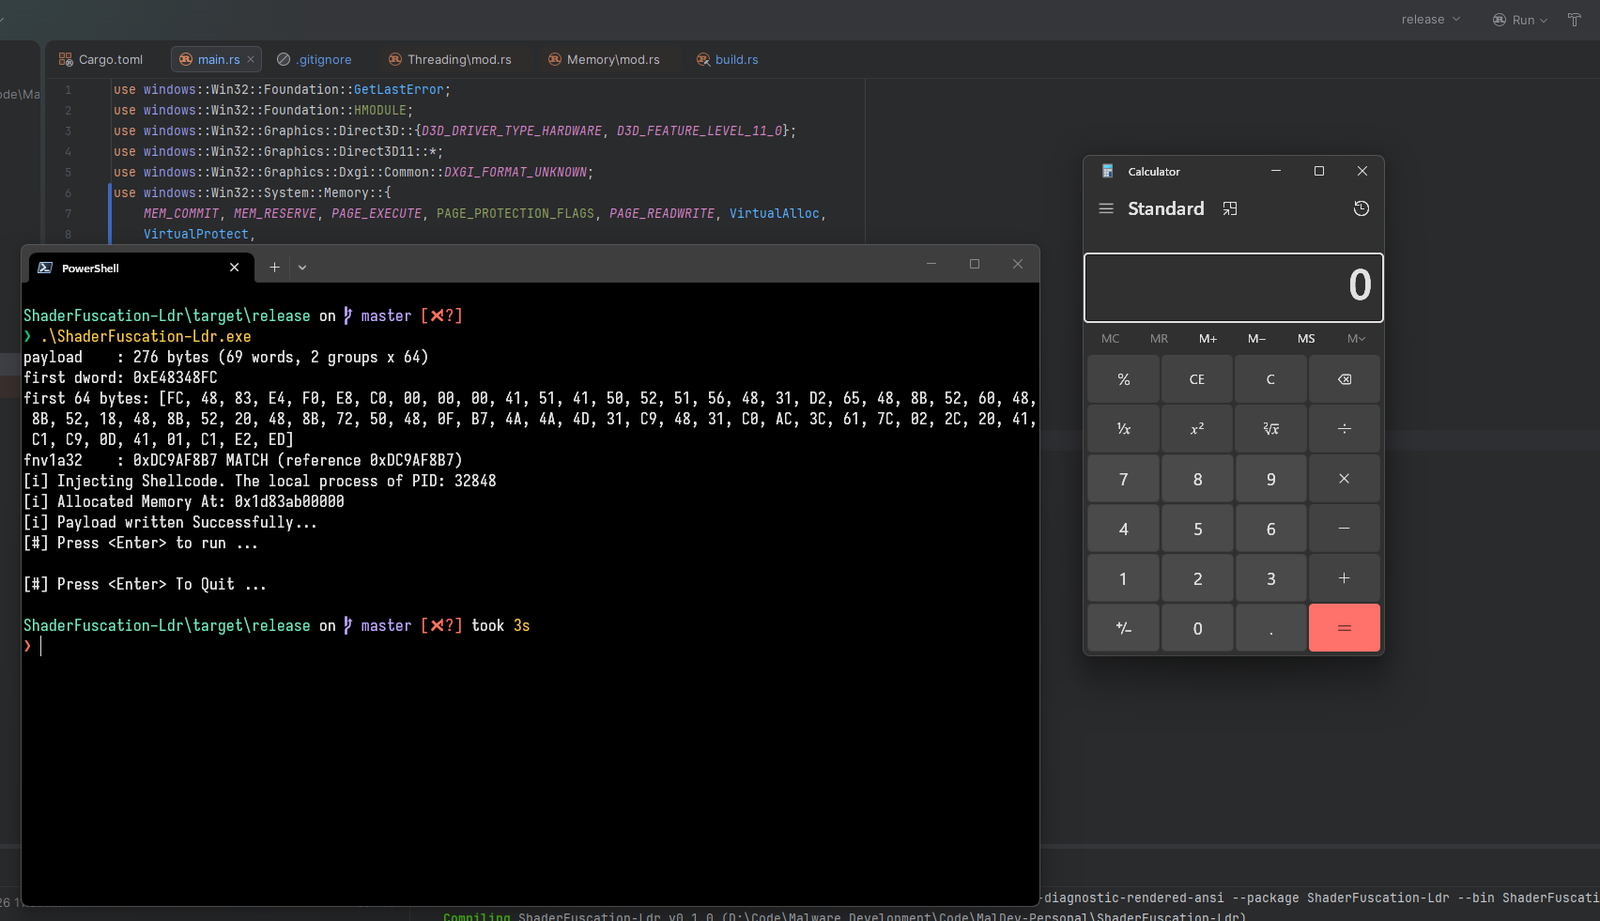
مثال على المخرجات:

تنزيل الأداة