
 dovankha/cve-2024-35469
إثبات المفهوم لثغرة حقن SQL في SourceCodester Human Resource Management System 1.0، مما يتيح تسجيل دخول مسؤول غير مصادق عليه عبر التلاعب بمعامل كلمة المرور.

حقن SQL
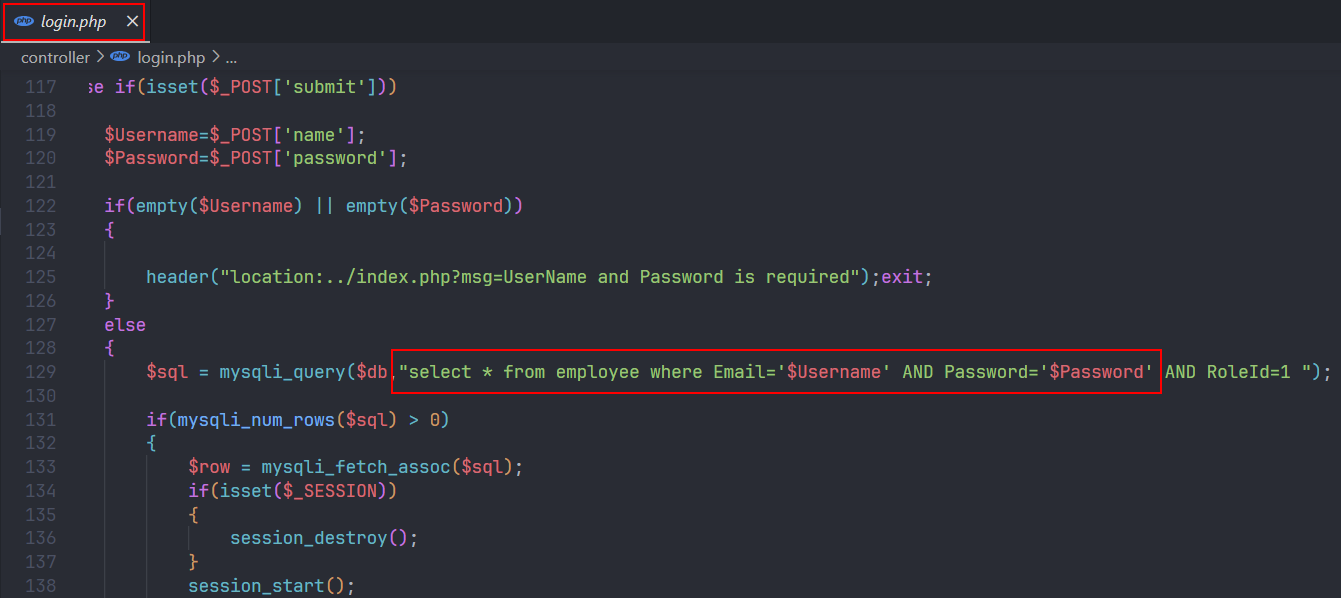
ثغرة حقن SQL في /hrm/user/ في نظام إدارة الموارد البشرية من SourceCodester الإصدار 1.0 تسمح للمهاجمين بتنفيذ أوامر SQL عشوائية عبر معاملات كلمة المرور.
/hrm/user/
يمكن للمهاجم استخدام الحمولة 'or'1'='1 لتسجيل الدخول بحساب المسؤول بدون بيانات اعتماد.
تسجيل الدخول كمجهول

الكود المصدري يحتوي على الثغرة
https://github.com/dovankha/SQLi_Login_User/assets/63991630/63129397-26e9-47fa-a2bc-0748fcc03c6b
