
Skip to content
KitploitKITPLOIT
أدواتالمدونة
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/dnr6419/cve-2021-45416
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبأمن الويباختبار الاختراق
GitHubdnr6419/cve-2021-45416

CVE-2021-45416

إثبات مفهوم يوضح ثغرة XSS مخزنة في RosarioSIS 8.2.1 مع إعداد Docker وتنفيذ الحمولة خطوة بخطوة لاختبار الأمان.

عرض المستودع
1منذ 4 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

Docker RosarioSIS

التثبيت

المتطلبات الدنيا: Docker و Git يعملان.

يمكنك سحب الصورة من DockerHub أو:

  1. شغّل docker
root@kitploit:~
$ git clone https://github.com/dnr6419/CVE-2021-45416.git
$ cd CVE-2021-45416
$ docker-compose up -d
  1. قم بزيارة الرابط وقم بتثبيت قاعدة البيانات
root@kitploit:~
http://YOURIP:80/InstallDatabase.php
  1. بعد ذلك، انتقل إلى [http://YOURIP:80/InstallDatabase.php]

  2. اسم المستخدم وكلمة المرور الافتراضيان هما "admin/admin"

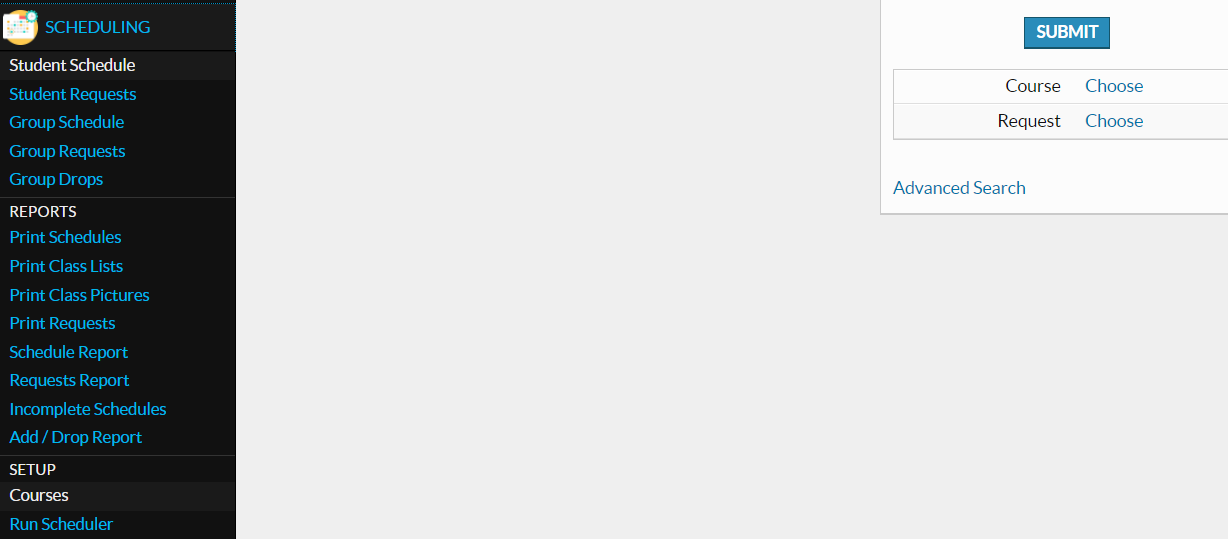
  3. انتقل إلى الجدولة -> الجدول الدراسي للطالب
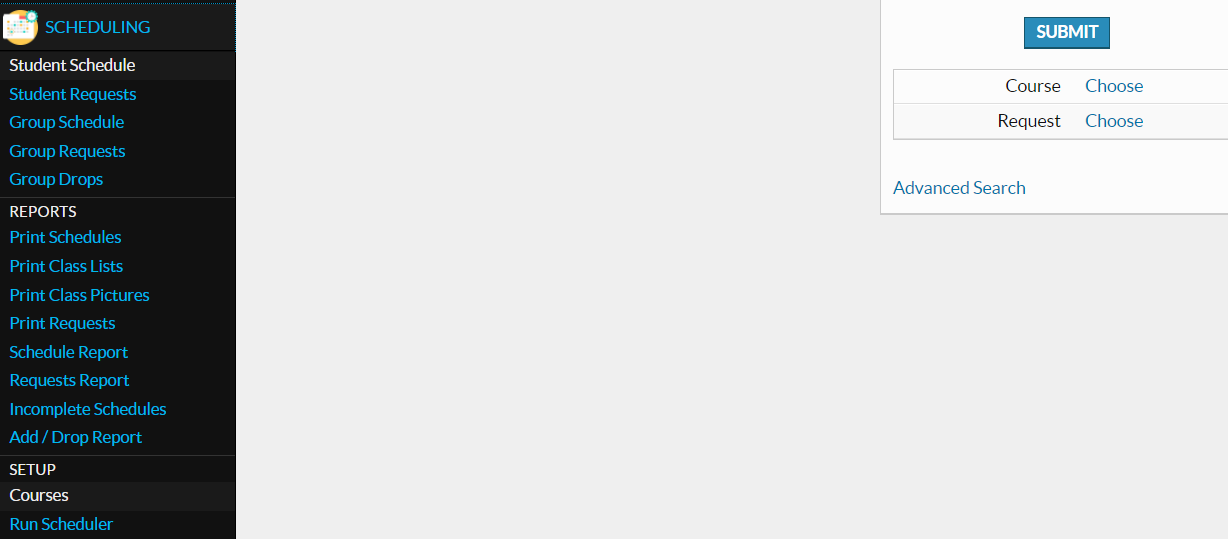
  4. اختر المقرر الدراسي وانقر على البحث

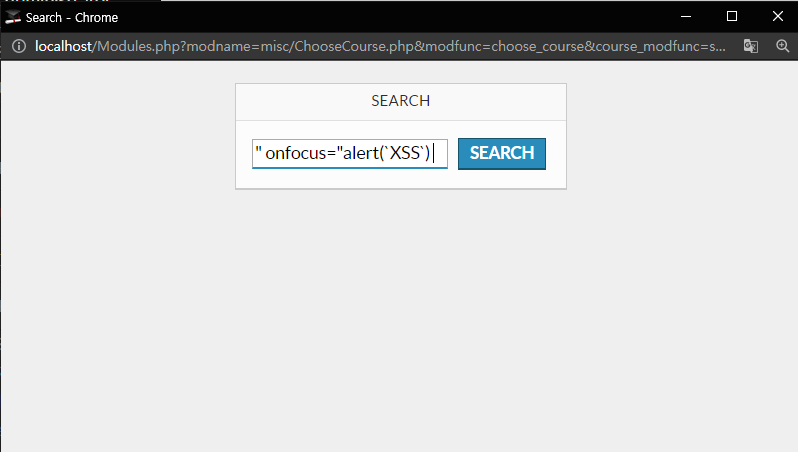
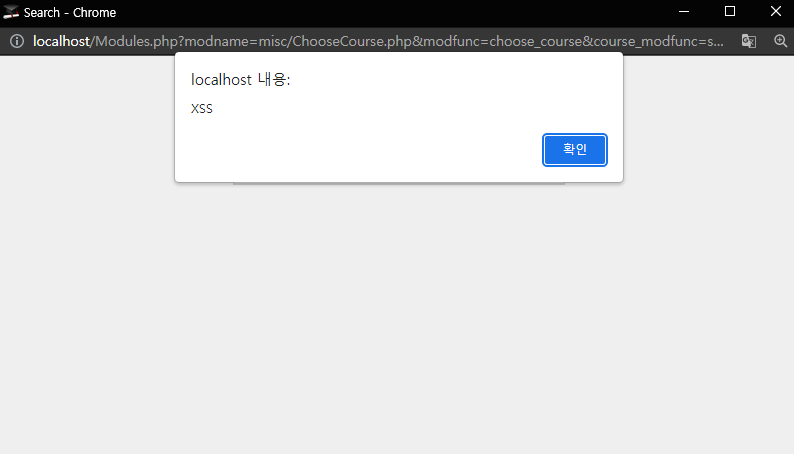
  5. أدخل حمولة XSS

  • يمكنك رؤية التنبيه

  • المرجع

    https://github.com/86x/CVE-2021-45416
    https://github.com/francoisjacquet/docker-rosariosis

    تنزيل الأداة