 dndx/phantun
يحوِّل تدفق UDP إلى تدفقات TCP (مزيفة) يمكنها المرور عبر جدران الحماية/NAPT من الطبقة 3 والطبقة 4 (NATs).

أداة خفيفة وسريعة لتشويش حزم UDP إلى TCP.

Rust توفر فقط دعم المستوى 3 للمنصات القائمة على MIPS منذ 2023. لذلك، تُبنى إصدارات فانتون لـ MIPS باستخدام سلسلة أدوات Rust الليلية وتُقدم على أساس أفضل جهد فقط.
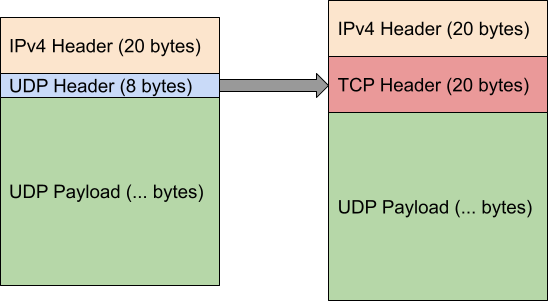
فانتون هو مشروع يقوم بتشويش حزم UDP إلى اتصالات TCP. يهدف إلى تحقيق أقصى أداء مع أقل قدر من المعالجة والنفقات الإضافية للتغليف.
يُستخدم عادةً في البيئات التي يكون فيها UDP محظورًا أو مقيدًا ولكن TCP مسموح به.
يقوم فانتون ببساطة بتحويل تيار من حزم UDP إلى حزم تيار TCP مشوشة. صُمم مكدس TCP المستخدم من قبل فانتون لاجتياز معظم أجهزة جدران الحالة/عديمة الحالة وNAT من المستوى 3/4. لن يتمكن من اجتياز بروكسيات المستوى 7. ومع ذلك، فإن ميزة هذا النهج هي أن لا تحدث أي من مشكلات الأداء الشائعة لـ UDP عبر TCP مثل إعادة الإرسال والتحكم في التدفق. يتم الحفاظ على خصائص UDP الأساسية مثل التسليم خارج الترتيب حتى لو بدا الاتصال كاتصال TCP من منظور جدران الحماية/أجهزة NAT.
فانتون يعني "شبح TUN"، فهو مشوش لحركة UDP يقوم بالعمل الكافي فقط ليجعلها تمر عبر جدار الحالة/NAT كحزم TCP.
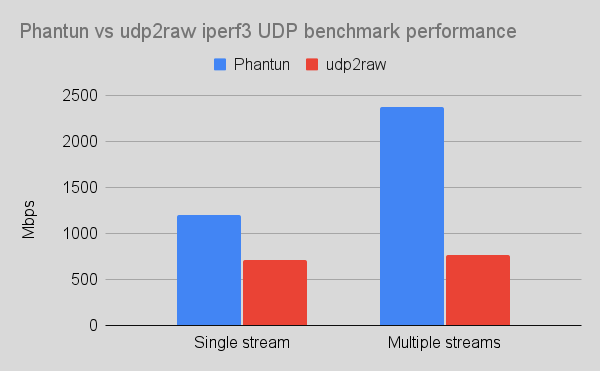
كُتب فانتون بلغة Rust الآمنة بنسبة 100%. تم تحسينه بشكل كبير ليتمدد جيدًا على الأنظمة متعددة النوى ولا يواجه مشكلة في إشباع جميع موارد وحدة المعالجة المركزية المتاحة على اتصال سريع. راجع قسم الأداء لنتائج القياس.
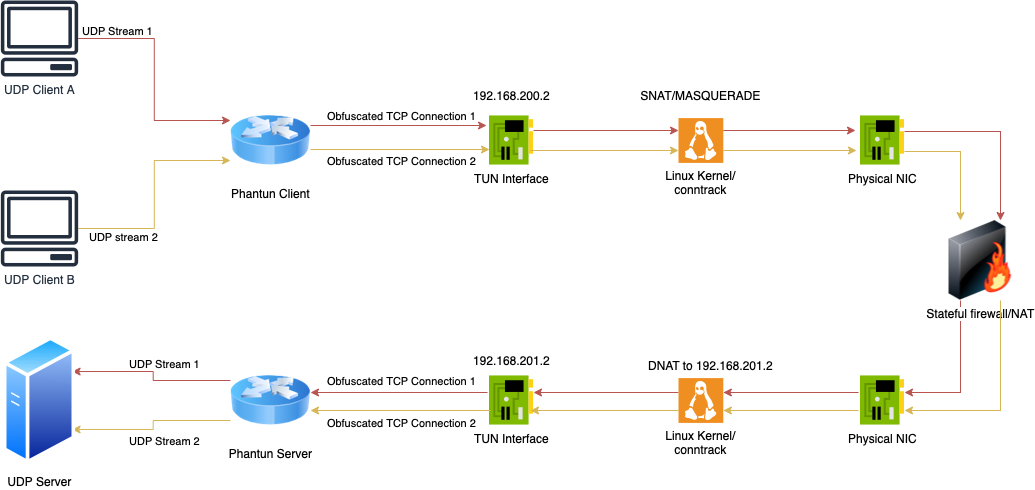
في المثال أدناه، يُفترض أن خادم فانتون يستمع لاتصالات عملاء فانتون الواردة على المنفذ 4567 (خيار --local للخادم)، ويقوم بإعادة توجيه حزم UDP إلى خادم UDP على 127.0.0.1:1234 (خيار --remote للخادم).
يُفترض أيضًا أن عميل فانتون يستمع لحزم UDP الواردة على 127.0.0.1:1234 (خيار --local للعميل) ويتصل بخادم فانتون على 10.0.0.1:4567 (خيار --remote للعميل).
يقوم فانتون بإنشاء واجهة TUN لكل من العميل والخادم. بالنسبة للـ عميل، يعين فانتون لنفسه عنوان IP 192.168.200.2 و fcc8::2 افتراضيًا. بالنسبة للـ خادم، يعين 192.168.201.2 و fcc9::2 افتراضيًا. لذلك، يجب أن يكون تمكين إعادة توجيه IPv4/IPv6 للنواة لديك وإعداد قواعد iptables/nftables مناسبة لـ NAT بين عنوان بطاقة الشبكة الفعلية وعنوان واجهة Tun الخاصة بفانتون.
يمكنك تخصيص اسم واجهة Tun التي ينشئها فانتون والعناوين المعينة. يُرجى تشغيل الملف القابل للتنفيذ مع خيار -h لمعرفة كيفية تغييرها.
طريقة أخرى للمساعدة في فهم هيكل الشبكة هذا (يرجى الاطلاع على الرسم البياني أعلاه لتوضيح هذا الهيكل):
عميل فانتون يشبه جهازًا بعنوان IP خاص (192.168.200.2/fcc8::2) خلف موجه. لكي يتمكن من الوصول إلى الإنترنت، ستحتاج إلى عمل SNAT لعنوان IP الخاص قبل أن تغادر حركة المرور بطاقة الشبكة.
خادم فانتون يشبه خادمًا بعنوان IP خاص (192.168.201.2/fcc9::2) خلف موجه. للوصول إليه من الإنترنت، تحتاج إلى عمل DNAT لمنفذ الاستماع الخاص به على الموجه وتغيير عنوان IP الوجهة إلى المكان الذي يستمع فيه الخادم للاتصالات الواردة.
في هذه الحالات، تعمل الآلة/iptables التي تشغل فانتون كـ "موجه" يسمح لفانتون بالتواصل مع الخارج باستخدام عناوين IP الخاصة به.
اعتبارًا من فانتون v0.4.1، IPv6 مدعوم بالكامل لكل من جانبي TCP و UDP. لتحديد عنوان IPv6، استخدم التنسيق التالي: [::1]:1234 مع خيارات سطر الأوامر. تحليل سجل AAAA مدعوم أيضًا. يُرجى تشغيل البرنامج مع -h لرؤية الخيارات التفصيلية حول كيفية التحكم في سلوك IPv6.
حرر /etc/sysctl.conf، أضف net.ipv4.ip_forward=1 وقم بتشغيل sudo sysctl -p /etc/sysctl.conf.
net.ipv6.conf.all.forwarding=1 يجب تعيينها أيضًا.
يحتاج العميل ببساطة إلى تفعيل SNAT على الواجهة الفعلية لترجمة عنوان فانتون إلى عنوان يمكن استخدامه على الشبكة الفعلية. يمكن القيام بذلك ببساطة باستخدام التمويه (masquerade).
ملاحظة: قم بتغيير eth0 إلى اسم الواجهة الفعلية الحقيقية
table inet nat {
    chain postrouting {
        type nat hook postrouting priority srcnat; policy accept;
        iifname tun0 oif eth0 masquerade
    }
}
ملاحظة: القاعدة أعلاه تستخدم inet كنوع عائلة الجدول، لذا فهي متوافقة مع كل من IPv4 و IPv6.
iptables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
ip6tables -t nat -A POSTROUTING -o eth0 -j MASQUERADE
يحتاج الخادم إلى عمل DNAT لمنفذ استماع TCP إلى عنوان واجهة TUN الخاصة بفانتون.
ملاحظة: قم بتغيير eth0 إلى اسم الواجهة الفعلية الحقيقية و 4567 إلى رقم منفذ TCP الفعلي الذي يستخدمه خادم فانتون
table inet nat {
    chain prerouting {
        type nat hook prerouting priority dstnat; policy accept;
        iif eth0 tcp dport 4567 dnat ip to 192.168.201.2
        iif eth0 tcp dport 4567 dnat ip6 to fcc9::2
    }
}
iptables -t nat -A PREROUTING -p tcp -i eth0 --dport 4567 -j DNAT --to-destination 192.168.201.2
ip6tables -t nat -A PREROUTING -p tcp -i eth0 --dport 4567 -j DNAT --to-destination fcc9::2
من غير المستحسن تشغيل تطبيقات مواجهة للشبكة كمستخدم جذر. يمكن تشغيل فانتون بالكامل كمستخدم غير جذر مع صلاحية cap_net_admin.
sudo setcap cap_net_admin=+pe phantun_server
sudo setcap cap_net_admin=+pe phantun_client
ملاحظة: قم بتشغيل الملف القابل للتنفيذ لفانتون مع خيار -h لرؤية الخيارات التفصيلية الكاملة.
ملاحظة: 4567 هو منفذ TCP الذي يجب أن يستمع عليه فانتون ويجب أن يتوافق مع قاعدة DNAT المحددة أعلاه. 127.0.0.1:1234 هو خادم UDP الذي سيتم الاتصال به للاتصالات الجديدة.
RUST_LOG=info /usr/local/bin/phantun_server --local 4567 --remote 127.0.0.1:1234
أو استخدم اسم المضيف مع --remote:
RUST_LOG=info /usr/local/bin/phantun_server --local 4567 --remote example.com:1234
ملاحظة: يقوم الخادم افتراضيًا بتعيين كل من عناوين IPv4 و IPv6 الخاصة لواجهة Tun. إذا كنت لا ترغب في استخدام IPv6، يمكنك ببساطة تخطي إنشاء قاعدة DNAT لـ IPv6 أعلاه، ووجود عنوان IPv6 على واجهة Tun لن يكون له أي تأثير جانبي على الخادم.

