
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
karma_v2 — ⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ هو استطلاع آلي سلبي للمخابرات مفتوحة المصدر (OSINT) (إطار) | Kitploit
أدوات/GitHubGitHub/dheerajmadhukar/karma_v2
الاستخبارات مفتوحة المصدر (OSINT)الاستطلاعتحليل الثغرات الأمنيةتعداد DNS والنطاقات الفرعيةجمع المعلوماتتعداد النطاقات الفرعيةزاحف الويب
GitHubdheerajmadhukar/karma_v2

karma_v2

⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾ هو استطلاع آلي سلبي للمخابرات مفتوحة المصدر (OSINT) (إطار)
عرض المستودع
1.0k18518منذ 2 سنواتتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة
الموقع الإلكتروني

karma_v2

⡷⠂𝚔𝚊𝚛𝚖𝚊 𝚟𝟸⠐⢾

𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 هو إطار استطلاع آلي للاستخبارات مفتوحة المصدر السلبية (OSINT)

Follow on Twitter Version Build Build Donate

يمكن استخدام 𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 من قبل باحثي أمن المعلومات، ومختبري الاختراق، وصيادي الثغرات للعثور على معلومات عميقة، والمزيد من الأصول، وعناوين IP التي تم تجاوز WAF/CDN بها، والبنية التحتية الداخلية/الخارجية، والتسريبات المكشوفة علنًا، وغير ذلك الكثير عن هدفهم. مفتاح API لـ Shodan Premium مطلوب لاستخدام هذه الأداة. يتم عرض المخرجات من 𝚔𝚊𝚛𝚖𝚊 𝚟𝟸 على الشاشة وحفظها في ملفات/مجلدات.

ℹ بخصوص API لـ Shodan Premium، يرجى زيارة موقع Shodan لمزيد من المعلومات.

موقع Shodan: موقع Shodan API : واجهة برمجة تطبيقات المطورين

الميزات

  • نتائج قوية ومرنة عبر استعلامات Shodan (Shodan Dorks)
  • البحث عن بصمات/مجموع اختباري SHA1 لشهادة SSL
  • ضرب عناوين IP داخل النطاق فقط
  • التحقق من كل عنوان IP عبر مطابقة جهة إصدار شهادة SSL/TLS باستخدام تعبير عادي (RegEx)
  • توفير عناوين IP خارج النطاق
  • العثور على جميع المنافذ بما في ذلك المعروفة/غير الشائعة/الديناميكية
  • الحصول على جميع ثغرات الأهداف المتعلقة بـ CVEs
  • التقاط اللافتة (Banner) لكل IP ومنتج ونظام تشغيل وخدمات ومنظمة إلخ.
  • التقاط أيقونات المفضلة (Favicon)
  • توليد تجزئة أيقونة المفضلة باستخدام وحدة python3 mmh3
  • كشف تقنية أيقونة المفضلة باستخدام قالب nuclei مخصص
  • مسح ASN
  • جار BGP
  • بادئات IPv4 و IPv6 لـ ASN
  • تسريبات مثيرة للاهتمام مثل الفهرسة، NDMP، SMB، تسجيل الدخول، التسجيل، OAuth، SSO، الحالة 401/403/500، VPN، Citrix، Jfrog، لوحات التحكم، OpenFire، لوحات التحكم، Wordpress، Laravel، Jetty، حاويات S3، Cloudfront، Jenkins، Kubernetes، Node Exports، Grafana، RabbitMQ، الحاويات، GitLab، MongoDB، Elastic، FTP مجهول، Memcached، تكرار DNS، Kibana، Prometheus، كلمات المرور الافتراضية، الكائنات المحمية، Moodle، Spring Boot، Django، Jira، Ruby، المفتاح السري، وغيرها الكثير...

التثبيت

1. استنساخ المستودع

# git clone https://github.com/Dheerajmadhukar/karma_v2.git

2. تثبيت وحدات بايثون shodan و mmh3

# python3 -m pip install shodan mmh3

3. تثبيت محلل JSON [JQ]

# apt install jq -y

4. تثبيت httprobe @tomnomnom لاختبار الطلبات

# go install -v github.com/tomnomnom/httprobe@master

5. تثبيت Interlace @codingo لتعدد الخيوط [اتبع تعليمات مستودع codingo interlace]

# git clone https://github.com/codingo/Interlace.git & install accordingly. 

6. تثبيت nuclei @projectdiscovery

# go install -v github.com/projectdiscovery/nuclei/v2/cmd/nuclei@latest

7. تثبيت lolcat

# apt install lolcat -y

8. تثبيت anew

# go install -v github.com/tomnomnom/anew@master

حسنًا، كيف أستخدمه؟

# cat > .token
SHODAN_PREMIUM_API_HERE

الاستخدام

يمكنك استخدام هذا الأمر لعرض المساعدة:

$ bash karma_v2 -h
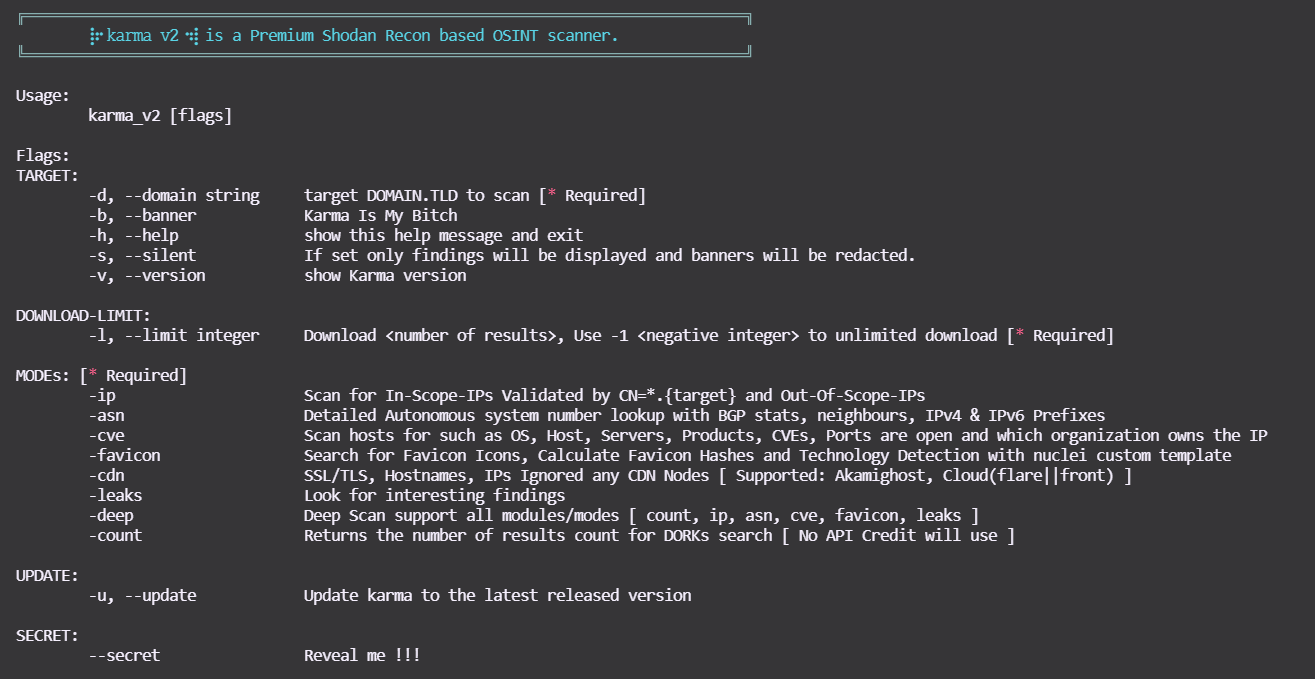
karma_v2

الأوضاع

الوضعأمثلة
-ip bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -ip
-asn bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -asn
-cve bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -cve
-cveid bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -cveid CVE-2021-34473
-favicon bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -favicon
-leaks bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -leaks
-deep bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -deep
-count bash karma_v2 -d <DOMAIN.TLD> -l <INTEGER> -count

عرض توضيحي

  • karma_v2 [وضع -ip] asciicast

  • karma_v2 [وضع -asn] asciicast

  • karma_v2 [وضع -cve] asciicast

  • karma_v2 [وضع -favicon] asciicast

  • karma_v2 [وضع -leaks]

asciicast


  • karma_v2 [وضع -deep]

-deep يدعم جميع الأوضاع المذكورة أعلاه مثل -count,-ip,-asn,-favicon,-cve,-leaks !


المخرجات

output/bugcrowd.com-YYYY-MM-DD/ 

.
├── ASNs_Detailed_bugcrowd.com.txt
├── Collect
│   ├── host_domain_domain.tld.json.gz
│   ├── ssl_SHA1_12289a814...83029f8944b6088d60204a92e_domain.tld.json.gz
│   ├── ssl_SHA1_17537bf84...73cb1d684a495db7ea5aa611b_domain.tld.json.gz
│   ├── ssl_SHA1_198d6d4ec...681b77585190078b07b37c5e1_domain.tld.json.gz
│   ├── ssl_SHA1_26a9c5618...d60eae2947b42263e154d203f_domain.tld.json.gz
│   ├── ssl_SHA1_3da3825a2...3b852a42470410183adc3b9ee_domain.tld.json.gz
│   ├── ssl_SHA1_4d0eab730...68cf11d2db94cc2454c906532_domain.tld.json.gz
│   ├── ssl_SHA1_8907dab4c...12fdbdd6c445a4a8152f6b7b7_domain.tld.json.gz
│   ├── ssl_SHA1_9a9b99eba...5dc5106cea745a591bf96b044_domain.tld.json.gz
│   ├── ssl_SHA1_a7c14d201...b6fd4bc4e95ab2897e6a0bsfd_domain.tld.json.gz
│   ├── ssl_SHA1_a90f4ddb0...85780bdb06de83fefdc8a612d_domain.tld.json.gz
│   ├── ssl_domain_domain.tld.json.gz
│   ├── ssl_subjectCN_domain.tld.json.gz
│   └── ssl_subject_domain.tld.json.gz
|   └── . . .
├── IP_VULNS
│   ├── 104.x.x.x.json.gz
│   ├── 107.x.x.x.json.gz
│   └── 99.x.x.x.json.gz
|   └── . . .
├── favicons_domain.tld.txt
├── host_enum_domain.tld.txt
├── ips_inscope_domain.tld.txt
├── main_domain.tld.data
├── . . . 

استعلامات Shodan المضافة حديثًا في karma_v2

تنزيل الأداة