
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/devanshbatham/headerpwn
تحليل الثغرات الأمنيةأمن الويبالاختبار العشوائي
GitHubdevanshbatham/headerpwn

headerpwn

أداة اختبار عشوائي لاكتشاف الشذوذ وتحليل كيفية استجابة الخوادم لرؤوس HTTP المختلفة.

عرض المستودع
3594142منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

headerpwn

أداة فازر لتحليل كيفية استجابة الخوادم لرؤوس HTTP مختلفة.

🏗️ تثبيت ⛏️ الاستخدام 📡 توجيه طلبات HTTP

headerpwn

تثبيت

لتثبيت headerpwn، قم بتشغيل الأمر التالي:

go install github.com/devanshbatham/[email protected]

الاستخدام

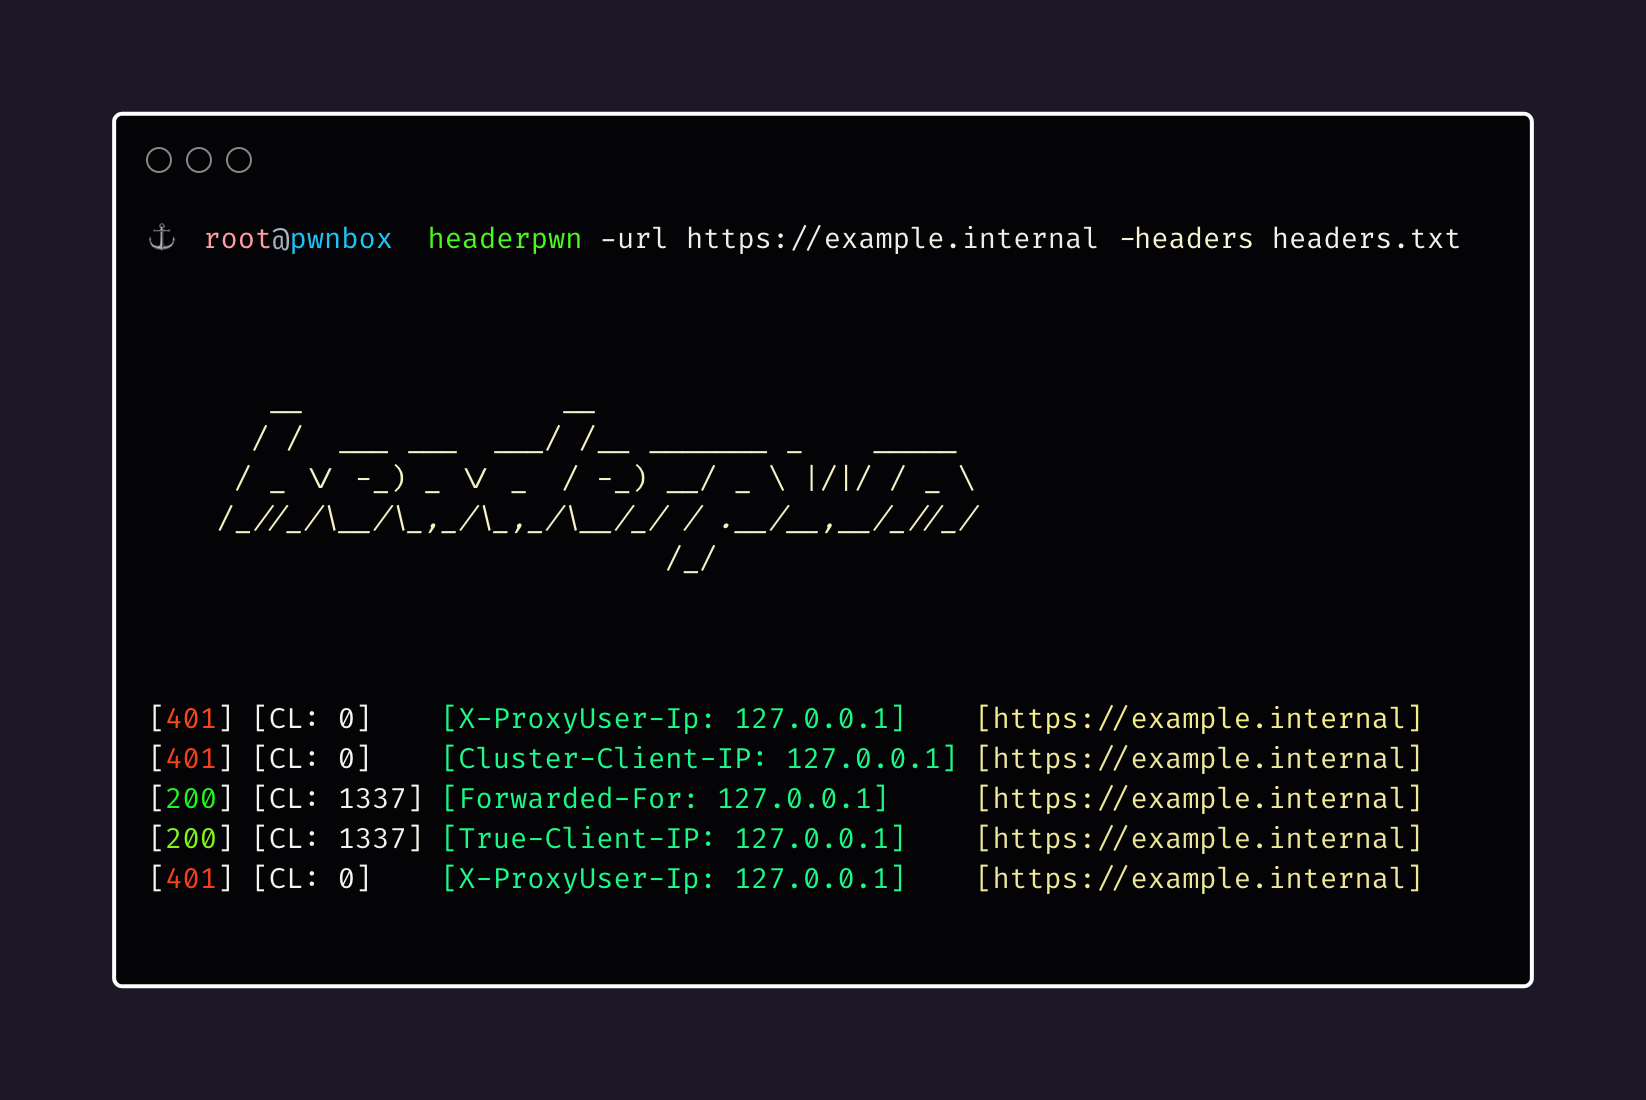
يتيح لك headerpwn اختبار رؤوس مختلفة على عنوان URL مستهدف وتحليل الاستجابات. إليك كيفية استخدام الأداة:

  1. قم بتوفير عنوان URL المستهدف باستخدام العلامة -url.
  2. أنشئ ملفًا يحتوي على الرؤوس التي تريد اختبارها، رأس واحد لكل سطر. استخدم العلامة -headers لتحديد مسار هذا الملف.

مثال على الاستخدام:

headerpwn -url https://example.com -headers my_headers.txt
  • يجب أن يكون تنسيق my_headers.txt كما يلي:
Proxy-Authenticate: foobar
Proxy-Authentication-Required: foobar
Proxy-Authorization: foobar
Proxy-Connection: foobar
Proxy-Host: foobar
Proxy-Http: foobar

توجيه الطلبات عبر Burp Suite:

اتبع الخطوات التالية لتوجيه الطلبات عبر Burp Suite:

  • تصدير شهادة Burp:

    • في Burp Suite، انتقل إلى علامة التبويب "Proxy".
    • ضمن قسم "Proxy Listeners"، حدد المستمع الذي تم تكوينه لـ 127.0.0.1:8080
    • انقر على زر "Import/Export CA Certificate".
    • في نافذة الشهادة، انقر على "Export Certificate" واحفظ ملف الشهادة (مثل burp.der).
  • تثبيت شهادة Burp:

    • قم بتثبيت الشهادة المصدرة كشهادة موثوقة على نظامك. تعتمد كيفية القيام بذلك على نظام التشغيل الخاص بك.
    • في نظام Windows، يمكنك النقر المزدوج على ملف .cer واتباع التعليمات لتثبيته في مخزن "Trusted Root Certification Authorities".
    • في نظام macOS، يمكنك النقر المزدوج على ملف .cer وإضافته إلى تطبيق "Keychain Access" في سلسلة المفاتيح "System".
    • في نظام Linux، قد تحتاج إلى نسخ الشهادة إلى موقع شهادة موثوق به وتكوين نظامك للثقة بها.

يجب أن تكون جاهزًا:

headerpwn -url https://example.com -headers my_headers.txt -proxy 127.0.0.1:8080

proxy

proxy-burp

الاعتمادات

ملف headers.txt تم تجميعه من مصادر مختلفة، بما في ذلك مشروع Seclists. تُستخدم هذه الرؤوس لأغراض الاختبار وتوفر مجموعة متنوعة من السيناريوهات لتحليل كيفية استجابة الخوادم لرؤوس مختلفة.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




