 demining/pixnapping-attack-on-android
هجوم Pixnapping: اختراق المفاتيح الخاصة وعبارات الاسترداد (Seed Phrases) من خلال الثغرة الأمنية CVE-2025-48561 يمثل تهديدًا حرجًا جديدًا لشبكة البيتكوين والبنية التحتية لنظام أندرويد

تتناول هذه المقالة تطور التهديدات الأمنية في مجال تخزين العملات الرقمية، مع التركيز على الأساليب الحديثة لاختراق المفاتيح الخاصة وعبارات الاسترداد (seed phrases) التي تؤمّن المحافظ الرقمية. يواجه النظام البيئي الحديث للعملات الرقمية تهديدًا متزايدًا من الهجمات الإلكترونية التي تهدف إلى اختراق المفاتيح الخاصة وعبارات الاسترداد، والتي تشكل الأساس الأمني للمحافظ الرقمية. يتزايد تعقيد ودقة الهجمات التي تستغل ليس فقط البرمجيات ولكن أيضًا العتاد (hardware) في الأجهزة المحمولة الحديثة كل عام. وإلى جانب التهديدات التقليدية مثل اختطاف الحافظة (clipboard hijacking)، وتسجيل ضغطات المفاتيح (keylogging)، وانتحال رموز QR، واستغلال الثغرات في تطبيقات محافظ BIP32/BIP39، يكتشف الباحثون بشكل متزايد طرقًا جديدة لاختراق البيانات المشفرة المخزنة على الهواتف الذكية.
في أوائل أكتوبر 2025، قدم باحثون من جامعة كارنيجي ميلون والعديد من الجامعات الأمريكية نتائج دراسة أحدثت ضجة في الأوساط العلمية والتشفيرية. اكتشفوا ثغرة أمنية حرجة في نظام التشغيل أندرويد، أُطلق عليها اسم "Pixnapping" وسُجلت تحت المعرف CVE-2025-48561. تسمح هذه الثغرة للمهاجمين بإعادة بناء محتوى شاشة أجهزة أندرويد خطوة بخطوة، وبالتالي استخراج المعلومات المرئية الحساسة، بما في ذلك المفاتيح الخاصة وعبارات الاسترداد ورموز المصادقة الثنائية (2FA) لمرة واحدة من تطبيقات مثل Google Authenticator.
يعتمد التهديد الذي حدده الباحثون على التفاعل العميق بين الطبقات البرمجية والعتادية في أندرويد—من واجهات برمجة تطبيقات النظام (APIs) إلى محرك ضغط الرسومات في وحدة معالجة الرسومات (GPU). يجمع هجوم Pixnapping بين تقنيات القناة الجانبية GPU.zip والاستخدام المشروع لـ Android Intents وواجهة برمجة تطبيقات طمس النوافذ (window blur API)، مما يتيح إعادة بناء الشاشة بكسلًا بكسل بشكل خفي. يحوّل هذا الأسلوب الهاتف الذكي العادي إلى مصدر لتسريب محتمل للمعلومات الرئيسية المستخدمة في إدارة الأصول الرقمية، بما في ذلك البيتكوين (BTC) والإيثيريوم (ETH) واللايتكوين (LTC) وXRP وغيرها من العملات الرقمية.
يكمن الخطر في حقيقة أن المستخدم لا يحتاج إلى منح المهاجم أي أذونات—فيمكن للتطبيق الخبيث أن يعمل في الخلفية، ويبقى غير مرئي لنظام أمان أندرويد. ونتيجة لذلك، يمكن للمهاجم الحصول على وصول بصري إلى عبارات الاسترداد أثناء النسخ الاحتياطي للمحفظة أو عمليات السحب، وهو ما يعادل فعليًا السيطرة الكاملة على الأصول الرقمية للضحية.
إن الجمع بين هذه التهديدات—من هجمات Pixnapping إلى تسريبات العتاد عبر Rowhammer وSpectre وMeltdown والأساليب ذات الصلة بالقنوات الجانبية—يبرز الحاجة إلى إعادة التفكير في استراتيجيات الأمان عند التقاطع بين أنظمة تشغيل الأجهزة المحمولة والتقنيات المالية. كل ثغرة جديدة مثل CVE-2025-48561 تُظهر مدى هشاشة التوازن بين سهولة الوصول المحمول إلى العملات الرقمية وضمان الأمان التشفيري الأساسي.
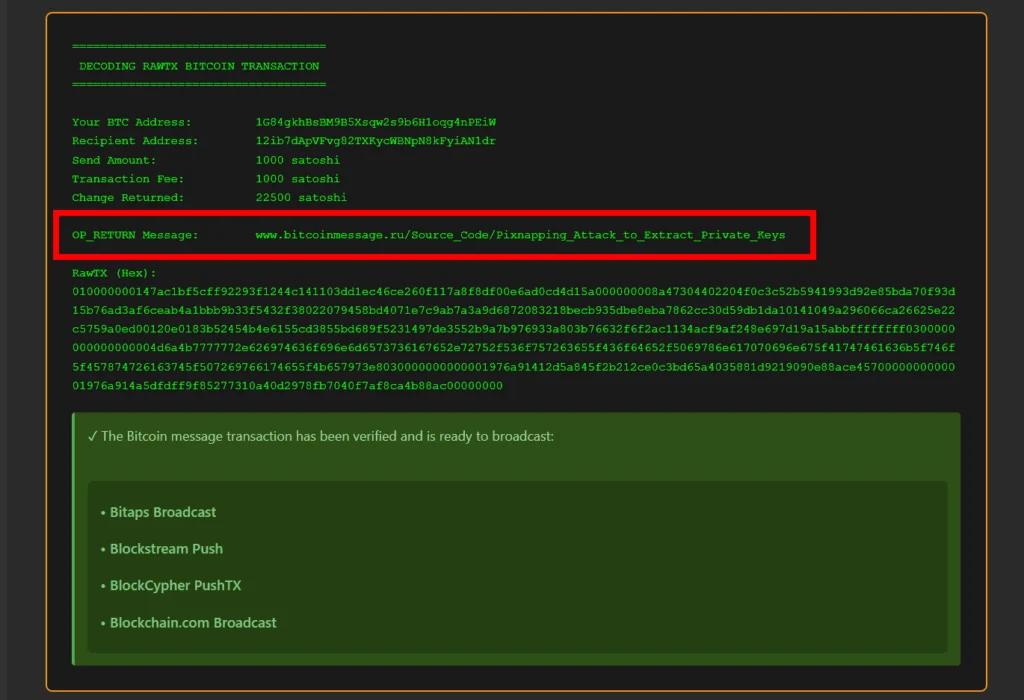
تمثل المعاملة المفككة 816760531f334651d711909a93a5959e74b3dbe126f50dbb6efb3e7d61f224ba دليلًا موثقًا على العمل البحثي، مسجلًا في سجل بيتكوين الثابت (blockchain). يكشف التحليل الهيكلي لـ RawTX عن البنية الكلاسيكية لمعاملة بيتكوين من الإصدار 1، والتي تحتوي على عنصر حاسم—حقل OP_RETURN مع رابط URL مضمّن يشير إلى البحث حول هجوم Pixnapping.
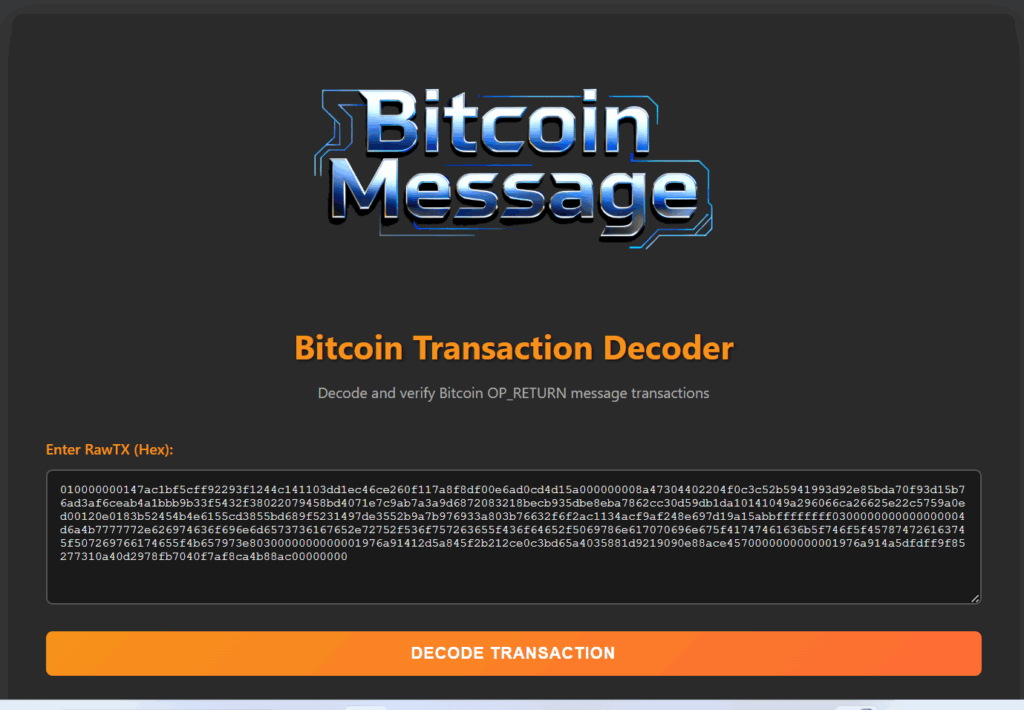
https://github.com/zoeir/Bitcoin-Message-Transaction
تفكيك بنية المعاملة:
تستخدم المعاملة مدخلًا واحدًا (UTXO) من المعاملة السابقة وتُنشئ ثلاثة مخرجات: المخرج الأول، بقيمة صفرية، يحتوي على رسالة OP_RETURN (77 بايت من البيانات)، والمخرج الثاني يحوّل 1000 ساتوشي (0.00001 BTC) إلى عنوان المستلم 12ib7dApVFvg82TXKycWBNpN8kFyiAN1dr ، والمخرج الثالث يُرجع الباقي وقدره 22,500 ساتوشي إلى عنوان المرسل 1G84gkhBsBM9B5Xsqw2s9b6H1oqg4nPEiW . تبلغ رسوم المعاملة 1000 ساتوشي، مما يضمن معالجة ذات أولوية من قبل عمال تعدين الشبكة.