 demining/phoenix-rowhammer-attack-cve-2025-6202
# هجوم فينيكس روهمر: خطر منهجي لاختراق المفاتيح الخاصة لمحافظ البيتكوين في البنية التحتية العالمية للبلوكتشين بسبب ثغرة حرجة في ذاكرة SK Hynix DDR5 (CVE-2025-6202)

تتناول هذه المقالة التهديدات الأمنية التشفيرية النظامية التي يشكلها هجوم Phoenix Rowhammer (CVE-2025-6202)، والذي يمكنه استخراج المفاتيح الخاصة من ذاكرة DDR5 عبر التلاعب بالبتات على مستوى العتاد. في السنوات الأخيرة، أدى التطور الديناميكي لتقنيات العملات المشفرة إلى زيادة اعتماد أنظمة الأصول الرقمية على مكونات العتاد والرقائق الدقيقة التي تخزن وتعالج البيانات التشفيرية. وفي هذا السياق، أصبحت الثغرات الأمنية على مستوى العتاد التي يمكن أن تؤدي إلى الاختراق المباشر للمفاتيح الخاصة في محافظ العملات المشفرة عامل خطر متزايدًا. ومن أخطر التهديدات اليوم الهجمات على ذاكرة الوصول العشوائي (RAM)، ولا سيما المتغيرات المتقدمة من استغلالات Rowhammer التي تؤثر على الخصائص الفيزيائية لخلايا DRAM. تسمح هذه الهجمات للمهاجمين بتعديل بتات بيانات فردية والوصول إلى معلومات سرية، بما في ذلك المفاتيح الخاصة لمحافظ Bitcoin وEthereum.
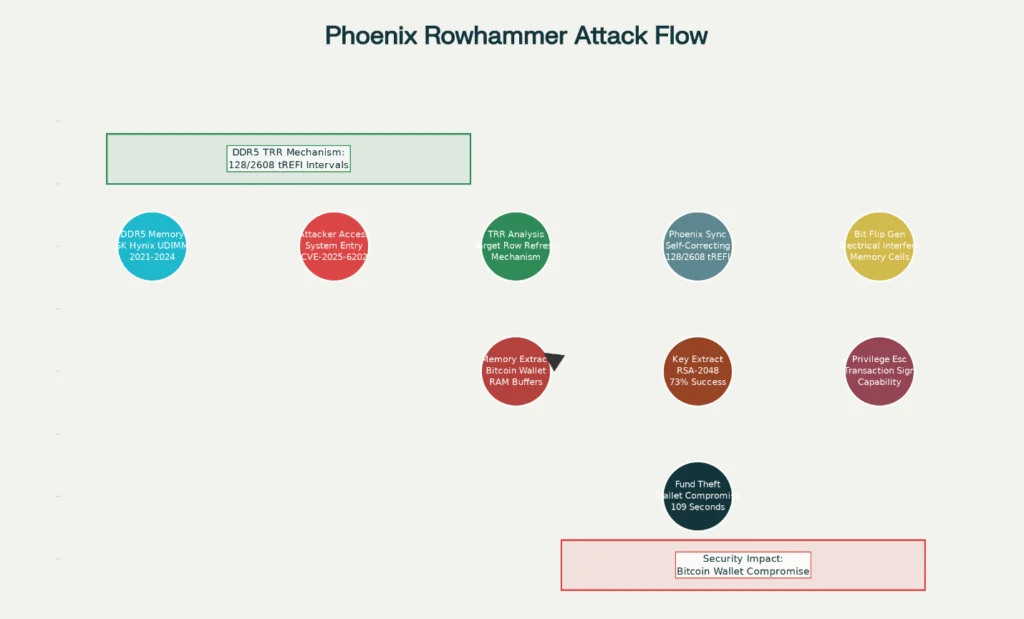
من بين الأمثلة الحرجة لهذه الفئة من التهديدات، تبرز الثغرة الأمنية CVE-2025-6202 ، التي تم اكتشافها في ذاكرة DDR5 من إنتاج SK Hynix . يُظهر هجوم Phoenix Rowhammer، الذي يعتمد على هذه الثغرة، القدرة على تجاوز آليات الحماية الحديثة Target Row Refresh (TRR) في الذاكرة، مما يخلق ما يسمى بـ"البقع العمياء" التي تتيح إتلاف البيانات بشكل مُتحكم به على مستوى العتاد. يمكن استغلال هذه العيوب لاستخراج المفاتيح الخاصة من ذاكرة الوصول العشوائي، والمساس بالمكتبات التشفيرية، وتعديل عمليات النظام التي تؤمّن المحافظ الرقمية.
علاوة على ذلك، يُظهر البحث في الأمن التشفيري أن الجمع بين Phoenix Rowhammer وأنواع أخرى من الهجمات، مثل هجوم BitShredder ، وMemory Phantom (CVE-2025-8217) ، وArtery Bleed (CVE-2023-39910) ، يُنشئ نموذج تهديد متعدد المتجهات يمكن للمهاجم من خلاله استعادة عبارات الاسترداد (seed phrases) والمفاتيح الخاصة وكلمات المرور حتى بعد اكتمال العمليات التشفيرية. الطبيعة النظامية لهذه الثغرات تجعل من المستحيل التخفيف الكامل من المخاطر عبر البرمجيات، وتُبرز الحاجة إلى تطوير مبادئ جديدة لحماية الذاكرة على مستوى العتاد.
وبالتالي، فإن محافظ العملات المشفرة الحديثة والبنية التحتية للأصول الرقمية تتعرض لضغوط متزايدة من الهجمات على مستوى العتاد التي كانت تُعتبر سابقًا نظرية. أهمية دراسة هذه الهجمات وتطوير إجراءات مضادة لها أمر أساسي لضمان سلامة ومرونة نظام Bitcoin وأنظمة العملات المشفرة الأخرى في مواجهة التهديدات المتطورة من الجيل القادم.
حددت الأبحاث الحديثة التي أجرتها مجموعة أمن الحاسوب (COMSEC) في ETH Zurich، بالتعاون مع Google، ثغرة أمنية حرجة على مستوى العتاد في وحدات ذاكرة DDR5 المصنعة من قبل SK Hynix، والتي تم تصنيفها CVE-2025-6202 . يشكل هجوم Phoenix Rowhammer تهديدًا غير مسبوق لأمن محافظ عملة Bitcoin المشفرة، حيث يسمح للمهاجمين باستخراج المفاتيح الخاصة من ذاكرة DDR5 عن طريق التلاعب بالبتات على مستوى العتاد. أظهر البحث أن جميع وحدات SK Hynix DDR5 الخمس عشرة التي تم اختبارها والمصنعة بين عامي 2021 و2024 معرضة لهذا الهجوم، مما يشكل تهديدًا نظاميًا لأمن الأصول المشفرة في جميع أنحاء العالم. thehackernews