
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Digital-Signature-Forgery-Attack — كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل محافظ التوقيع المتعدد باستخدام RawTX مزيف | Kitploit
أدوات/GitHubGitHub/demining/digital-signature-forgery-attack
تحليل الثغرات الأمنيةالاستغلالالتشفيرCTFالتعلم والتعليمموارد منسقة
GitHubdemining/digital-signature-forgery-attack

Digital-Signature-Forgery-Attack

كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل محافظ التوقيع المتعدد باستخدام RawTX مزيف

عرض المستودعالموقع الإلكتروني
455منذ سنة واحدةلم تتم المراجعة بعد
مشاركة
هجوم تزوير التوقيع الرقمي: كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل المحافظ متعددة التوقيع باستخدام RawTX مزيف

في هذه المقالة، سننظر في الهجوم التشفيري لتزوير التوقيع الرقمي (Digital Signature Forgery Attack)، حيث تشكل عواقبه تهديدًا لأمن المعاملات في شبكة البيتكوين، لأن التوقيعات الرقمية تؤكد ملكية وتحويل العملات المشفرة. سننظر في أمثلة على تأثير مثل هذه الهجمات على البيتكوين بناءً على الأبحاث الحديثة والثغرات المكتشفة.

هجوم تزوير التوقيع الرقمي هو محاولة من قبل المهاجم لإنشاء توقيع رقمي مزيف لـ ECDSA سيعترف به شبكة البيتكوين على أنه صالح. يسمح هذا الهجوم بتفويض المعاملات دون معرفة المفتاح الخاص للمالك، مما يعرض أمن الأموال في محفظة العملات المشفرة لحامل عملة BTC للخطر.


  • Tutorial: https://youtu.be/qbu1m_C1wyA
  • Tutorial: https://cryptodeeptech.ru/digital-signature-forgery-attack
  • Tutorial: https://dzen.ru/video/watch/68801dfc0c886621f7c1a0db
  • Google Colab: https://colab.research.google.com/drive/1TKrJ0bKsNgc72H9UvzpCnh2YPmRsyPdW

في التشفير، يوفر التوقيع الرقمي تأكيدًا على صحة رسالة أو معاملة. تزوير التوقيع يعني أنه من الممكن إنشاء زوج "RawTX" سيقبله النظام على أنه صالح، على الرغم من أنه في الواقع لم يتم إنشاؤه بواسطة مالك المفتاح الخاص. وهذا يفتح الطريق أمام الاحتيال وسرقة الأموال وانتهاك سلامة سلسلة الكتل. يتم تنفيذ هجوم تزوير التوقيع الرقمي (DSFA) كهجوم تشفيري في مكونات برمجية تستخدم مكتبة xml-crypto للتحقق من توقيعات مستندات XML على منصة Node.js.

هجوم تزوير التوقيع الرقمي: كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل المحافظ متعددة التوقيع باستخدام RawTX مزيف

https://youtu.be/qbu1m_C1wyA


بادئ ذي بدء، يتعلق هذا بحلول التكامل المؤسسي والخدمات السحابية وأنظمة تسجيل الدخول الموحد، مثل IBM App Connect Enterprise Certified Container والتطبيقات الأخرى التي تعتمد على xml-crypto لمصادقة SAML والتفويض. لا ترتبط الثغرات بأجهزة مادية محددة، بل يتم تنفيذها في منتجات برمجية تستخدم المكتبة المعرضة للخطر.

يتم تنفيذ الثغرات CVE-2025-29774 وCVE-2025-29775، المعروفة باسم هجوم تزوير التوقيع الرقمي، في مكتبة  xml-crypto البرمجية ، وهي مكتبة للتوقيع الرقمي وتشفير مستندات XML على منصة Node.js.
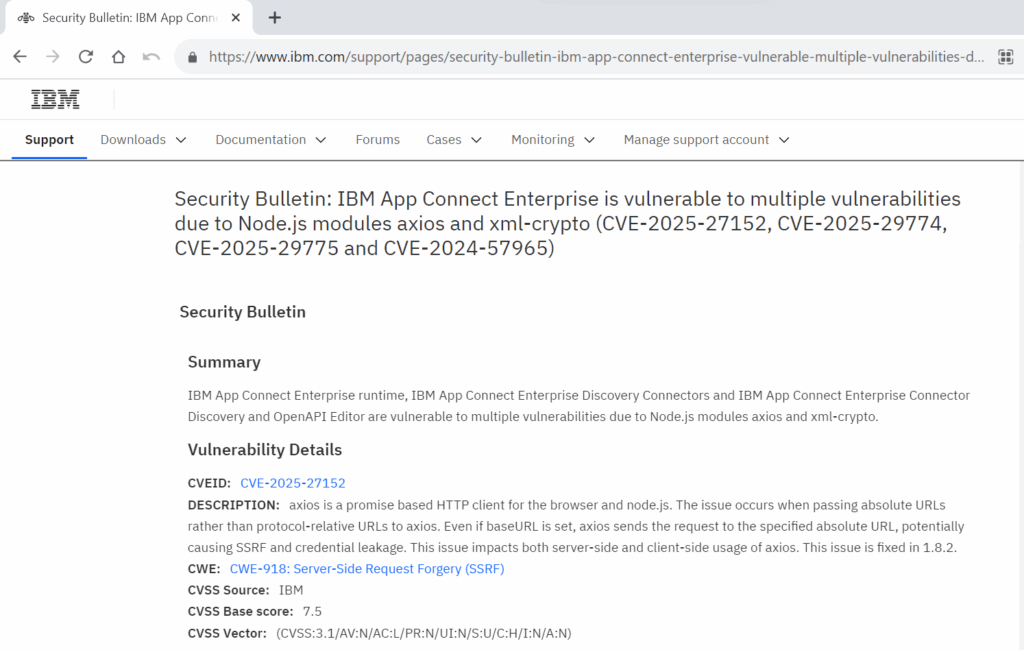

هجوم تزوير التوقيع الرقمي: كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل المحافظ متعددة التوقيع باستخدام RawTX مزيفالنشرة الأمنية: معاملات حاوية IBM App Connect Enterprise Certified Container المعتمدة معرضة لتجاوز التحقق من التوقيع في بيانات XML [CVE-2025-29774] [CVE-2025-29775]
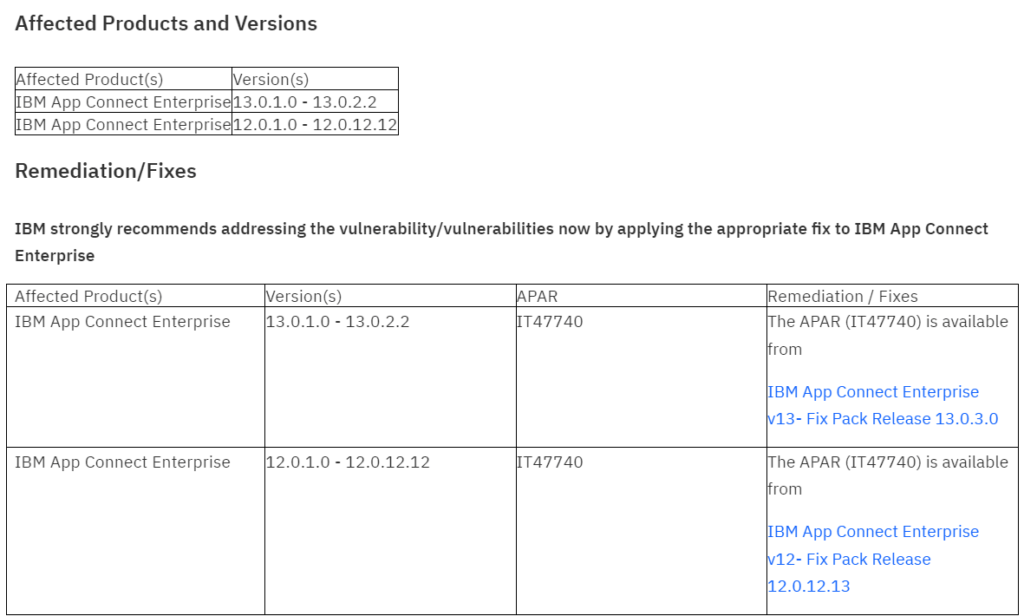
  • IBM App Connect Enterprise Certified Container  هو برنامج لتكامل البيانات ومعالجتها يستخدم xml-crypto للتحقق من توقيعات مستندات XML. تسمح الثغرات بتجاوز التحقق من التوقيع الرقمي، مما يؤدي إلى إمكانية تزوير وتعديل الرسائل الموقعة، بما في ذلك استجابات SAML للمصادقة والتفويض.
  • الأنظمة والتطبيقات التي تستخدم Node.js مع مكتبة xml-crypto  للتحقق من رسائل XML الموقعة، خاصة في سياق مصادقة SAML (على سبيل المثال، البوابات المؤسسية، أنظمة تسجيل الدخول الموحد، الخدمات السحابية). تسمح الثغرة للمهاجم بتعديل رسائل XML الموقعة الصالحة بحيث تجتاز التحقق من التوقيع، مما يؤدي إلى تجاوز المصادقة والتفويض، ورفع الامتيازات، وانتحال بيانات الاعتماد.

هجوم تزوير التوقيع الرقمي: كيف تهدد ثغرات CVE-2025-29774 وخطأ SIGHASH_SINGLE طرق تشغيل المحافظ متعددة التوقيع باستخدام RawTX مزيفالإفصاح عن CVE-2025-29774 وCVE-2025-29775 (SAMLStorm).
  • ترتبط الثغرات بالتحقق غير السليم من التوقيع التشفيري في xml-crypto ، وتحديدًا معالجة عقدة DigestValue، حيث يمكن للمهاجم إدراج تعليقات XML دون كسر التحقق من التوقيع.
  • يسمح هذا بتعديل سمات تعريف الوصول والتحكم الحرجة في مستندات XML الموقعة، مما يؤدي إلى القدرة على تجاوز الأمان دون الحاجة إلى بيانات اعتماد أو حقوق وصول.

وبالتالي، ينفذ هذا الكود خوارزميات التوقيع التشفيري والتحقق من التوقيع لمخططات مختلفة (RSA مع تجزئات SHA مختلفة وHMAC-SHA1)، مما يسمح بدمجها في الأنظمة التي تتطلب توقيعًا رقميًا للبيانات.



ثغرة حرجة في كود signature-algorithms.ts

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →



