
 deathshotxd/0xcr0sscrush
أبحاث BYOVD على Windows حول DCRCVDrv.sys وAlinubx.sys، مع الهندسة العكسية للبدائيات في وضع النواة (kernel primitives)، وأسطح IOCTL، وفرص الكشف.



تعريفان موقّعان. بدائية نواة واحدة خطيرة. 0xCr0ssCrush هو مشروع بحثي حول BYOVD على Windows يغطي التعريفين DCRCVDrv.sys وAlinubx.sys اللذين تستغلهما أداة تحميل Cruciferra بصفتها خدمة برمجيات خبيثة (malware-as-a-service): واجهاتهما، وبدائيات النواة فيهما، ومصدرهما، وكيفية كشف إساءة استخدامهما والدفاع ضدها.
حزمة بحث وتحليل لتعريفين موقّعين قابلين للاستغلال:
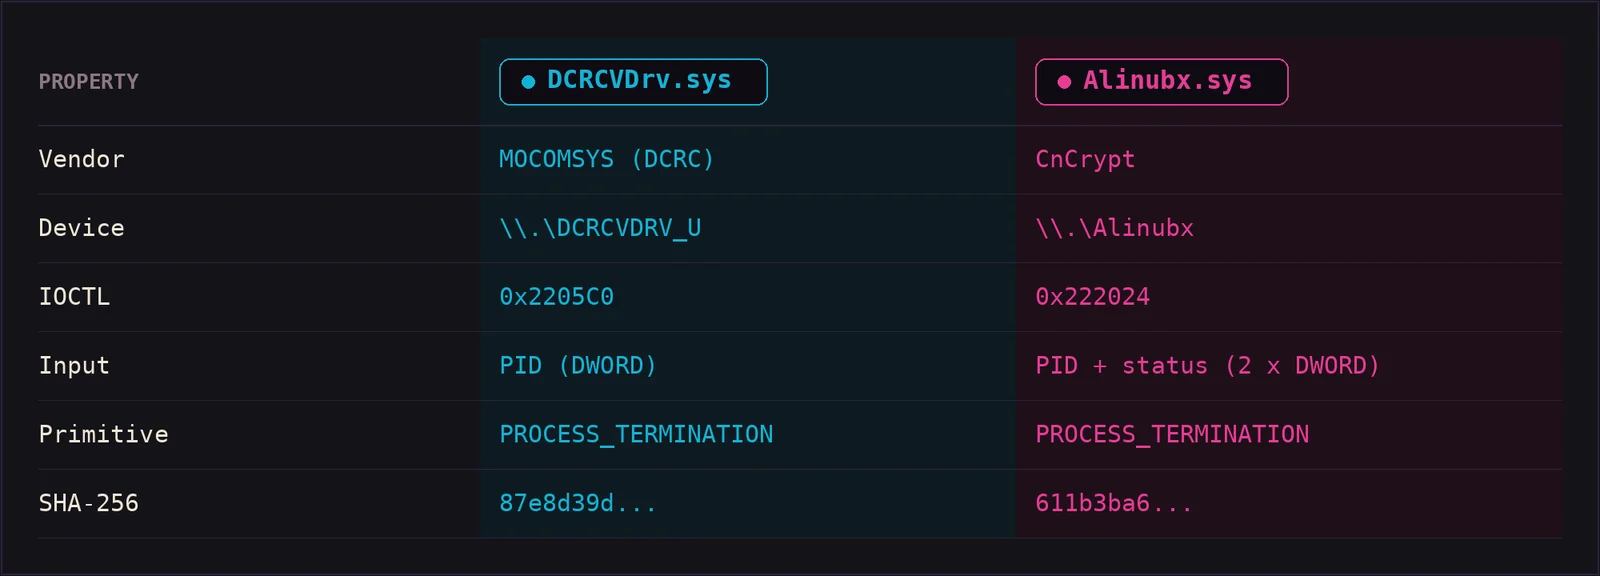
يعيد المستودع إنتاج تكتيك التكرار الاحتياطي الذي يستخدمه المشغّلون أنفسهم: إذا رفض المضيف أحد التعريفين، يتحول إطار العمل إلى الآخر.
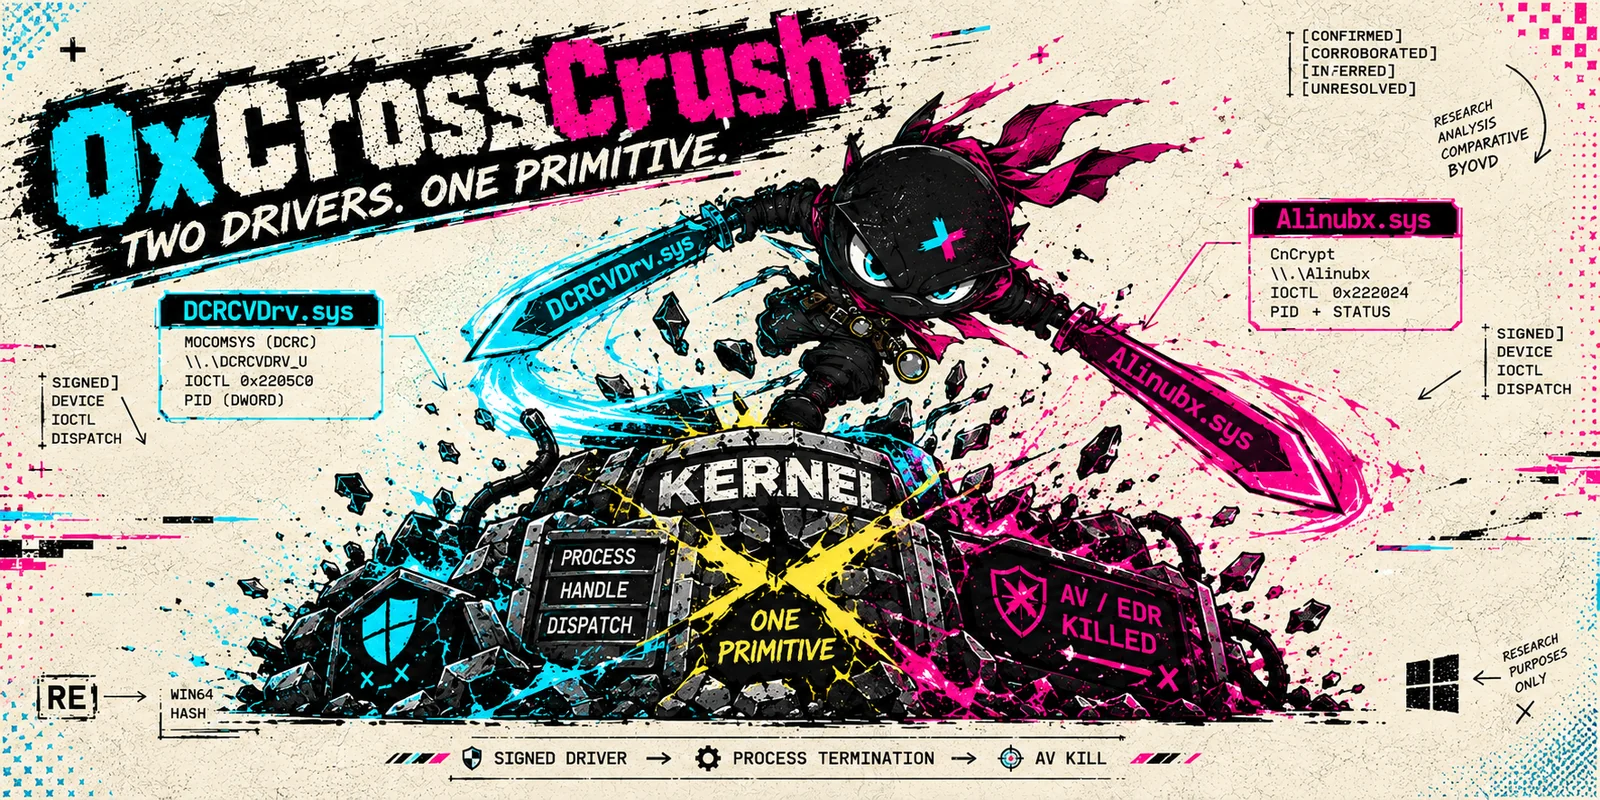
وثّقت وحدة الاستجابة للتهديدات في eSentire كلا التعريفين في أغسطس 2026 بوصفهما مكوّنين من أداة تحميل Cruciferra بصفتها خدمة برمجيات خبيثة، والتي تُنهي عمليات AV/EDR قبل تسليم الحمولة. هذه ليست بدائيات افتراضية - بل يُساء استخدامها في الواقع، وهي موقّعة، ولم يكن أي من الملفين موجودًا في قائمة الحظر المفروضة للتعريفات القابلة للاستغلال لدى Microsoft وقت إجراء هذا البحث.
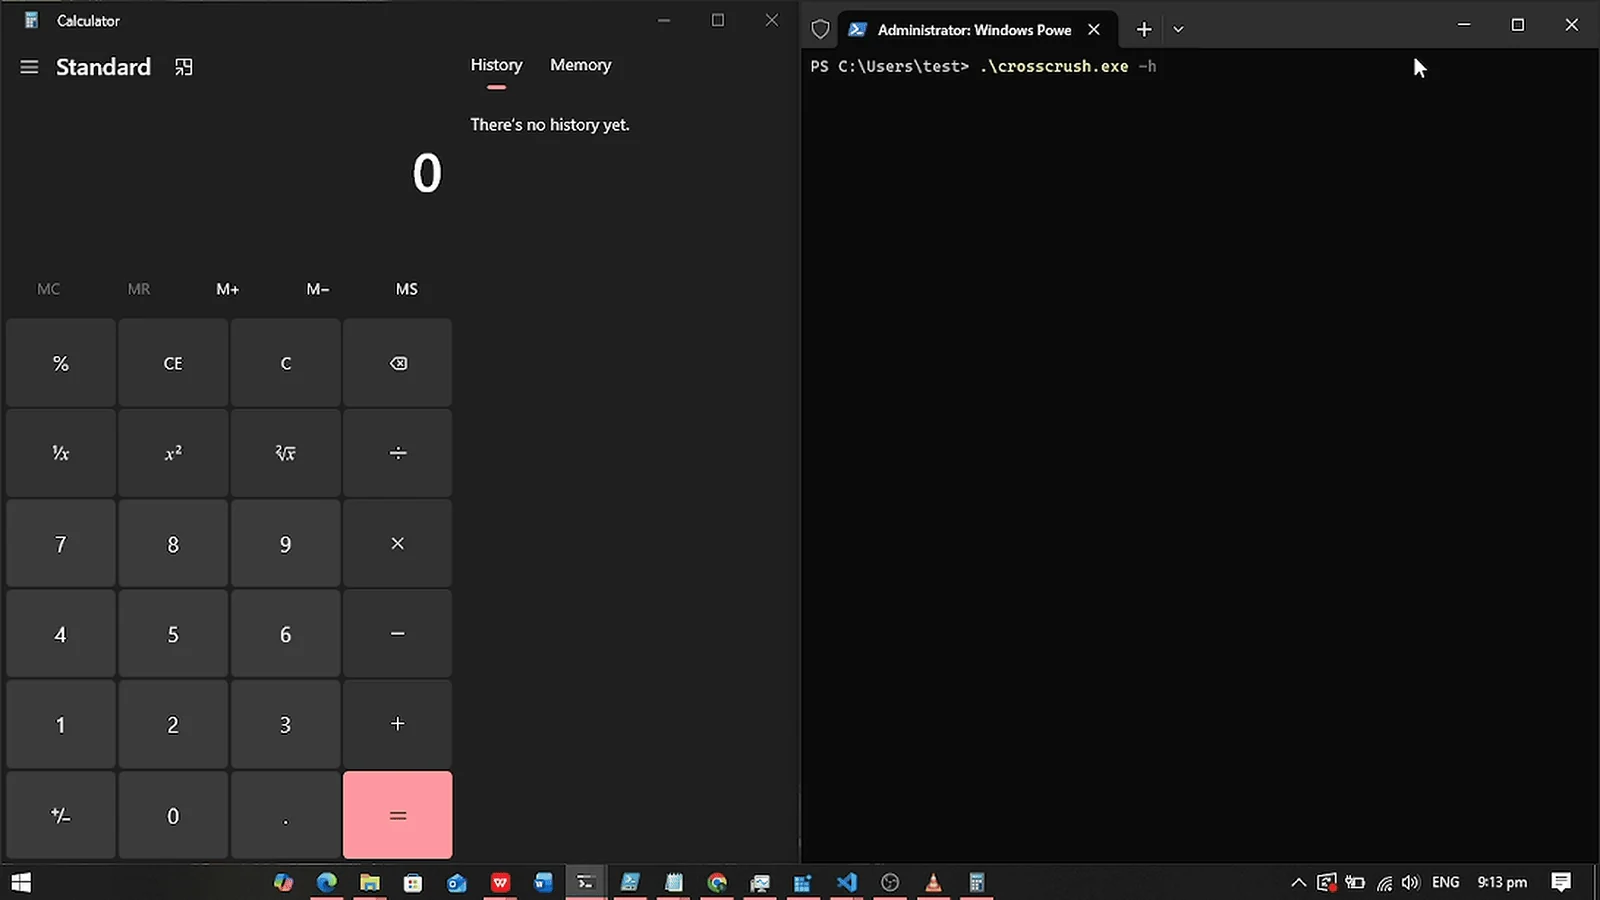
تشغيل في مختبر مُتحكَّم به: اختيار التعريف، والتحقق من التجزئة (hash)، وتحديد الهدف، ومسار IOCTL الخاص بالإنهاء على مضيف مختبر يعمل بنظام Windows 11. راجع docs/reproduction.md للإجراء الدقيق.
لا يدّعي 0xCr0ssCrush اكتشاف التعريفات القابلة للاستغلال الأساسية. تتمثل مساهمته في تنفيذ بحثي مقارن قابل لإعادة الإنتاج يغطي تعريفين موقّعين من Windows أُسيء استخدامهما مؤخرًا، وواجهاتهما المكشوفة، وبدائيات النواة فيهما، ومصدرهما، وسلوكهما البيئي، وفرص الكشف الدفاعي.
لم يُحدَّد أثناء بحثنا أي تنفيذ مفهرس علنًا يطابق واجهتي التعريفين معًا.
الدعم المستقل للنتائج:

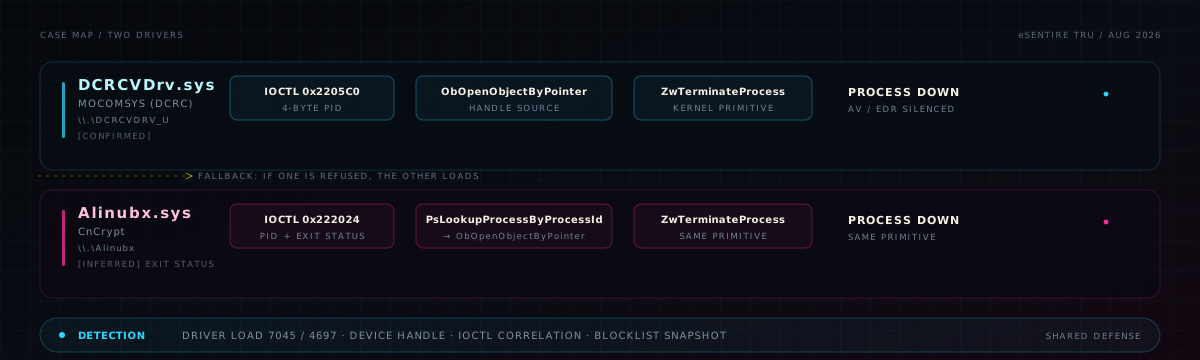
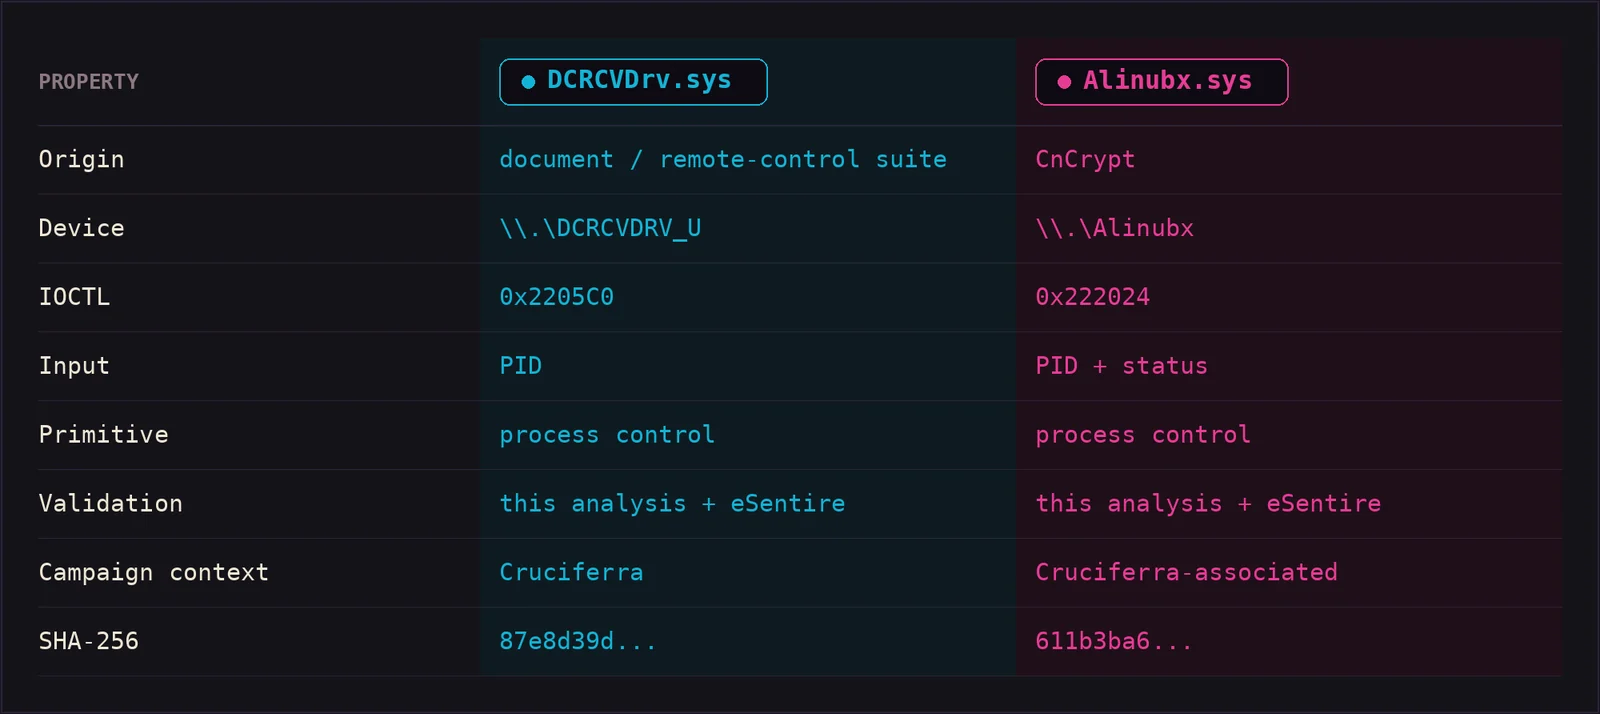
المصفوفة الكاملة وسطح IOCTL في docs/ioctl-reference.md.
تعريف موقّع من MOCOMSYS (DCRC) يحمل سلاسل WFP callout و
مراقبًا للعمليات الفرعية. يقبل الجهاز المكشوف \\.\DCRCVDRV_U
أمر IOCTL للإنهاء من وضع المستخدم. التحليل:
\\.\DCRCVDRV_U0x2205C0التفاصيل في docs/dcrcv-analysis.md.
برنامج تشغيل موقّع من CnCrypt يحتوي على سلاسل WFP/ALE callout. الجهاز
المكشوف \\.\Alinubx يقبل IOCTL إنهاء يأخذ PID وحالة
خروج.
\\.\Alinubx0x222024{ pid: DWORD, exit_status: DWORD }التفاصيل في docs/alinubx-analysis.md.
يكشف كلا برنامجي التشغيل عن نفس عائلة البدائيات:
primitive_family: PROCESS_CONTROL
primitive:        PROCESS_TERMINATION
التصنيف القابل للقراءة آليًا موجود في metadata/drivers.json بحيث يمكن إضافة برامج تشغيل إضافية دون إعادة هيكلة المستودع.
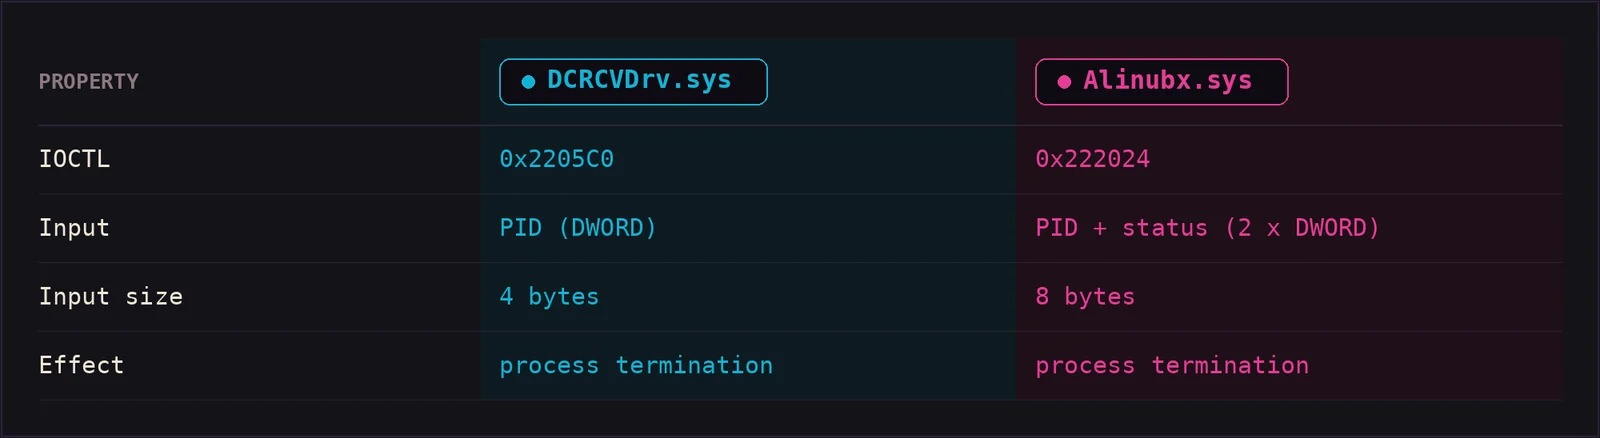
تحليل الإرسال الكامل (بما في ذلك سطح DCRCVDrv.sys الإضافي المرصود) موجود في docs/ioctl-reference.md.
كل ادعاء في التقرير يحمل تصنيفًا للدليل:
[CONFIRMED]      directly established from code/disassembly
[CORROBORATED]   observed here and independently supported
[INFERRED]       likely but not fully proven
[UNRESOLVED]     current evidence insufficient
مقتطفات مفككة مشروحة (التقاط الاستيراد، إرسال IOCTL، مساعد الإنهاء، السلاسل النصية) مضمنة تحت analysis/ بحيث يمكن إعادة تتبع التحليل.
قم بالبناء، ثم لا تُحمِّل أي برنامج تشغيل أبدًا دون التحقق من التجزئة (hash) - فإطار الاختبار نفسه يفرض ذلك:
cargo build --release --target x86_64-pc-windows-gnu
crosscrush.exe -d -n "notepad.exe"        # dry run, no IOCTLs
crosscrush.exe -n "notepad.exe" -k dcrc   # single driver
إجراء خطوة بخطوة ونظافة المختبر في docs/reproduction.md.
IOCTL-accepted و process-stopped هما ملاحظتان متمايزتان؛ يوضح دليل إعادة الإنتاج ذلك صراحةً.
إرشادات Sigma وYARA والقياس عن بُعد:
detection/
|-- sigma/driver_load_win_cruciferra_byovd.yml
|-- yara/cruciferra_drivers.yar
+-- telemetry/README.md






