
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
cve-2021-29447_auto-script — يصف هذا المستودع الثغرة cve-2021-29447 وسكريبت صغير لاستغلالها تلقائياً. | Kitploit

أدوات/GitHubGitHub/davids52/cve-2021-29447_auto-script
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubdavids52/cve-2021-29447_auto-script

cve-2021-29447_auto-script

مشاركة

يصف هذا المستودع الثغرة cve-2021-29447 وسكريبت صغير لاستغلالها تلقائياً.

عرض المستودع
10منذ 11 أشهرلم تتم المراجعة بعد

CVE-2021-29447: ثغرة XXE في مكتبة الوسائط في ووردبريس

يشرح هذا المستودع ثغرة CVE-2021-29447، وهي ثغرة أمنية حرجة في ووردبريس سمحت بهجمات XML External Entity (XXE) الموثقة عبر مكتبة الوسائط. كما يوفر سكريبتًا آليًا يوضح إثبات المفهوم (PoC).

📌 نظرة عامة على الثغرة

كانت الثغرة موجودة في معالجة ووردبريس للبيانات الوصفية داخل ملفات الصوت المرفوعة. على وجه التحديد:

  • السبب الجذري: يستخدم ووردبريس مكتبة getID3 لتحليل البيانات الوصفية من ملفات الوسائط مثل ملفات WAV. يمكن أن يحتوي ملف WAV على جزء من بيانات XML يُسمى iXML. يمكن للمهاجمين إنشاء ملف WAV ضار بمحتوى XML يؤدي، عند تحليله بواسطة المكتبة المعرضة للخطر، إلى هجوم XXE.

  • الإصدارات المتأثرة: إصدارات ووردبريس 5.6 إلى 5.7.

  • المطلب الأساسي: يجب أن يعمل تثبيت ووردبريس على PHP 8، حيث كانت التغييرات في تكوين Libxml2 الافتراضي في PHP 8 أساسية للاستغلال.

  • التأثير: يمكن أن يؤدي الاستغلال الناجح إلى الكشف عن ملفات عشوائية (مثل قراءة wp-config.php للحصول على بيانات اعتماد قاعدة البيانات) وتزوير الطلبات من جانب الخادم (SSRF).

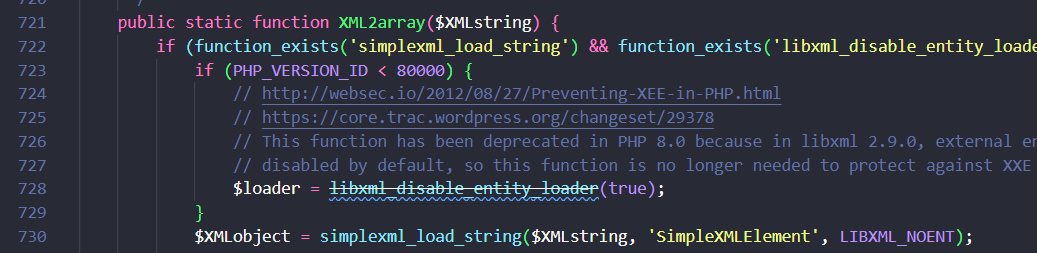
  • فيما يلي مقتطف الكود الذي يحاول تحليل بيانات XML في الجزء الفرعي iXML:
    image

✨ ميزات السكريبت

  • يقوم بأتمتة العملية بأكملها: إنشاء ملف WAV الضار وملف DTD، ومعالجة رفع الملف إلى موقع ووردبريس الهدف، وإعداد مستمع لاستقبال البيانات المسربة.

  • قابل للتكوين: يسمح لك بتحديد مسار الملف الهدف للتسريب.

🚀 الاستخدام الأساسي

  • قبل تشغيل السكريبت، يجب عليك تحديث قسم التكوين الخاص به ببيانات هدفك (رابط ووردبريس، بيانات الاعتماد، الملف الهدف، وعنوان IP الخاص بالمستمع الخاص بك).
  • ثم قم بتشغيل السكريبت باستخدام ./payload.sh

⚠️ إخلاء مسؤولية هام

  • المعلومات وإثبات المفهوم والسكريبت في هذا المستودع مقدمة لأغراض تعليمية وبحثية فقط. يجب عليك فقط اختبار ذلك على أنظمة تملكها أو لديك إذن كتابي صريح لاختبارها. الاختبار غير المصرح به على أنظمة لا تملكها غير قانوني وغير أخلاقي.

مرجع آخر

  • أوصي بهذا المرجع إذا كنت تريد تفاصيل أكثر حول كيفية إعادة إنتاج هذه الثغرة.
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    371
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    336
  • 5

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    326
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    322

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






