
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/damnvulnerablecryptoapp/damnvulnerablecryptoapp
تحليل الثغرات الأمنيةالتشفيرالتعلم والتعليممختبرات وتدريب عملي
GitHubdamnvulnerablecryptoapp/damnvulnerablecryptoapp

DamnVulnerableCryptoApp

تطبيق يحتوي على تشفير غير آمن حقًا. يُستخدم لمشاهدة/اختبار/استغلال تطبيقات التشفير الضعيفة وكذلك لتعلم المزيد عن التشفير، دون الحاجة للغوص عميقًا في الرياضيات وراءه.

عرض المستودع
الموقع الإلكتروني
862747منذ 4 سنواتتمت المراجعة من قبل Kitploit
مشاركة

شعار

GitHub package.json version GitHub Workflow Status GitHub GitHub repo size Docker Image Size (latest by date) GitHub contributors GitHub commit activity

لماذا؟

إذا حاولت تعلم القليل عن التشفير، سواء لأنك تريد معرفة كيفية عمل الهجمات أو فقط لأنك تريد كتابة كود آمن، فسرعان ما ستغوص في الرياضيات وراء الخوارزميات، وهذا بالنسبة للكثيرين أمر غير مقبول.

تم إنشاء هذا المشروع مع مراعاة بعض النقاط الرئيسية:

  • أمثلة واقعية لمسارات هجمات التشفير
  • لا حاجة لكتابة كود لاستغلال ثغرة لا تزال تحاول فهمها
  • لا يوجد تحدي بدون حل
  • توثيق بسيط للغاية. لا رياضيات معقدة، لا صيغ معقدة. لغة إنجليزية جيدة وقديمة
  • مكان مشترك لاختبار مسارات الهجوم المختلفة
  • جعل فهم التشفير والهجمات والوقاية منها سهلاً للجميع
  • اذهب مباشرة إلى النقطة، التحديات ليست ألغازاً، مجرد سيناريو مع ثغرة تشفير

البناء

(تأكد من تثبيت Node)

npm install -g yarn

# هذا سيقوم بتثبيت التبعيات الضرورية
# (في الواجهة الأمامية والخلفية)
yarn run build-with-deps

# في حال كان لديك التبعيات بالفعل
# أو تريد تثبيتها يدوياً يمكنك بناؤها باستخدام:
# yarn run build

التشغيل

yarn run start

يمكنك تغيير المنفذ باستخدام متغير بيئة:

PORT=4000 yarn run start

Docker

من DockerHub

يمكنك تنزيل أحدث صورة Docker باستخدام:

docker pull damnvulnerablecryptoapp1/damnvulnerablecryptoapp

البناء

إذا كنت تفضل بناء صورة Docker بنفسك، قم بتشغيل:

npm install -g yarn

yarn build:docker
# أو فقط:
# docker build -t dvca .

التشغيل

افتراضياً، يتم تصدير المنفذ 4000، لذا يمكنك ربطه بمنفذك الخاص:

docker run -p 4000:4000 -t dvca

التطوير

إذا كنت ترغب في تطوير ميزات جديدة، أو فقط تشغيل التطبيق دون بنائه، يمكنك البدء بتثبيت التبعيات باستخدام:

# تثبيت التبعيات لكل من الواجهة الأمامية والخلفية
yarn run install-deps

ثم تحتاج إلى تشغيل تطبيقي الواجهة الأمامية والخلفية بشكل مستقل.

الواجهة الخلفية

cd backend 
yarn start:dev

إذا كنت تريد تغيير المنفذ (الافتراضي هو 4000)، يمكنك تعيين متغير بيئة:

PORT=3000 yarn start

إذا قمت بتغيير منفذ الخادم، فيجب عليك تحديده عند تشغيل الواجهة الأمامية، مرة أخرى، كمتغير بيئة:

REACT_APP_SERVER_PORT=5000 yarn start

الواجهة الأمامية

cd frontend
yarn start

التوثيق

يمكنك العثور على توثيق المشروع على wiki جيثب

بعض المشاريع الأخرى الجميلة المتعلقة بالتشفير

  • Crypton
  • RSACtfTool
  • CryptoHack
  • Cryptopals
  • MysteryTwister C3

الترخيص

DamnVulnerableCryptoApp مرخص بموجب MIT

لقطات الشاشة

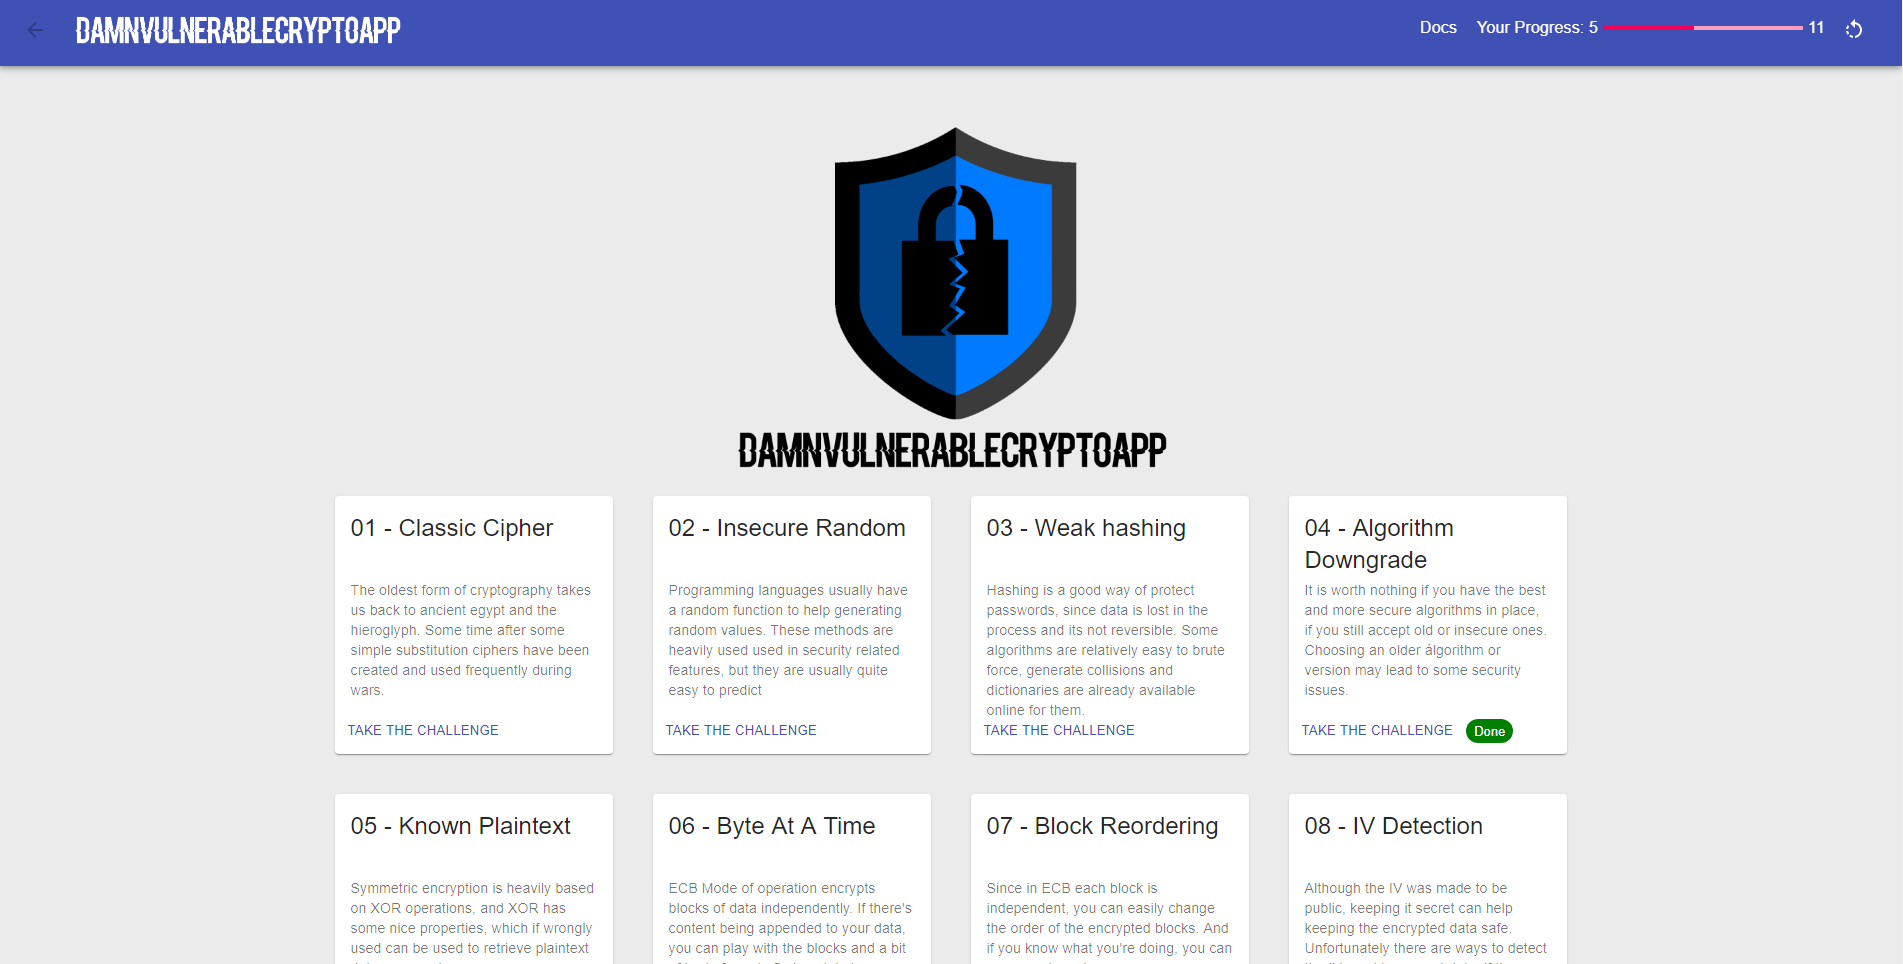
printscreen1 printscreen2 printscreen3 printscreen4

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    837
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    536
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    424
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    294
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    276

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






