تقرير إدارة الثغرات
أُعد لـ: CyberTech Solutions
أُعد بواسطة: Victoria Simon
التاريخ: 10 أبريل 2024
1. الملخص التنفيذي
يعرض هذا التقرير النتائج المستخلصة من تقييم شامل للثغرات أُجري على البنية التحتية لنظام Linux وتطبيقات الويب لدى CyberTech Solutions باستخدام Nessus. شمل التقييم ما يلي:
- فحوصات ببيانات الاعتماد لخوادم Linux
- فحوصات ثغرات تطبيقات الويب
- إعداد التقارير الآلية
- إدارة التصحيحات عبر Ansible
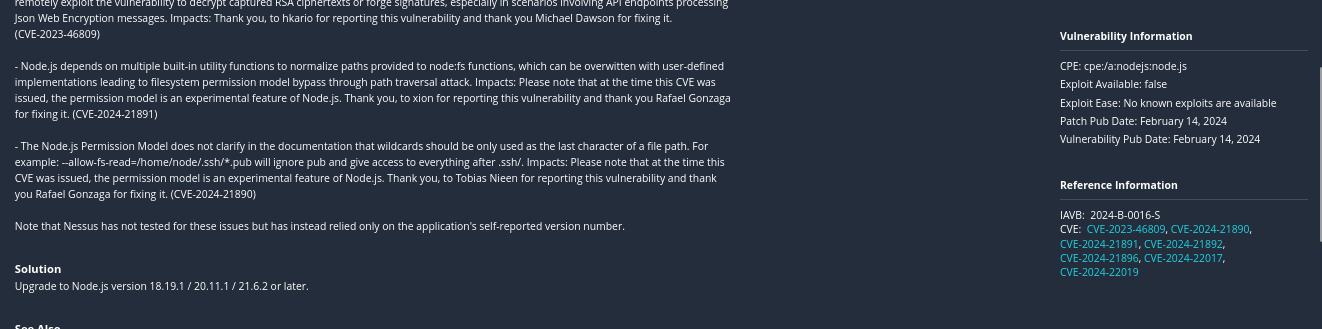
تتضمن النتائج الرئيسية ثغرات حرجة في Nginx وإصدارات قديمة من OpenSSH. كما تم تقديم توصيات فورية للتصحيح وتقوية الأمان.
2. أهداف المختبر
- إجراء فحوصات ثغرات ببيانات الاعتماد على أنظمة Linux.
- تحديد وتحليل ثغرات تطبيقات الويب.
- إعداد Nessus لإرسال التقارير تلقائيًا عبر البريد الإلكتروني.
- تصحيح الثغرات باستخدام Ansible.
- توثيق النتائج لمراجعة أصحاب المصلحة.
3. الأدوات والموارد المستخدمة
| الأداة | الغرض |
|---|
| Nessus | فحص الثغرات وإعداد التقارير |
| Ansible | إدارة التصحيحات الآلية |
| Gmail SMTP | التنبيهات الآلية عبر البريد الإلكتروني |
| OpenSSH | الوصول عن بُعد إلى الخوادم |
| Nginx | استضافة تطبيقات الويب |
4. المنهجية
المهمة 1: إعداد الفحص ببيانات الاعتماد
-
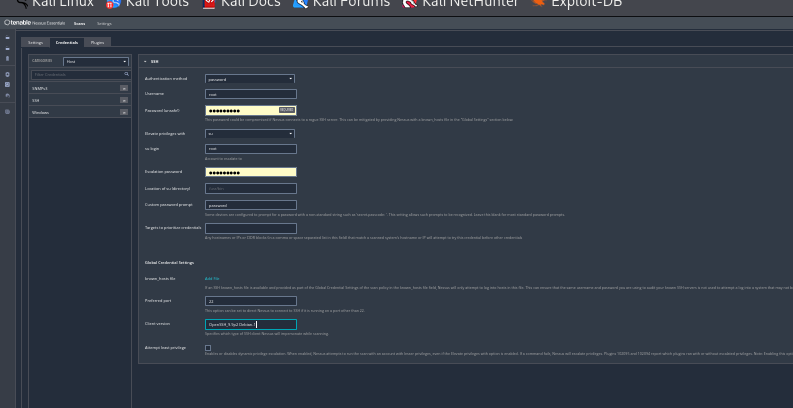
إعداد SSH:
- تثبيت OpenSSH (
sudo apt install openssh-server).
- إعداد Nessus ببيانات اعتماد SSH (اسم المستخدم:
root، كلمة المرور: kali).
- تفعيل رفع الصلاحيات عبر
su.
-
نتائج الفحص:
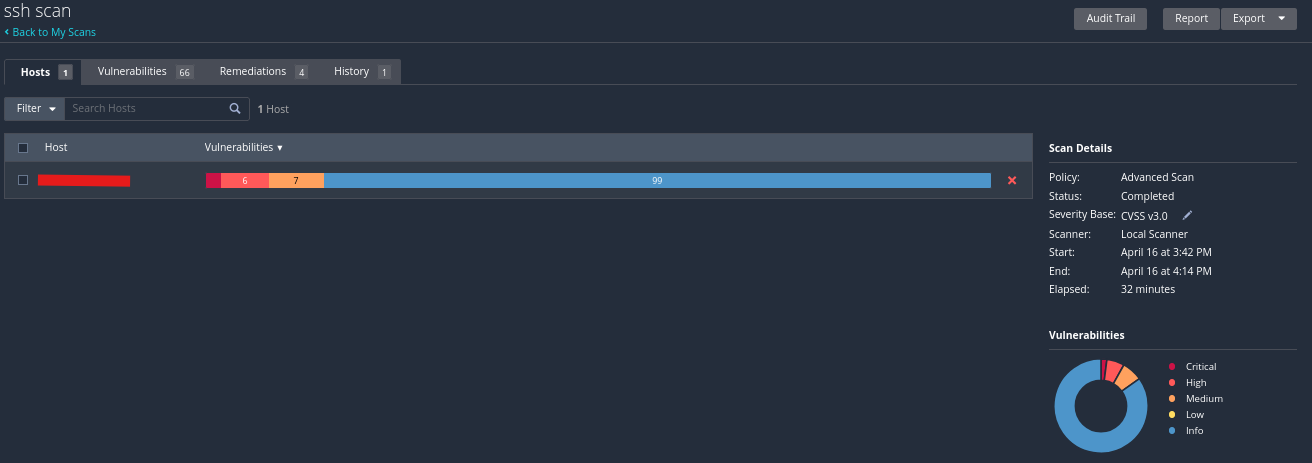
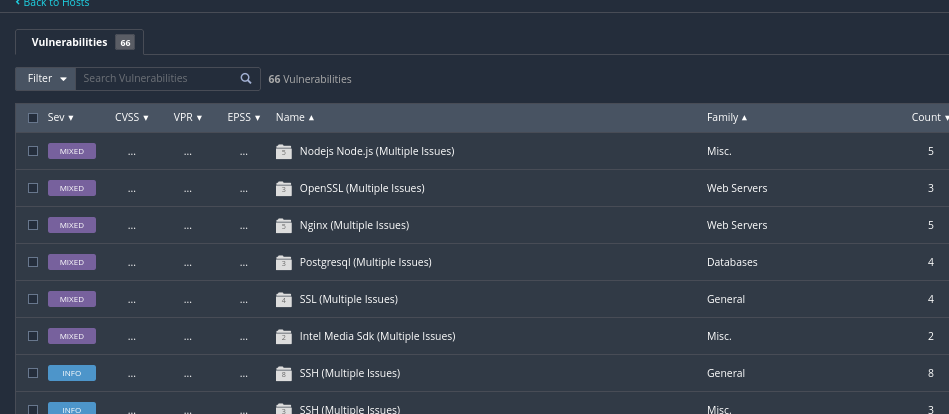
درجة ثغرات SSH المفحوصة
التوصيات
بعد الفحص ببيانات الاعتماد وتقييم الثغرات على خادم Linux والتطبيقات المستضافة، يُوصى باتخاذ خطوات المعالجة التالية لتحسين الوضع الأمني للمنظمة:
- تصحيح النظام والبرمجيات:
• ترقية OpenSSH إلى أحدث إصدار آمن لمعالجة الثغرات المعروفة.
• تطبيق أحدث تصحيحات نواة Linux، بما في ذلك التحديثات العاجلة مثل CVE-2022-0185.
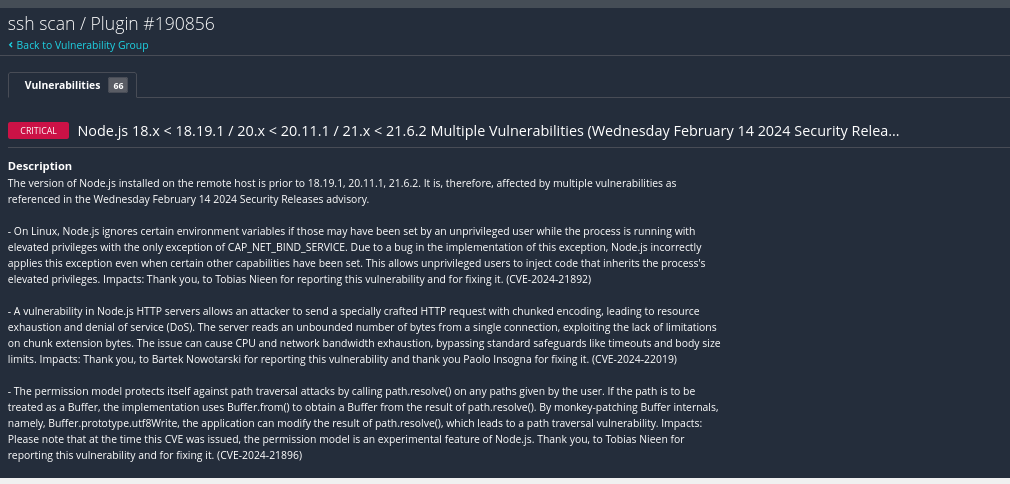
• ترقية Node.js إلى الإصدار 18.20.1 أو أحدث للتخفيف من مخاطر مثل تهريب الطلبات (request smuggling) والعشوائية غير الآمنة وثغرات إدارة الذاكرة (مثل CVE-2024-27980 وCVE-2024-21891 وCVE-2024-21892).
• تفعيل التحديثات التلقائية للتصحيحات أو التكامل مع نظام مركزي لإدارة التصحيحات لضمان تطبيق الإصلاحات الأمنية في الوقت المناسب.
- تقوية خدمة SSH
• تعطيل خوارزميات وأصفار SSH الضعيفة (مثل CBC وArcfour) وبروتوكولات MAC.
• فرض المصادقة بالمفاتيح وتعطيل تسجيل الدخول بكلمة المرور حيثما أمكن.
• إعداد منفذ SSH مخصص وتقييد الوصول إلى SSH باستخدام قواعد جدار الحماية أو TCP wrappers.
• تقييد الوصول إلى عناوين IP محددة وتنفيذ المصادقة الثنائية (2FA) للاتصالات عن بُعد.
- المستخدمون والتحكم في الوصول
• تعطيل تسجيل دخول root عبر SSH واستخدام sudo لرفع الصلاحيات.
• إزالة حسابات المستخدمين غير المستخدمة أو القديمة وفرض سياسات كلمات مرور قوية.
• إعداد آليات قفل الحسابات لمنع هجمات القوة الغاشمة.
• مراجعة مجموعات المستخدمين وصلاحياتهم لضمان تطبيق مبدأ الامتياز الأقل.
- تقوية المضيف والشبكة
• تعطيل الخدمات غير الضرورية وإغلاق المنافذ غير المستخدمة.
• استخدام أدوات التقوية مثل Lynis أو OpenSCAP أو CIS Benchmarks لفرض أفضل الممارسات.
• تنفيذ قواعد جدار الحماية للحد من التعرض للشبكة ومنع الحركة الجانبية.
- المراقبة والتسجيل والكشف
• تفعيل التسجيل التفصيلي لأحداث SSH وsudo وأحداث النظام.
• دمج السجلات مع منصة SIEM للمراقبة والتنبيه في الوقت الفعلي.
• مراقبة السلوك المشبوه وأنماط الوصول الشاذة.
- أمان التطبيقات والتبعيات
• تشغيل npm audit أو yarn audit لفحص وإصلاح تبعيات Node.js.
• اختبار التطبيقات بانتظام باستخدام أدوات التحليل الديناميكي والثابت (DAST/SAST).
• استخدام جدار حماية تطبيقات الويب (WAF) لمنع هجمات الويب المعروفة.
- النسخ الاحتياطي والاستعادة
• جدولة نسخ احتياطي منتظم للإعدادات والبيانات الحرجة.
• اختبار إجراءات التعافي من الكوارث واستعادة النسخ الاحتياطية بشكل دوري.
- التوعية الأمنية والحوكمة
• إجراء تدريب أمني منتظم لمسؤولي الأنظمة والمطورين.
• الحفاظ على تحديث السياسات والإجراءات الأمنية وتوثيق الأصول.
• إجراء تقييمات دورية للثغرات واختبارات اختراق للحفاظ على الاستباقية.
المهمة 2: فحص تطبيق الويب
- ثغرات Nginx:
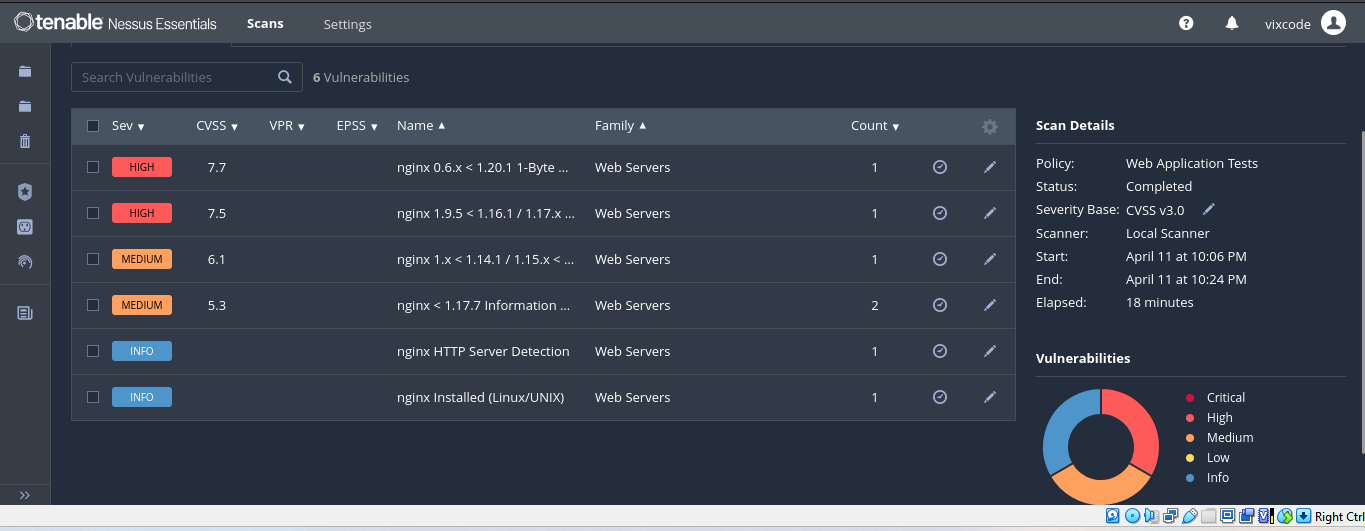
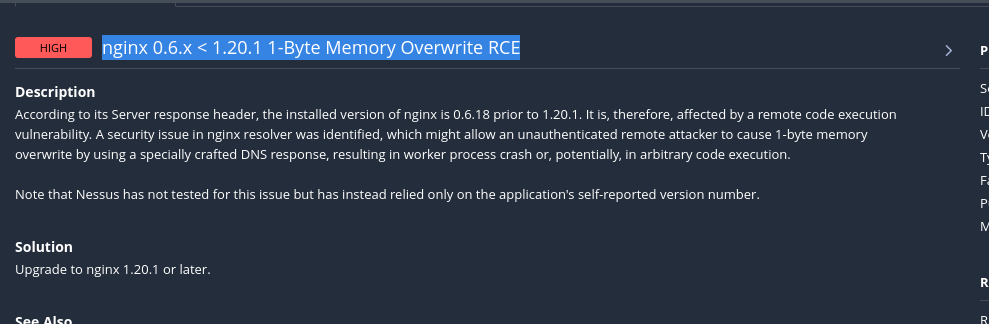
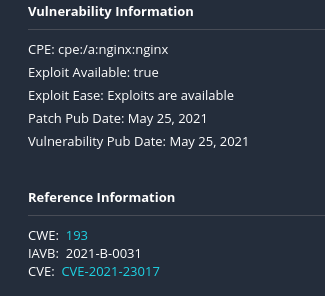
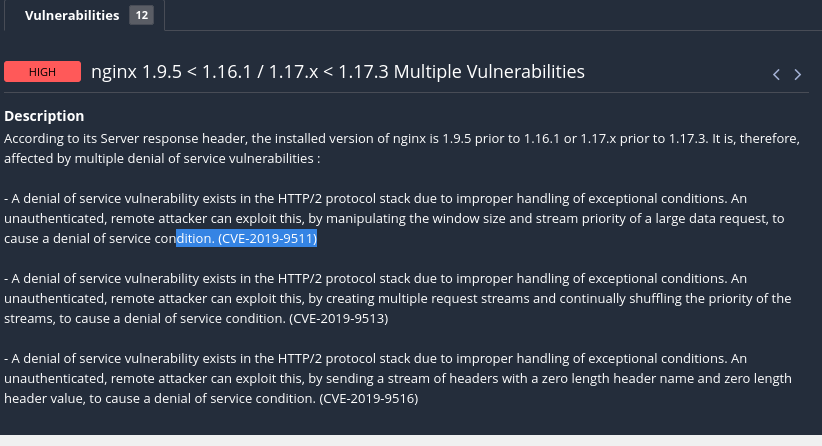
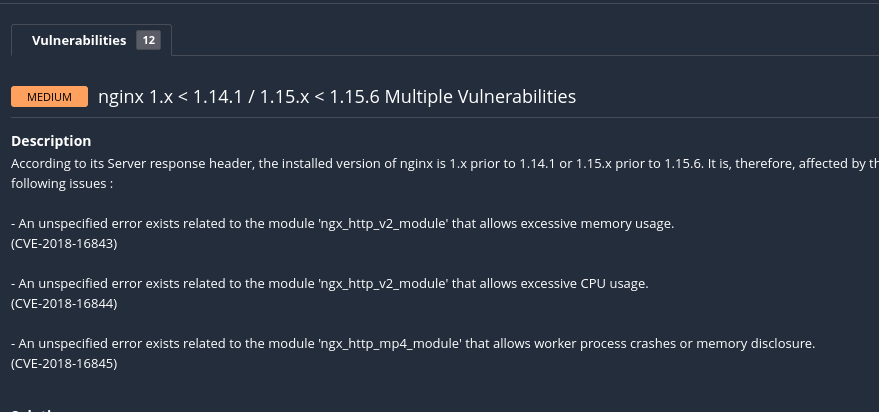
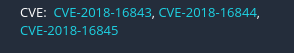
- تحليل الثغرات:
- سهولة الاستغلال: تعقيد منخفض (تتوفر استغلالات عامة).
- تواريخ التصحيح:
- CVE-2021-23017: تم التصحيح في يونيو 2021.
- CVE-2022-41741: تم التصحيح في أكتوبر 2022.
المهمة 3: إعداد التقارير الآلية عبر البريد الإلكتروني
-
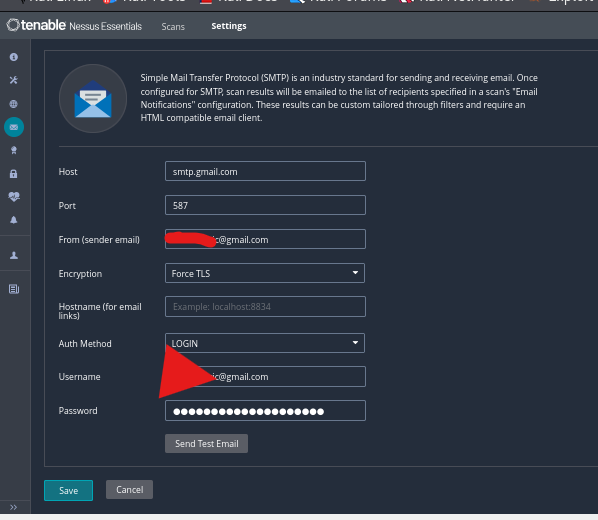
إعداد SMTP:
- المضيف:
smtp.gmail.com (المنفذ: 587، TLS).
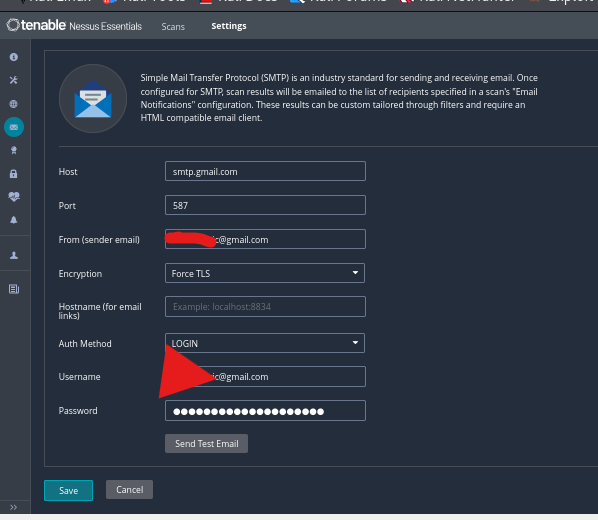
- استخدام كلمة مرور تطبيق Gmail للمصادقة.
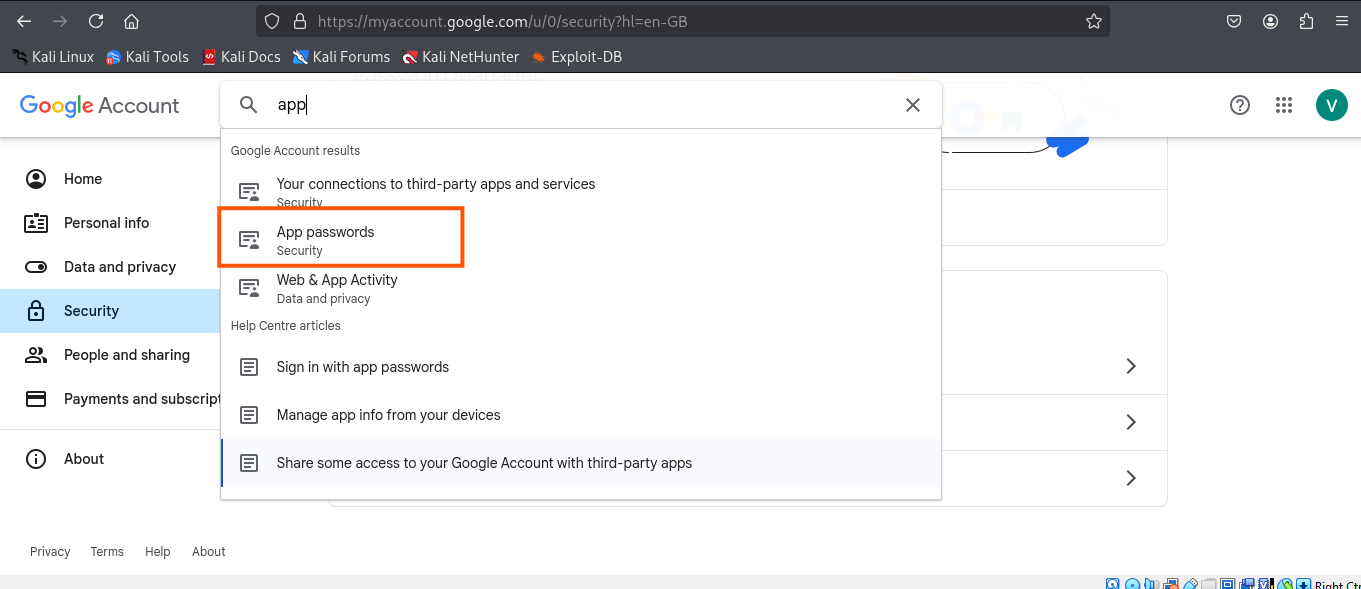
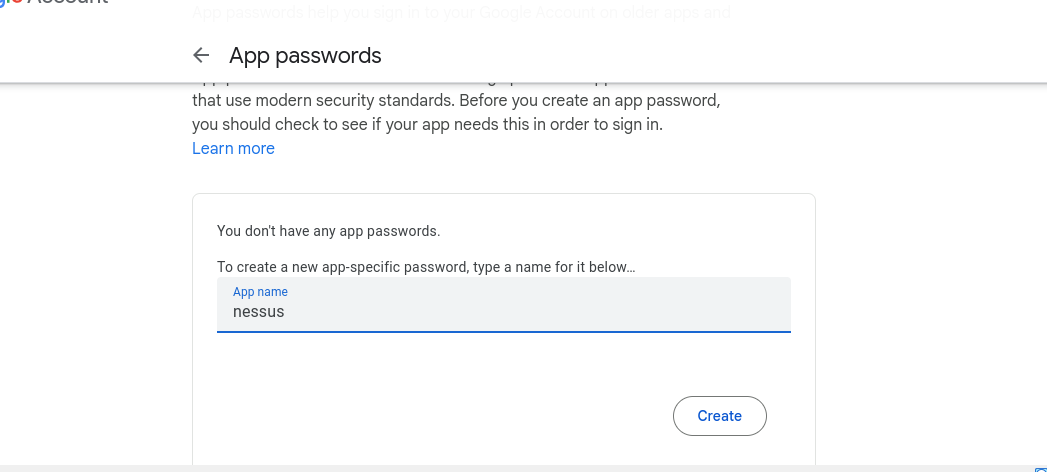
- تم إرسال بريد إلكتروني تجريبي بنجاح إلى أصحاب المصلحة.
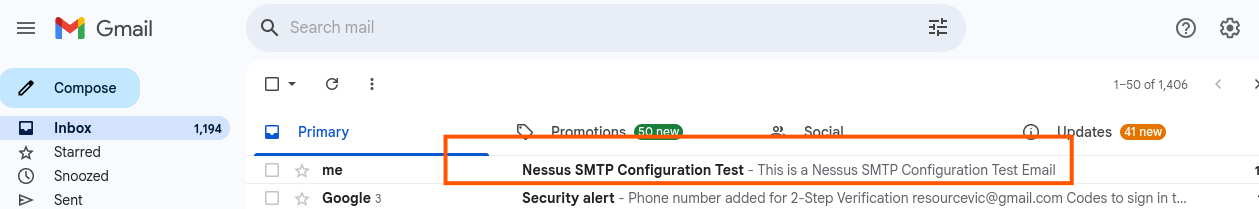
أرسل Nessus بريدًا إلكترونيًا، مما يعني أن الأمر نجح تمامًا.
المهمة 4: إدارة التصحيحات
-
Ansible Playbook:
- إزالة إصدار Nginx القديم (
/usr/local/nginx).
- تثبيت أحدث إصدار من Nginx (
apt: name=nginx state=latest).
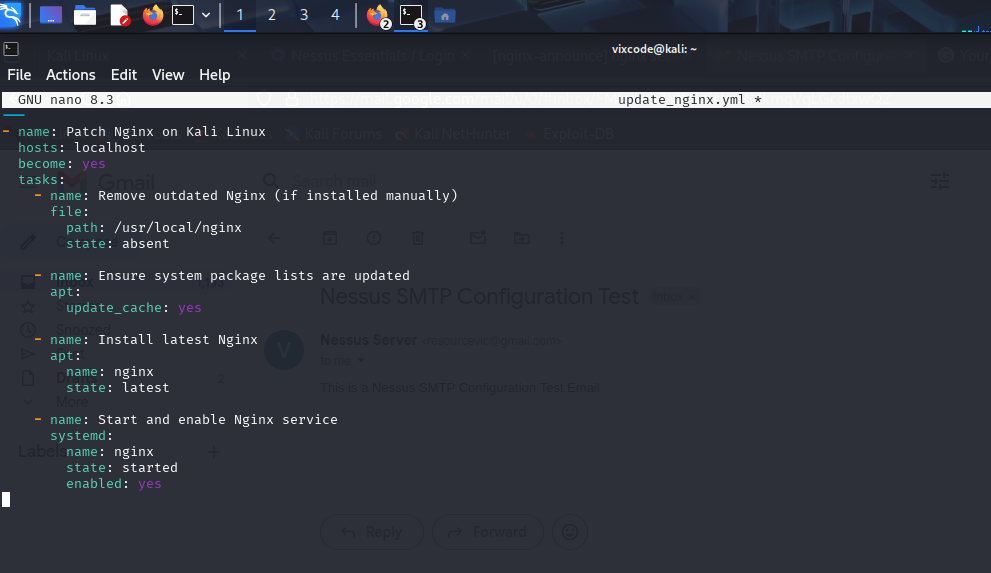
نص .yml لتحديث الإصدار القديم من Nginx
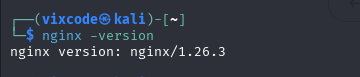
- النتيجة: الترقية من Nginx 1.15.5 إلى 1.26.3.

5. التحليل والنتائج
أبرز الثغرات التي تم تحديدها
1. إصدارات NGINX القديمة
 cybervixy/vulnerability-management

